



Вымогатель AtomSilo приходит через дыру в сервере Confluence

Вымогатель AtomSilo приходит через дыру в сервере Confluence

Вымогатель AtomSilo приходит через дыру в сервере Confluence

Проведенный в Sophos разбор сентябрьской атаки с участием нового шифровальщика AtomSilo показал, что хакеры проникли в сеть через эксплойт CVE-2021-26084 в Confluence Server. На тот момент соответствующий патч был уже доступен — более того, его выпустили за 2,5 недели до киберинцидента.

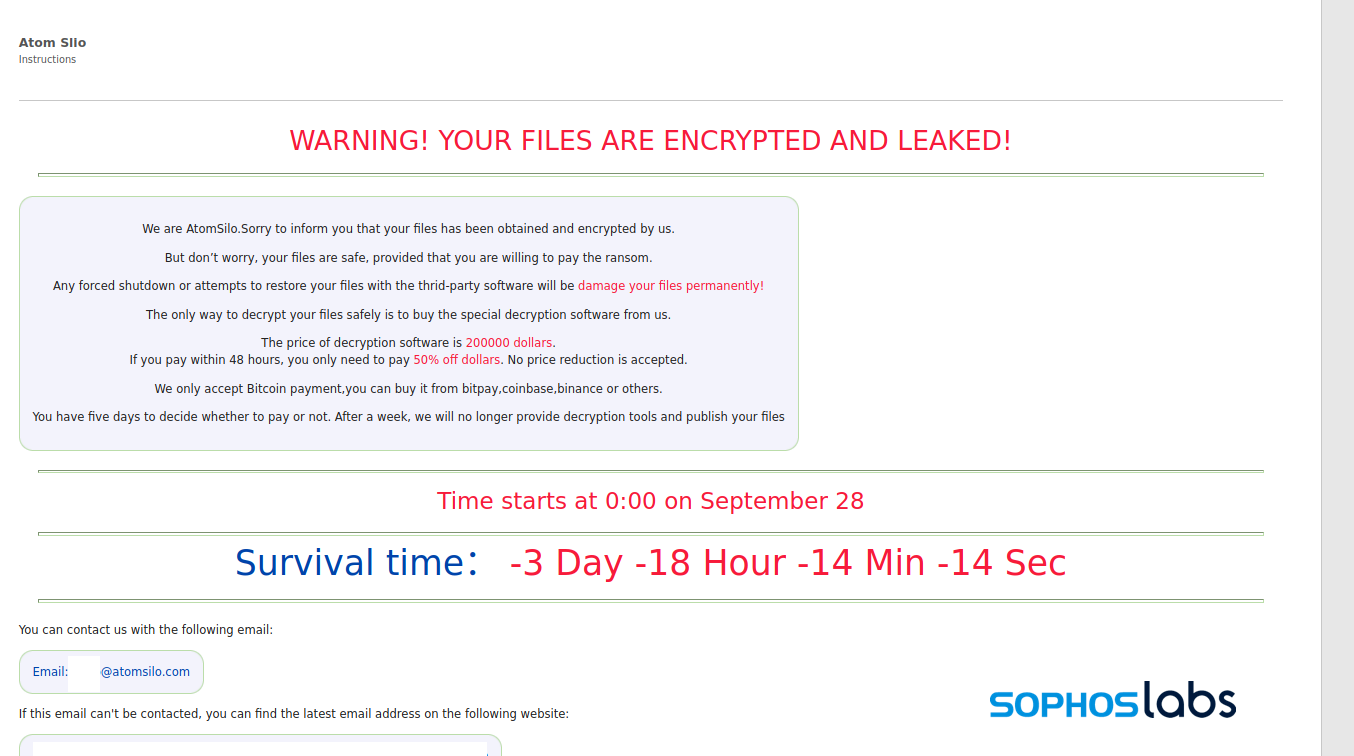
Сам AtomSilo оказался ближайшим родственником LockFile: он схожим образом шифрует файлы, но добавляет собственное расширение — .ATOMSILO. За ключ для расшифровки операторы зловреда взимают $200 тыс. в биткоинах, со скидкой 50% в течение первых двух суток. Если оплата не поступит в течение недели, вымогатели грозятся опубликовать данные, которые они якобы украли у жертвы.

Как оказалось, развертывание шифровальщика в целевой сети произошло лишь через 11 дней после вторжения. Точкой входа, как было сказано выше, послужила CVE-2021-26084 — та же уязвимость, которую в начале сентября использовали взломщики инфраструктуры Jenkins.

Инъекция кода позволила хакерам установить бэкдор, загружающий еще три файла, в том числе маячок Cobalt Strike. Примечательно, что запуск загрузчика Cobalt Strike Beacon осуществляется посредством подмены DLL — использование этой техники было замечено также в атаках LockFile.

Закрепившись в целевой сети, злоумышленники начали двигаться вширь в поисках контроллеров домена Active Directory. Доступ такого уровня позволил им очень быстро развернуть шифровальщика в сети — за два дня.

Скрыть вредоносную полезную нагрузку помогала блокировка антивирусной защиты. Алерты появлялись, но как следует распознать зловреда и поместить его в карантин штатные сканеры оказались не в состоянии.

Завершив шифрование, AtomSilo оставляет на машине записку с требованием выкупа в формате HTML. В качестве контактной информации операторы указывают два email-адреса @atomsilo.com. Этот домен зарегистрирован на компанию NameSilo LLC; почтовый сервер расположен в Гонконге.


На своем сайте операторы AtomSilo, следуя примеру коллег по цеху, заявили, что не будут трогать медучреждения, учебные заведения, объекты критической инфраструктуры (КИИ) и некоммерческие организации.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru