



Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Пароли с отсылками к фильмам про супергероев стали чаще фигурировать в базах скомпрометированных учётных данных. Об этом говорит исследование, которое недавно провели специалисты компании Mozilla.

Напомним, что разработчики браузера Firefox используют БД онлайн-сервиса HaveIBeenPwned, к которому можно обратиться за статистическими данными. В этот раз исследователи решили выяснить, какие пароли чаще всего встречаются в утечках.

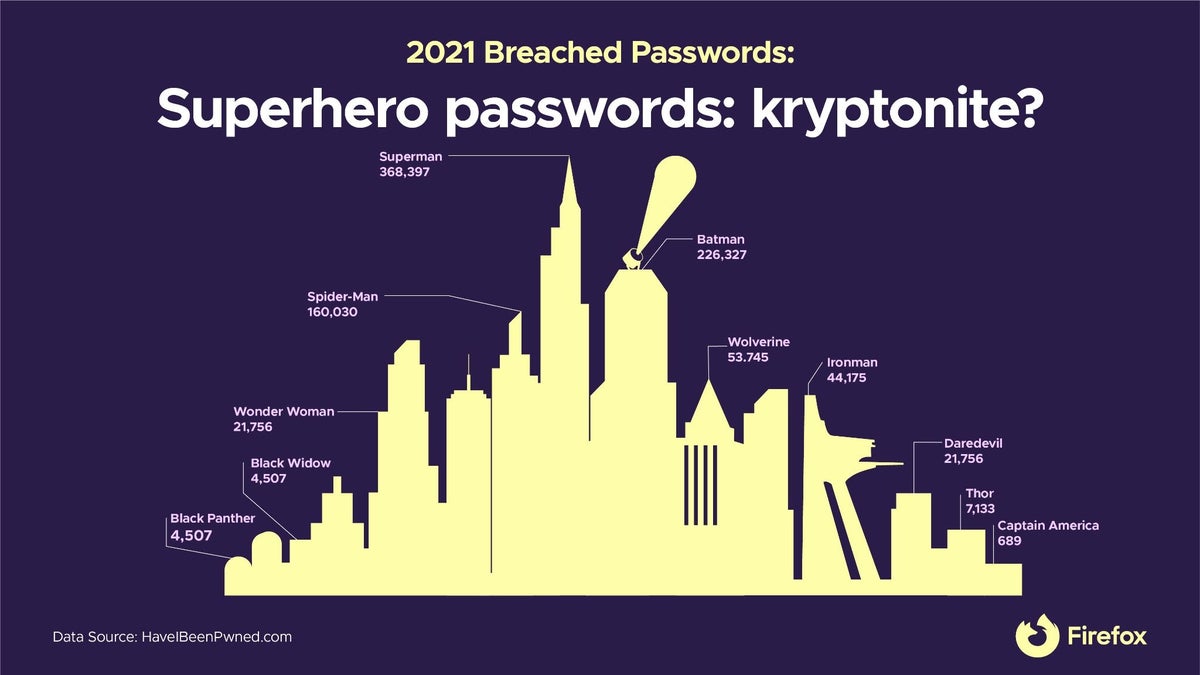
Удивительно, но пользователи довольно часто задействуют имена супергероев для защиты своих аккаунтов. Например, Супермен встретился аналитикам 368 397 раз, Бэтмен — 226 327 раз, Человек-паук — 160 030. Росомаха и Железный человек тоже фигурировали в тысячах утечек.

«Пароль — это как ключи от вашей квартиры. В киберпространстве он выполняет функцию стража ваших персональных данных. Именно поэтому важно добиться того, чтобы пароли были устойчивыми к взлому», — отметили в Mozilla.


К слову, в другом отчёте компании специалисты упоминали популярность паролей, связанных со стриминговым сервисом Disney+. В связи с таким отношением к учётным данным, а также в условиях постоянного слива информации в дарквеб многие компании переходят на беспарольные системы аутентификации.

Напомним, что в прошлом месяце Microsoft пообещала избавить владельцев аккаунтов от паролей. Вместо всем знакомого метода аутентификации будут использоваться более продвинутые и безопаснее подходы.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru