



Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Mozilla: Бэтмен и Человек-паук чаще всего фигурируют в слитых паролях

Пароли с отсылками к фильмам про супергероев стали чаще фигурировать в базах скомпрометированных учётных данных. Об этом говорит исследование, которое недавно провели специалисты компании Mozilla.

Напомним, что разработчики браузера Firefox используют БД онлайн-сервиса HaveIBeenPwned, к которому можно обратиться за статистическими данными. В этот раз исследователи решили выяснить, какие пароли чаще всего встречаются в утечках.

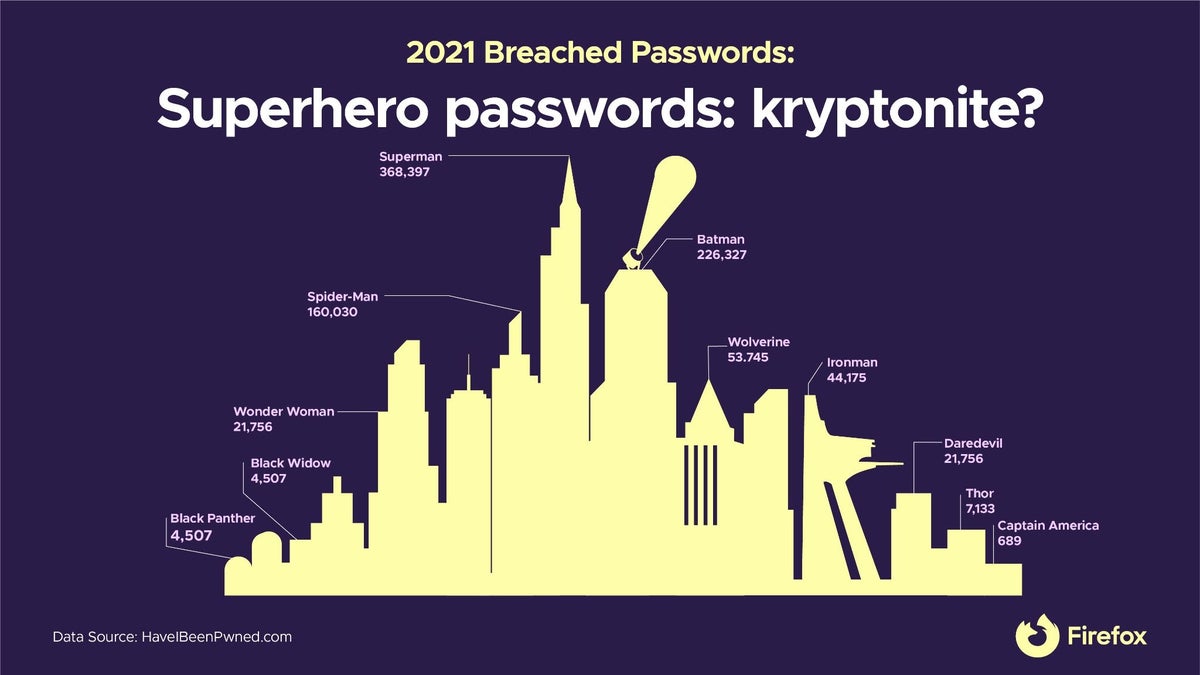
Удивительно, но пользователи довольно часто задействуют имена супергероев для защиты своих аккаунтов. Например, Супермен встретился аналитикам 368 397 раз, Бэтмен — 226 327 раз, Человек-паук — 160 030. Росомаха и Железный человек тоже фигурировали в тысячах утечек.

«Пароль — это как ключи от вашей квартиры. В киберпространстве он выполняет функцию стража ваших персональных данных. Именно поэтому важно добиться того, чтобы пароли были устойчивыми к взлому», — отметили в Mozilla.


К слову, в другом отчёте компании специалисты упоминали популярность паролей, связанных со стриминговым сервисом Disney+. В связи с таким отношением к учётным данным, а также в условиях постоянного слива информации в дарквеб многие компании переходят на беспарольные системы аутентификации.

Напомним, что в прошлом месяце Microsoft пообещала избавить владельцев аккаунтов от паролей. Вместо всем знакомого метода аутентификации будут использоваться более продвинутые и безопаснее подходы.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru