



Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

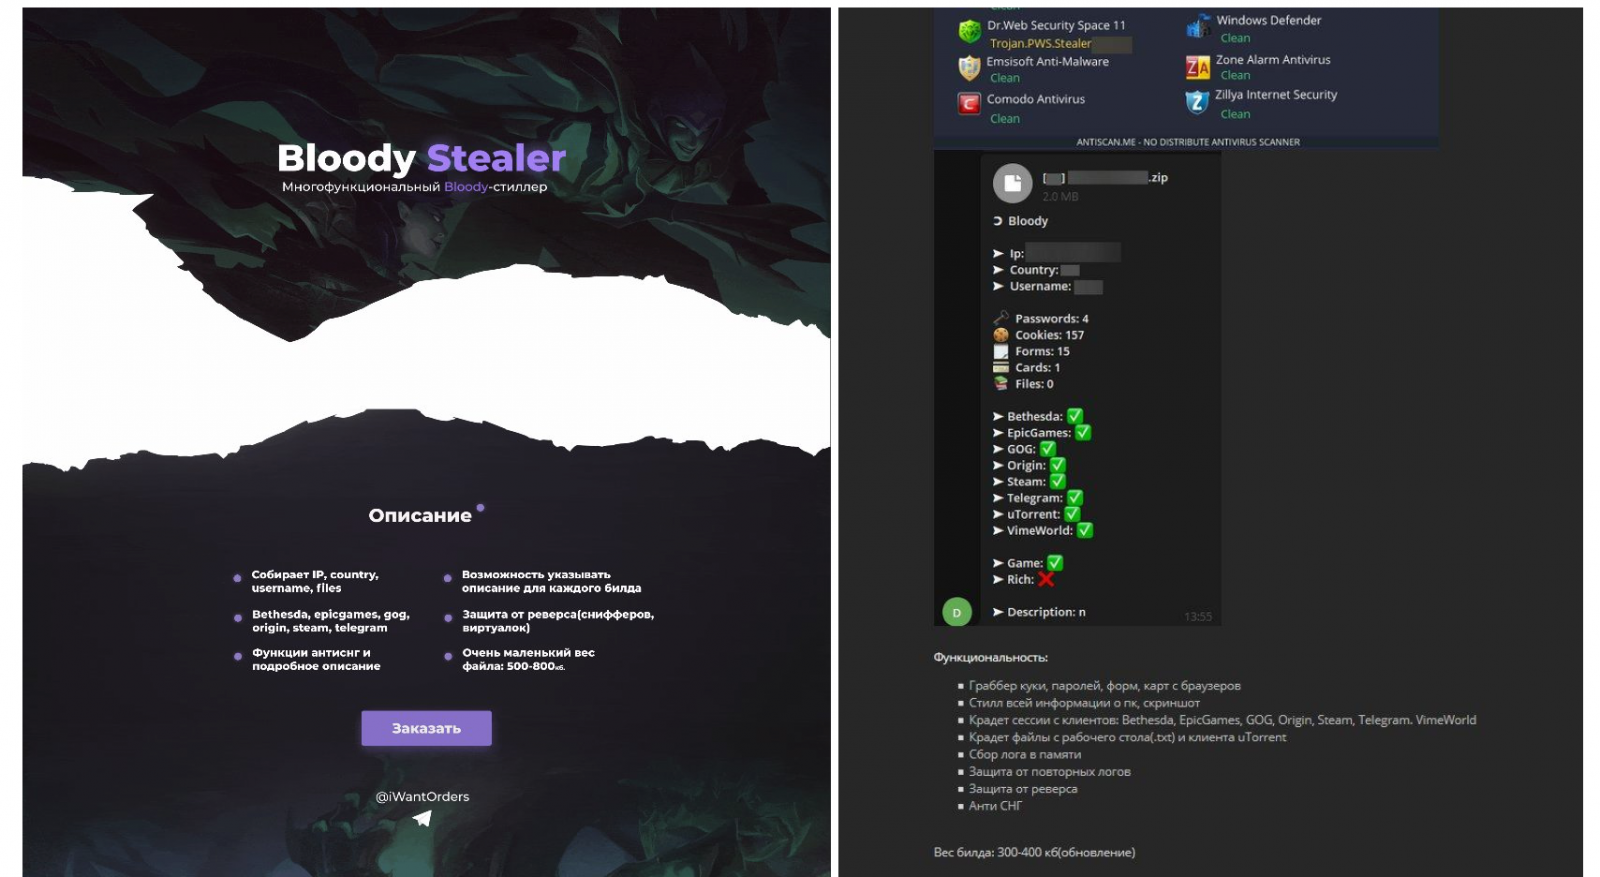
На форумах дарквеба продаётся новая вредоносная программа, которую киберпреступники используют в основном для кражи аккаунтов геймеров на различных площадках: Steam, Epic Games Store и EA Origin. Об интересном образце рассказали специалисты «Лаборатории Касперского».

Троян, впервые попавшийся исследователям в марте, получил имя BloodyStealer. Его основная задача — красть конфиденциальную информацию, включая файлы cookies, пароли, данные банковских карт, а также сессии в различных приложениях.

Больше всего этот вредонос любит популярные геймерские платформы вроде Steam, Epic Games, EA Origin, GOG Galaxy и т. п. Все собранные учётные данные злоумышленники позже продают на форумах для киберпреступников.

«Нельзя сказать, что BloodyStealer изначально разрабатывался именно для атак на любителей игр, однако его использование явно говорит о заинтересованности киберкриминального мира в учётных данных геймеров», — объясняют эксперты «Лаборатории Касперского».

«Логи, аккаунты и даже внутриигровые ценности легко сбыть на хакерских форумах за приличную сумму».

BloodyStealer продаётся через частные каналы и только VIP-участникам форумов. За зловред придётся отдать 10 долларов (месячная подписка) или 40 долларов за пожизненную лицензию.


Продавцы также отмечают, что троян обладает функциями обхода детектирования антивирусными программами. Атаки BloodyStealer не ограничиваются какой-то одной страной, поэтому под угрозой находятся геймеры по всему миру. Полный разбор вредоноса можно почитать в отчёте Kaspersky.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru