



Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

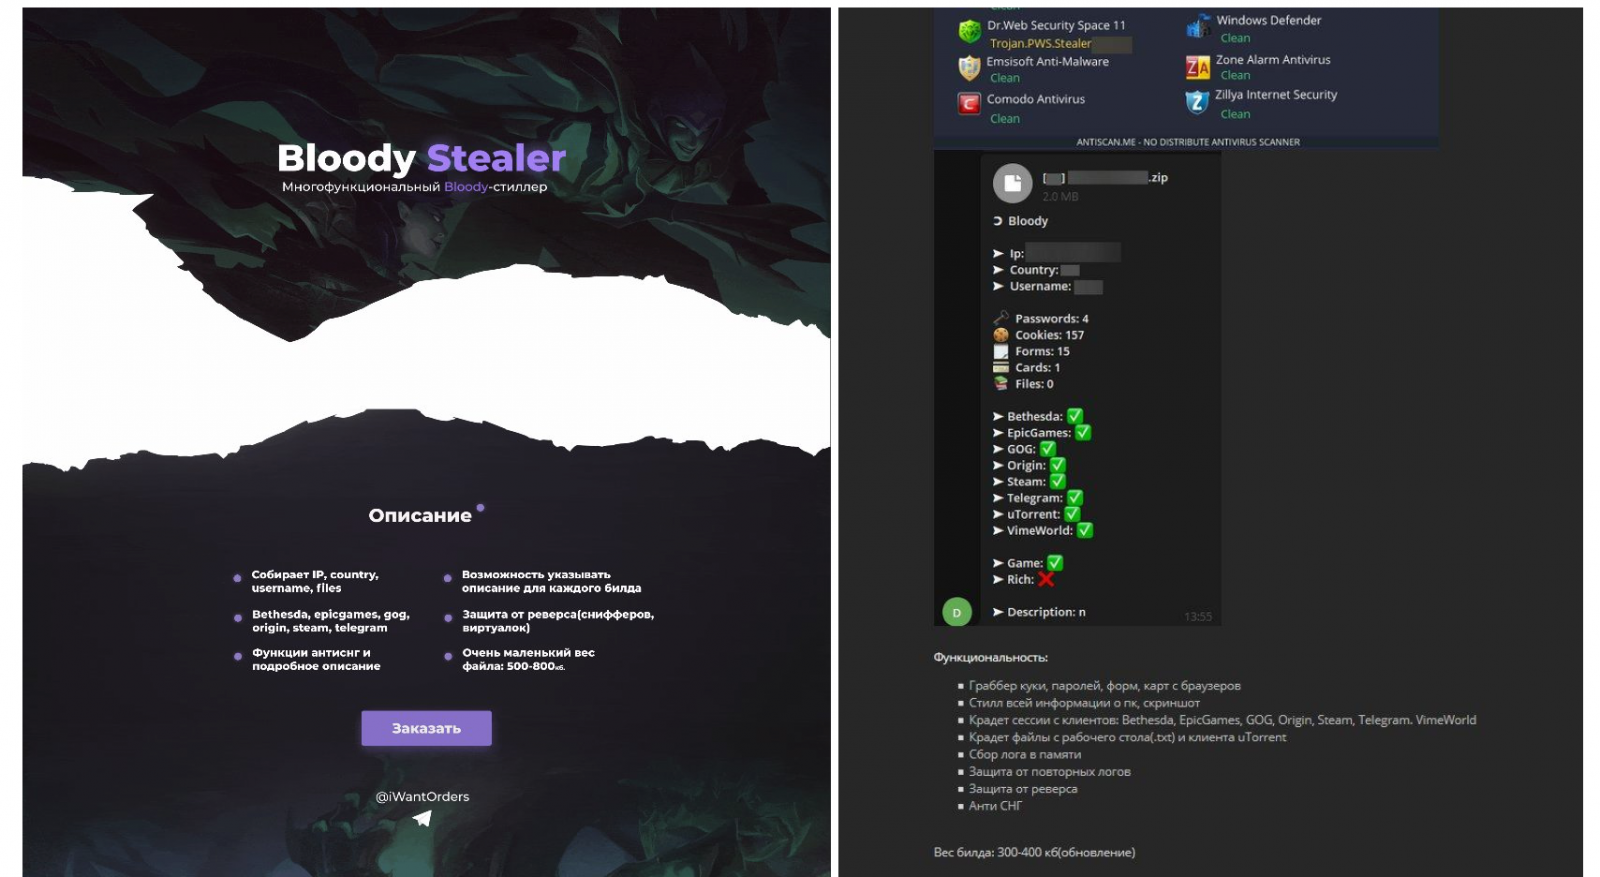
На форумах дарквеба продаётся новая вредоносная программа, которую киберпреступники используют в основном для кражи аккаунтов геймеров на различных площадках: Steam, Epic Games Store и EA Origin. Об интересном образце рассказали специалисты «Лаборатории Касперского».

Троян, впервые попавшийся исследователям в марте, получил имя BloodyStealer. Его основная задача — красть конфиденциальную информацию, включая файлы cookies, пароли, данные банковских карт, а также сессии в различных приложениях.

Больше всего этот вредонос любит популярные геймерские платформы вроде Steam, Epic Games, EA Origin, GOG Galaxy и т. п. Все собранные учётные данные злоумышленники позже продают на форумах для киберпреступников.

«Нельзя сказать, что BloodyStealer изначально разрабатывался именно для атак на любителей игр, однако его использование явно говорит о заинтересованности киберкриминального мира в учётных данных геймеров», — объясняют эксперты «Лаборатории Касперского».

«Логи, аккаунты и даже внутриигровые ценности легко сбыть на хакерских форумах за приличную сумму».

BloodyStealer продаётся через частные каналы и только VIP-участникам форумов. За зловред придётся отдать 10 долларов (месячная подписка) или 40 долларов за пожизненную лицензию.


Продавцы также отмечают, что троян обладает функциями обхода детектирования антивирусными программами. Атаки BloodyStealer не ограничиваются какой-то одной страной, поэтому под угрозой находятся геймеры по всему миру. Полный разбор вредоноса можно почитать в отчёте Kaspersky.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru