



Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Эксперты Malwarebytes изучили образцы вредоносных документов Word, разосланных неделю назад на адреса российских организаций. Как оказалось, авторы имейл-атак пытались инфицировать целевые сети через эксплойт уязвимости CVE-2021-40444, которую Microsoft только что пропатчила.

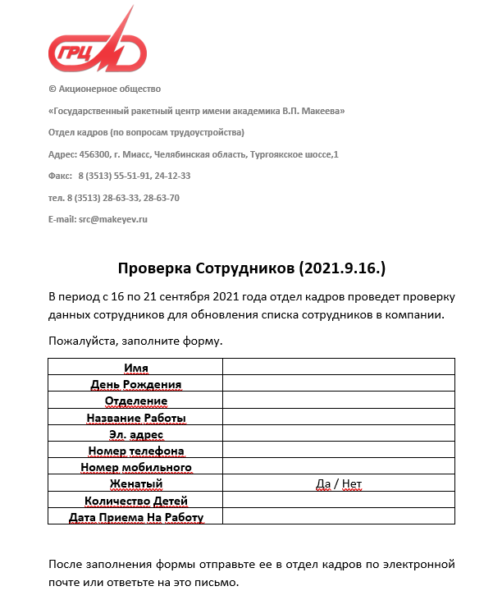
Один из вложенных файлов содержал сообщение, написанное от имени отдела кадров Государственного ракетного центра имени В. П. Макеева. Сотрудника предприятия просили уточнить анкетные данные, заполнив форму и отправив результат по почте.


Проведенный в Malwarebytes анализ показал, что при открытии этого документа Microsoft Office движок MSHTML загружает элемент ActiveX, специально созданный для запуска вредоносного кода. Чтобы заполнить форму, получатель должен включить режим редактирования — этого действия достаточно, чтобы активировать эксплойт CVE-2021-40444.

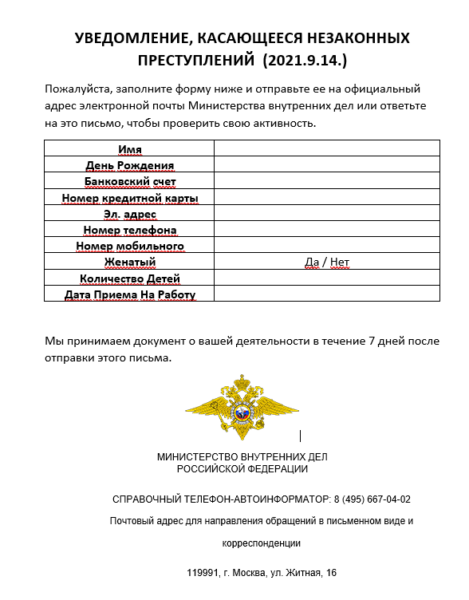
Другой образец вредоносного вложения не совсем удачно имитировал запрос МВД РФ на предоставление личных данных в связи с текущим расследованием (обратите внимание на формулировку в заголовке — «незаконные преступления»).


Адресатов этого послания установить пока не удалось. В Malwarebytes полагают, что автором вредоносных рассылок вполне может оказаться какая-то APT-группа.

Патч для CVE-2021-40444 вышел 14 сентября, однако к тому моменту злоумышленники уже нашли новую лазейку и взяли на вооружение. Более того, они начали активно обмениваться эксплойтами и публиковать инструкции по их созданию, облегчая задачу коллегам по цеху.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru