



Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Эксперты Malwarebytes изучили образцы вредоносных документов Word, разосланных неделю назад на адреса российских организаций. Как оказалось, авторы имейл-атак пытались инфицировать целевые сети через эксплойт уязвимости CVE-2021-40444, которую Microsoft только что пропатчила.

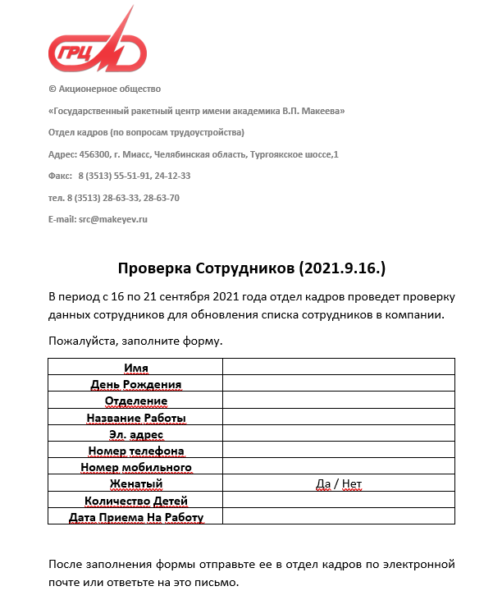
Один из вложенных файлов содержал сообщение, написанное от имени отдела кадров Государственного ракетного центра имени В. П. Макеева. Сотрудника предприятия просили уточнить анкетные данные, заполнив форму и отправив результат по почте.


Проведенный в Malwarebytes анализ показал, что при открытии этого документа Microsoft Office движок MSHTML загружает элемент ActiveX, специально созданный для запуска вредоносного кода. Чтобы заполнить форму, получатель должен включить режим редактирования — этого действия достаточно, чтобы активировать эксплойт CVE-2021-40444.

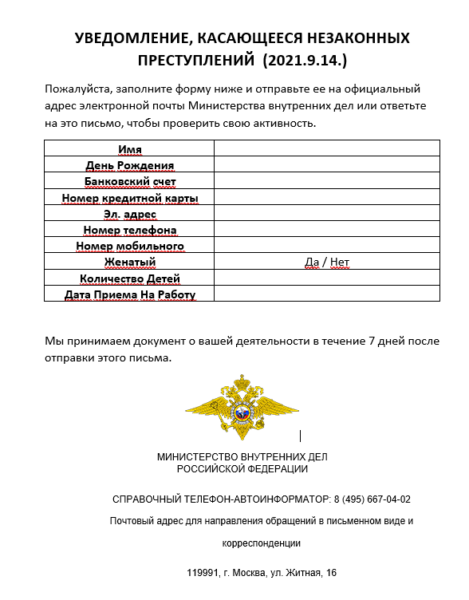
Другой образец вредоносного вложения не совсем удачно имитировал запрос МВД РФ на предоставление личных данных в связи с текущим расследованием (обратите внимание на формулировку в заголовке — «незаконные преступления»).


Адресатов этого послания установить пока не удалось. В Malwarebytes полагают, что автором вредоносных рассылок вполне может оказаться какая-то APT-группа.

Патч для CVE-2021-40444 вышел 14 сентября, однако к тому моменту злоумышленники уже нашли новую лазейку и взяли на вооружение. Более того, они начали активно обмениваться эксплойтами и публиковать инструкции по их созданию, облегчая задачу коллегам по цеху.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru