



Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Данные более чем 700 млн пользователей деловой социальной сети LinkedIn всё-таки попали в общий доступ. Напомним, что летом злоумышленники пытались сбыть собранную информацию, но теперь, видимо, совсем отчаялись и слили всё так.

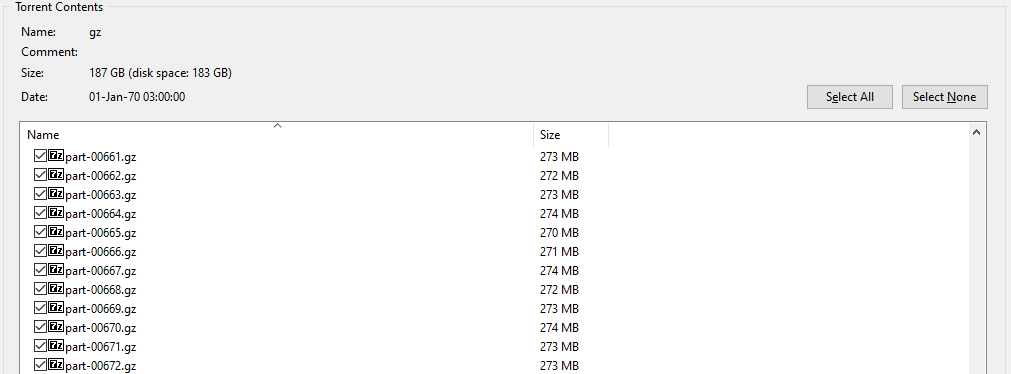
В настоящее время сведения распространяются через закрытые каналы в мессенджере Telegram в виде торрент-файла весом 187 ГБ. Изданию The Record удалось получить этот архив и проанализировать его содержимое.

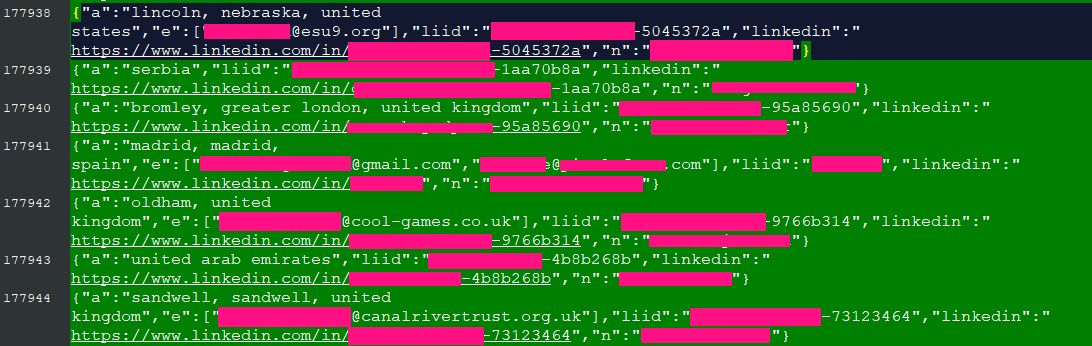
В результате выяснилось, что в БД содержатся следующие данные:

  • Имена профилей на LinkedIn.
  • Идентификаторы LinkedIn.
  • Прямые ссылки на профили затронутых пользователей.
  • Данные о местонахождении (город, страна).
  • Адреса электронной почты.


К счастью, большая часть слитых сведений и так является публичной информацией, а значит, не представляет угрозы для пользователей. Тем не менее в утечке всё же фигурируют имейлы, которые обычно не указываются в профиле.

С помощью скомпрометированных данных киберпреступники могут запустить кампании целевого фишинга на высокопоставленных лиц и руководящий состав ряда организаций. Но стоит отметить, что далеко на все записи в слитой базе содержат адрес электронной почты, поэтому большая часть этой информации фактически бесполезна для злоумышленников.

Напомним, что в июле хакер, собравший данные пользователей LinkedIn, заявил, что сделал это ради забавы.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru