



Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

После возобновления работы Tor-серверов шифровальщика на VirusTotal был загружен свежий образец REvil. На его сайте утечек появилось имя новой жертвы, а на русскоязычном хакерском форуме — пояснение, что серверы временно отключили сами операторы зловреда.

Напомним, инфраструктура REvil потеряла признаки активности два месяца назад, вскоре после громкой атаки на американскую компанию Kaseya. Причины на тот момент были неизвестны, хотя СМИ заподозрили, что руку к этому приложили правоохранительные органы. В пользу этой гипотезы говорил тот факт, что Kaseya удалось заполучить мастер-ключ для восстановления зашифрованных файлов.

На прошлой неделе два сайта вымогателей в сети Tor заработали вновь, а затем появились и другие, более твердые доказательства возобновления вредоносных операций. Девятого сентября кто-то загрузил на VirusTotal недавно созданный сэмпл REvil (большинство антивирусов оценило этот файл как зловредный).

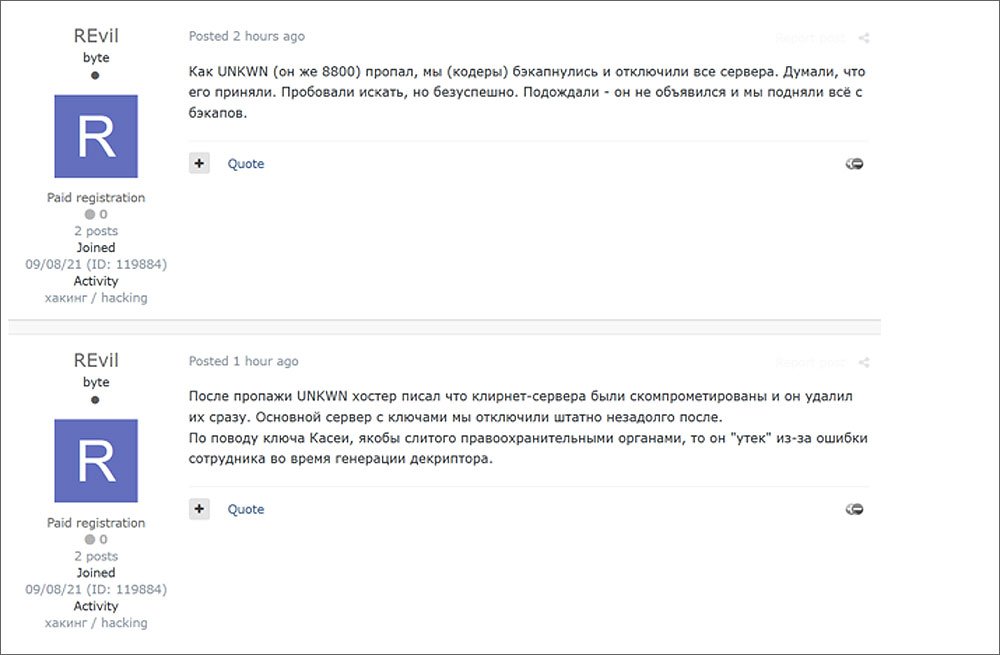
В тот же день на одном из русскоязычных подпольных форумов были опубликованы два сообщения от имени операторов шифровальщика. Новый участник с незатейливым ником REvil утверждал: обнаружив пропажу своего прежнего «рупора» — Unknown, криминальная группировка из предосторожности отключили свои серверы. Ключ же, раздобытый Kaseya, нечаянно слил один из сообщников.


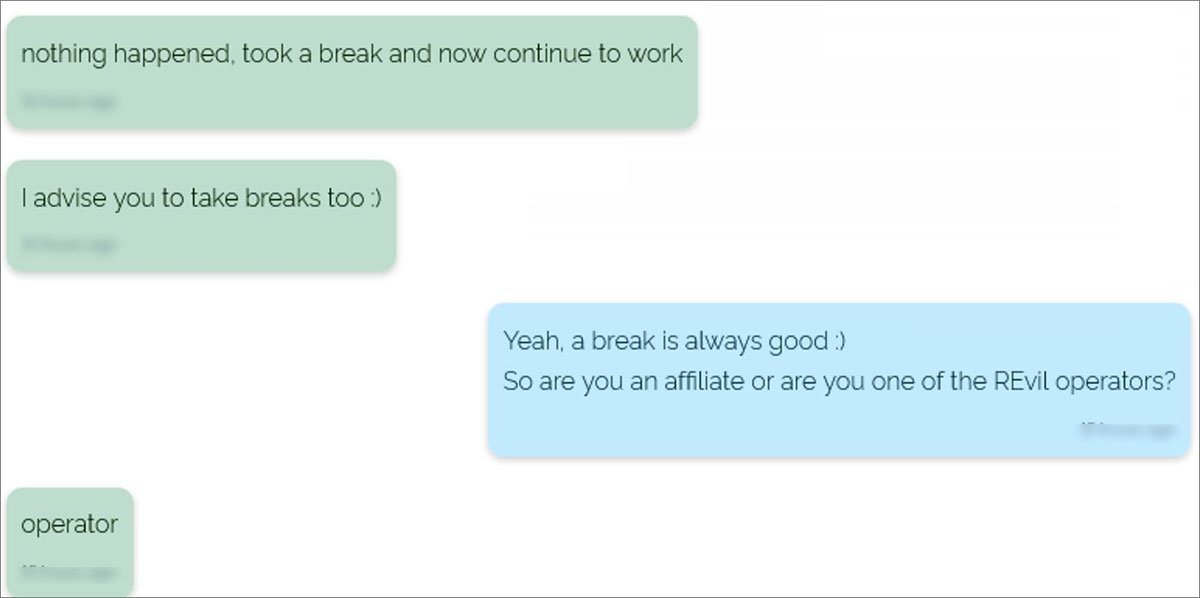
Чат одного из операторов вредоноса с неким ИБ-исследователем, приведенный в заметке BleepingComputer, подтверждает, что злоумышленники самовольно свернули операции в июле — якобы решили взять тайм-аут.


В минувшие выходные на сайте, созданном для публикации списков жертв зловреда и украденных у них данных, эксперты обнаружили новые скриншоты — свидетельства очередной атаки стоящей за REvil группировки.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru