



Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

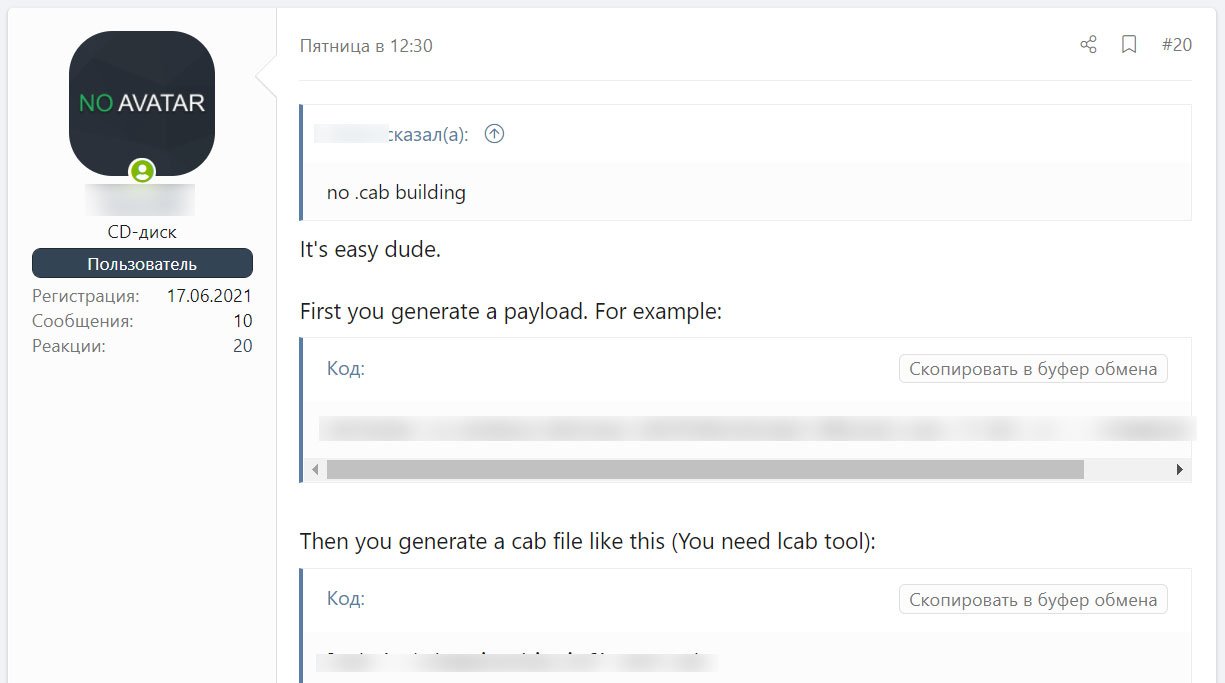
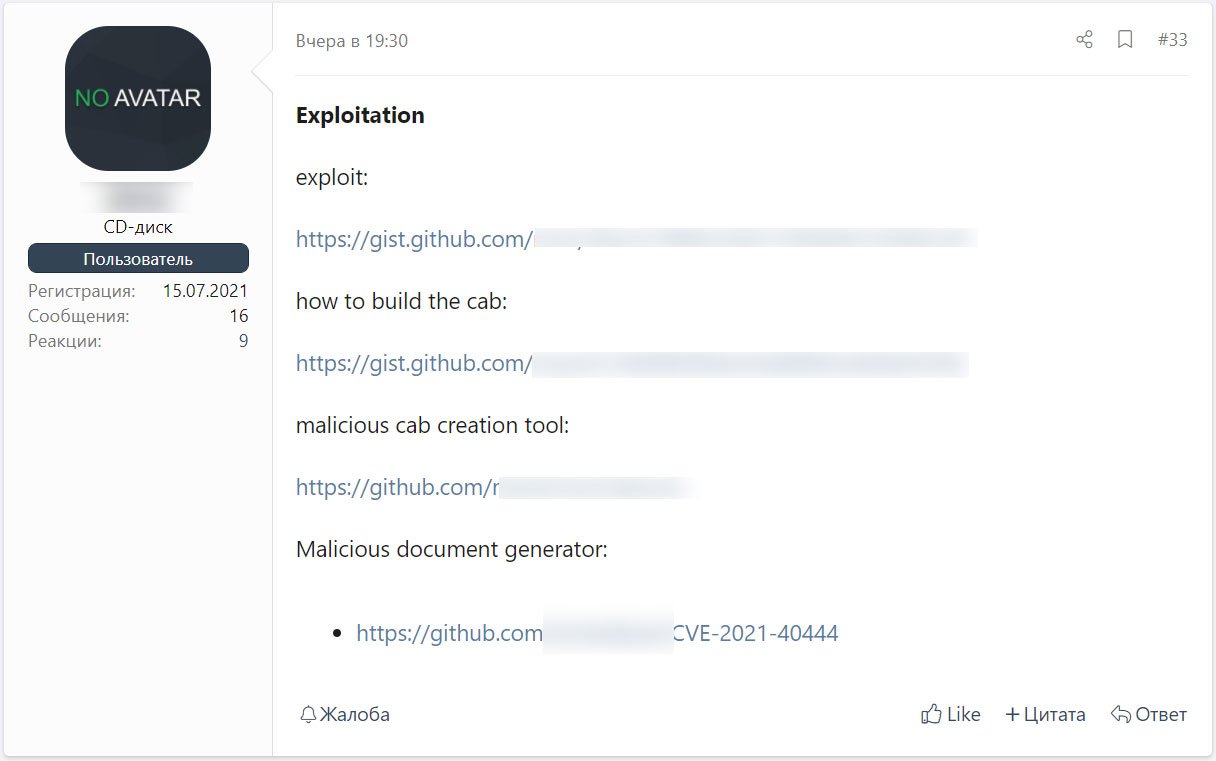
На одном из хакерских форумов киберпреступники делятся друг с другом способами эксплуатации уязвимости нулевого дня (0-day) во встроенном браузерном движке Windows MSHTML. Таким образом, в ближайшее время стоит ждать новую волну атак с эксплуатацией этой бреши.

Напомним, что уязвимость получила идентификатор CVE-2021-40444, Microsoft уже успела предупредить пользователей и компании об этом баге. Тем не менее патчей стоит ждать, пожалуй, только на этой неделе.

С помощью выявленного бага злоумышленник может выполнить код на компьютере пользователя. Для этого достаточно будет отправить жертве специально созданные вредоносные документы.

По словам Microsoft, защититься от эксплуатации дыры можно, но для этого придётся отключить элементы ActiveX и предварительный просмотр документов в форматах Word и RTF. Однако в последнее время киберпреступники обходятся без использования ActiveX и, соответственно, обходят эти методы защиты.

К сожалению, злоумышленники также решили поделиться с сообществом эксплойтом и даже опубликовали инструкцию, которая поможет создать вредоносный документ.


Вся информация представлена в таком виде, что любому желающему не составит большого труда задействовать эксплойт в собственных атаках. Специалисты из BleepingComputer, например, продемонстрировали это буквально за 15 минут.


Напомним, что 0-day в браузерном движке Windows MSHTML оказалась опаснее, чем предполагалось ранее. 

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru