



Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Исследователи из CyberNews нашли более двух миллионов веб-серверов по всему миру, которые до сих пор работают на устаревших и уязвимых версиях Microsoft Internet Information Services. Поскольку разработчики больше не поддерживают эти версии, серверы представляют лёгкую мишень для киберпреступников.

На сегодняшний день Microsoft Internet Information Services (IIS) является третьим по популярности набором серверов и используется как минимум 51,6 миллионами сайтов и веб-приложений по всему миру.

Для администраторов самое главное — не забывать обновлять IIS, поддерживая версию в актуальном состоянии. Если эти требования соблюдаются, к безопасности не должно быть вопросов.

Тем не менее есть и проблемные версии. Например, 7.5 и ниже уже не поддерживаются Microsoft, а значит, до них не будут доходить последние патчи и фиксы. И хуже всего, что в этих релизах есть множество критических уязвимостей.

Таким образом, киберпреступники могут легко использовать имеющиеся бреши для установки вредоносной программы или кражи информации посетителей веб-сайтов (например, учётные или платёжные данные). Именно поэтому специалисты CyberNews решили проанализировать состояние веб-серверов.

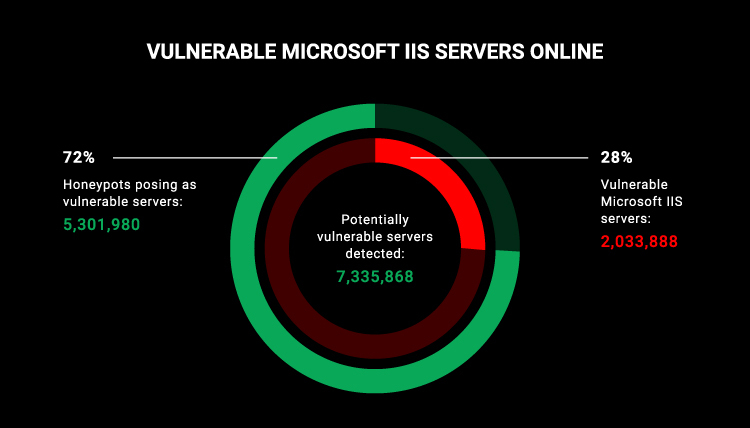
Исследователи использовали поисковой движок, чтобы найти в Сети IIS-серверы, в которых содержатся известные дыры. В результате удалось обнаружить 7 335 868 потенциально уязвимых установок по всему миру, однако 72% оказались просто ханипотами.


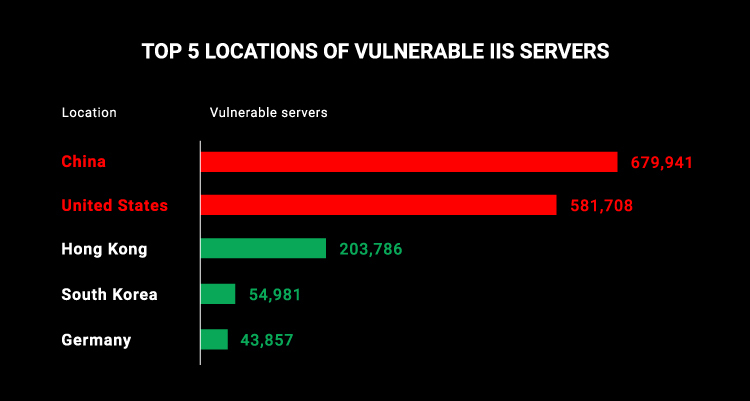
Два оставшихся миллиона были реальными серверами, работающими на устаревшем и уже не поддерживаемом софте. Наибольшее количество таких установок эксперты нашли в Китае и США.


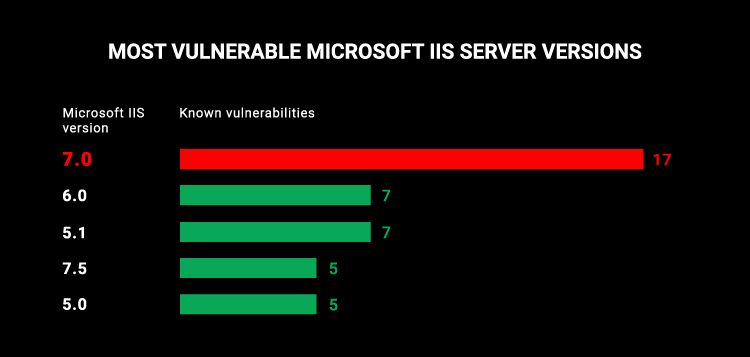
Также из отчёта специалистов можно понять, что наиболее уязвимой версией IIS стала 7.0, а за ней идут 6.0 и 5.1.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru