



Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Исследователи из CyberNews нашли более двух миллионов веб-серверов по всему миру, которые до сих пор работают на устаревших и уязвимых версиях Microsoft Internet Information Services. Поскольку разработчики больше не поддерживают эти версии, серверы представляют лёгкую мишень для киберпреступников.

На сегодняшний день Microsoft Internet Information Services (IIS) является третьим по популярности набором серверов и используется как минимум 51,6 миллионами сайтов и веб-приложений по всему миру.

Для администраторов самое главное — не забывать обновлять IIS, поддерживая версию в актуальном состоянии. Если эти требования соблюдаются, к безопасности не должно быть вопросов.

Тем не менее есть и проблемные версии. Например, 7.5 и ниже уже не поддерживаются Microsoft, а значит, до них не будут доходить последние патчи и фиксы. И хуже всего, что в этих релизах есть множество критических уязвимостей.

Таким образом, киберпреступники могут легко использовать имеющиеся бреши для установки вредоносной программы или кражи информации посетителей веб-сайтов (например, учётные или платёжные данные). Именно поэтому специалисты CyberNews решили проанализировать состояние веб-серверов.

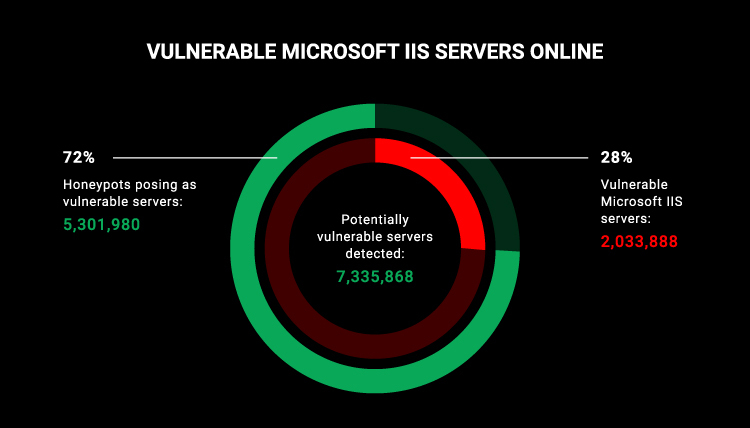
Исследователи использовали поисковой движок, чтобы найти в Сети IIS-серверы, в которых содержатся известные дыры. В результате удалось обнаружить 7 335 868 потенциально уязвимых установок по всему миру, однако 72% оказались просто ханипотами.


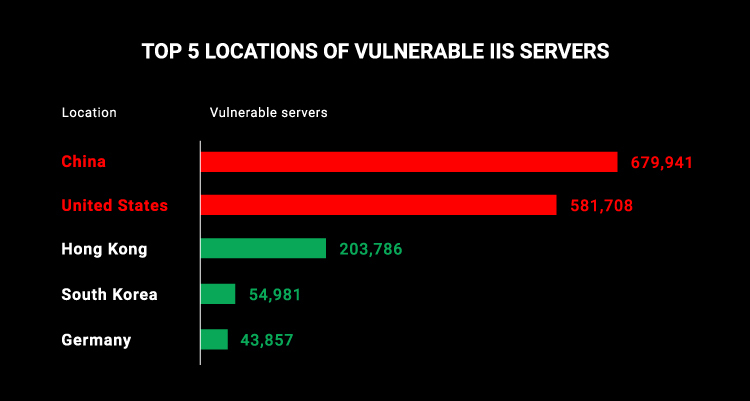
Два оставшихся миллиона были реальными серверами, работающими на устаревшем и уже не поддерживаемом софте. Наибольшее количество таких установок эксперты нашли в Китае и США.


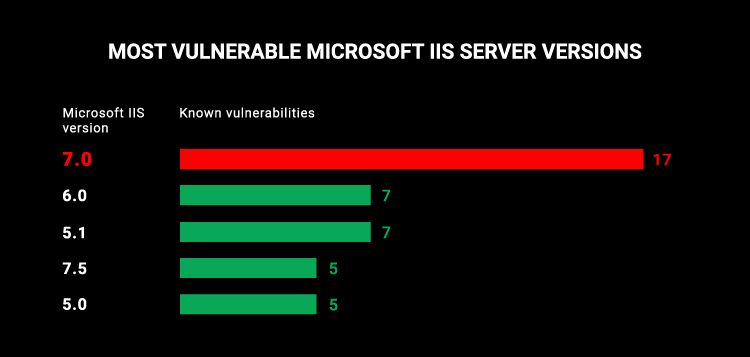
Также из отчёта специалистов можно понять, что наиболее уязвимой версией IIS стала 7.0, а за ней идут 6.0 и 5.1.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru