


Обновление Windows 11 вызвало BSOD из-за GPU и проблемы с Wi-Fi

Обновление Windows 11 вызвало BSOD из-за GPU и проблемы с Wi-Fi

Обновление Windows 11 вызвало BSOD из-за GPU и проблемы с Wi-Fi

Microsoft признала сразу две проблемы в Windows 11, которые в последние недели портили жизнь пользователям. Одна из них — неприятный сбой с «чёрным экраном смерти» на некоторых конфигурациях с видеокартами, вторая — сложности с подключением к Wi-Fi с защитой WPA3.

Речь идёт об ошибке KERNEL_SECURITY_CHECK_FAILURE (Bug Check 0x139). В целом она не новая — сообщения о ней появлялись ещё в 2023 году, и у Microsoft даже есть подробный документ с разбором причин. Но после недавних обновлений Windows 11 жалоб стало заметно больше.

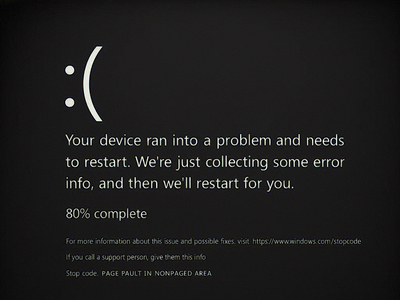
Пользователи начали массово сталкиваться с «чёрным экраном смерти» (BSOD), который в Windows 11 теперь действительно чёрный, а не синий — это часть обновлённого дизайна системы. В некоторых случаях экран может быть и зелёным.

Например, один из тестировщиков написал в Feedback Hub, что система падает с KERNEL_SECURITY_CHECK_FAILURE при запуске Genshin Impact, если включена аппаратная защита стека в режиме ядра (kernel-mode hardware-enforced stack protection). Похожие жалобы есть и на Reddit.

Microsoft прямо не указывает конкретного производителя видеокарт. В описании говорится лишь о «некоторых конфигурациях GPU», что косвенно намекает: дело не ограничивается только одной маркой.

В примечаниях к февральскому обновлению Windows 11 компания подтвердила проблему и сообщила об исправлении:

«Обновление устраняет проблему, при которой на некоторых конфигурациях GPU могла возникать системная ошибка, связанная с dxgmms2.sys, приводящая к KERNEL_SECURITY_CHECK_FAILURE».

Файл dxgmms2.sys — это ключевой компонент управления видеопамятью DirectX. Если в нём происходит сбой или повреждение структуры данных ядра, Windows останавливает систему для защиты, отсюда и критическая ошибка.

После установки февральского обновления такие падения, по словам Microsoft, должны прекратиться. Правда, исправления распространяются постепенно, так что у части пользователей проблема может исчезнуть не сразу.

Вторая неприятность связана с беспроводными сетями. Microsoft подтвердила, что после установки январского необязательного обновления KB5074105 некоторые устройства перестали подключаться к сетям Wi-Fi с защитой WPA3-Personal.

Компания уточняет, что речь идёт не обо всех сетях WPA3, а лишь о «некоторых», но конкретного списка не приводит.

В февральском обновлении Windows 11 этот баг также исправлен. Однако, как и в случае с GPU-сбоем, патчи внедряются поэтапно. Даже если обновление уже установлено, системе может понадобиться время, чтобы полностью применить фикс.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru