



Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Исследователи из CyberNews нашли более двух миллионов веб-серверов по всему миру, которые до сих пор работают на устаревших и уязвимых версиях Microsoft Internet Information Services. Поскольку разработчики больше не поддерживают эти версии, серверы представляют лёгкую мишень для киберпреступников.

На сегодняшний день Microsoft Internet Information Services (IIS) является третьим по популярности набором серверов и используется как минимум 51,6 миллионами сайтов и веб-приложений по всему миру.

Для администраторов самое главное — не забывать обновлять IIS, поддерживая версию в актуальном состоянии. Если эти требования соблюдаются, к безопасности не должно быть вопросов.

Тем не менее есть и проблемные версии. Например, 7.5 и ниже уже не поддерживаются Microsoft, а значит, до них не будут доходить последние патчи и фиксы. И хуже всего, что в этих релизах есть множество критических уязвимостей.

Таким образом, киберпреступники могут легко использовать имеющиеся бреши для установки вредоносной программы или кражи информации посетителей веб-сайтов (например, учётные или платёжные данные). Именно поэтому специалисты CyberNews решили проанализировать состояние веб-серверов.

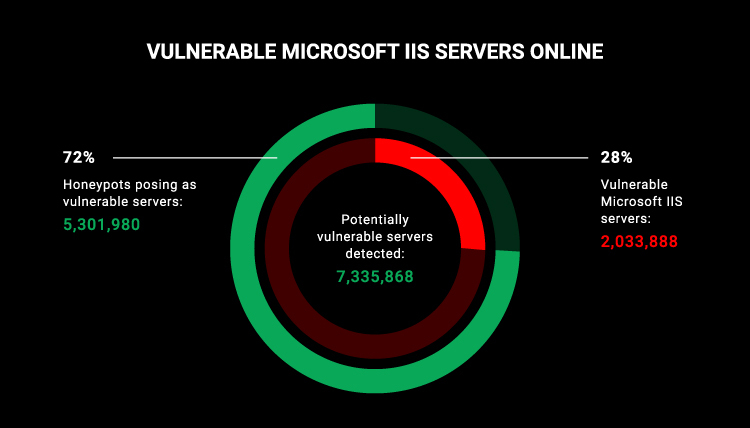
Исследователи использовали поисковой движок, чтобы найти в Сети IIS-серверы, в которых содержатся известные дыры. В результате удалось обнаружить 7 335 868 потенциально уязвимых установок по всему миру, однако 72% оказались просто ханипотами.


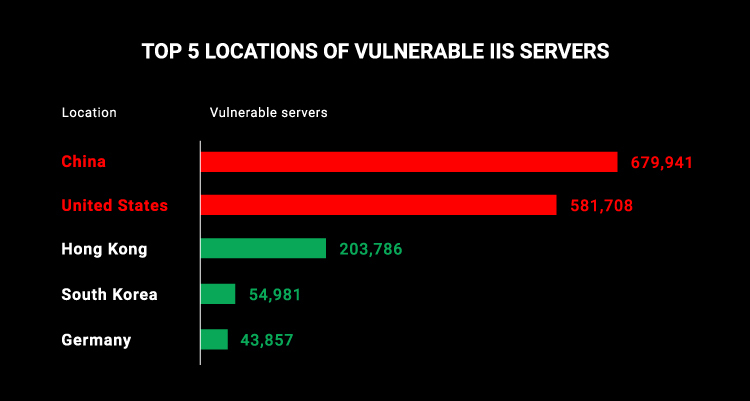
Два оставшихся миллиона были реальными серверами, работающими на устаревшем и уже не поддерживаемом софте. Наибольшее количество таких установок эксперты нашли в Китае и США.


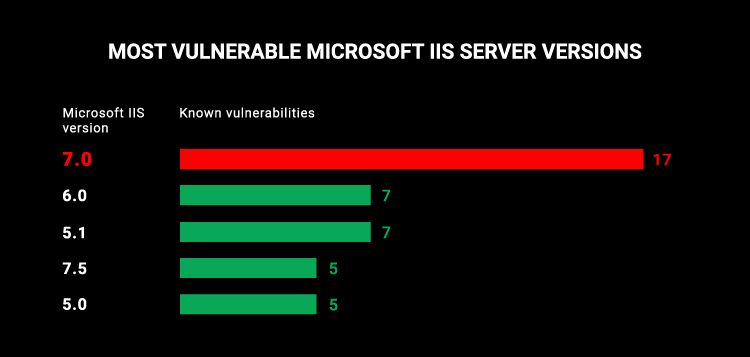
Также из отчёта специалистов можно понять, что наиболее уязвимой версией IIS стала 7.0, а за ней идут 6.0 и 5.1.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru