


Бесфайловый зловред PRIVATELOG прячет полезную нагрузку в CLFS-файлах

Бесфайловый зловред PRIVATELOG прячет полезную нагрузку в CLFS-файлах

Бесфайловый зловред PRIVATELOG прячет полезную нагрузку в CLFS-файлах

Эксперты Mandiant (дочка FireEye) проанализировали вредоносную программу, использующую необычный способ сохранения своего кода в памяти системных процессов. С этой целью зловред, получивший имя PRIVATELOG, и его инсталлятор STASHLOG используют контейнеры CLFS (Common Log File System, подсистемы журналирования общего назначения), содержимое которых недоступно для разбора средствами Windows и редко просматривается антивирусами.

Обычно бесфайловые Windows-зловреды используют для сокрытия от обнаружения возможности системного реестра, WMI или репозиторий CIM, доступные через различные API. С вредоносной полезной нагрузкой в файлах журнала CLFS эксперты, по их словам, столкнулись впервые.

Эта система Windows доступна как в режиме ядра, так и в пользовательском режиме приложений. Ее можно использовать для регистрации данных либо событий с целью хранения изменений состояния транзакции перед ее фиксацией. Соответствующие файлы программы создают, сохраняют и считывают с помощью отдельного API-интерфейса.

«Поскольку формат лог-файлов CLFS нечасто используют или указывают в техдокументации, современные парсеры не умеют их обрабатывать, — пишут аналитики в блоге Mandiant. —  Вредоносные данные, спрятанные в виде записей журнала, к тому же удобно использовать: они доступны через API».

Для защиты от статического анализа кода создатели PRIVATELOG и STASHLOG использовали также обфускацию, в том числе побайтовое шифрование.


При запуске и STASHLOG, и PRIVATELOG вначале отмечают все BLF-файлы в папке профиля пользователя и выбирают для использования объект с самой ранней датой создания. Инсталлятор получает целевую полезную нагрузку как аргумент и сохраняет содержимое в конкретный лог-файл CLFS. Код PRIVATELOG (64-битный prntvpt.dll) внедряется в память текущего процесса путем подмены порядка поиска DLL.

Конечная цель авторов нового зловреда пока неясна: в реальных атаках он пока не замечен и, по всей видимости, находится в стадии разработки. Не исключено, что его создал ради пробы какой-то ИБ-исследователь.

Способы защиты от новоявленной угрозы те же, что и от других зловредов: своевременный патчинг установленного ПО, мониторинг систем на наличие признаков вредоносной активности, использование почтовых антивирусов и тренинги для персонала. Аналитики также рекомендуют воспользоваться созданными в Mandiant правилами YARA для поиска признаков заражения STASHLOG и PRIVATELOG, а также регулярно просматривать логи EDR-систем на наличие IoC в записях о событиях process, imageload и filewrite.

Подпишитесь на новости

Photoshop на Rust: ArtCraft создает открытые альтернативы софту Adobe

Разработчики ArtCraft с помощью ИИ взялись за амбициозную задачу — создать открытые альтернативы популярным приложениям Adobe, Microsoft Office и AutoCAD. Знакомые инструменты и интерфейсы, но теперь с исходниками на GitHub вместо закрытой экосистемы.

В линейке ArtCraft представлены PhotoCraft для редактирования изображений, VectorCraft для векторной графики, FilmCraft для монтажа, LightCraft для обработки фотографий, PdfCraft для PDF, EffectCraft для эффектов и DesignCraft для верстки.

Также развиваются WordCraft, GridCraft, DeckCraft и CADCraft — проекты для документов, таблиц, презентаций и проектирования.

Показательный пример — PhotoCraft, который авторы называют независимой реализацией Photoshop на Rust. В нем заявлены слои, маски, кисти, корректирующие слои и работа с PSD. Привычные меню и сочетания клавиш должны облегчить переход.
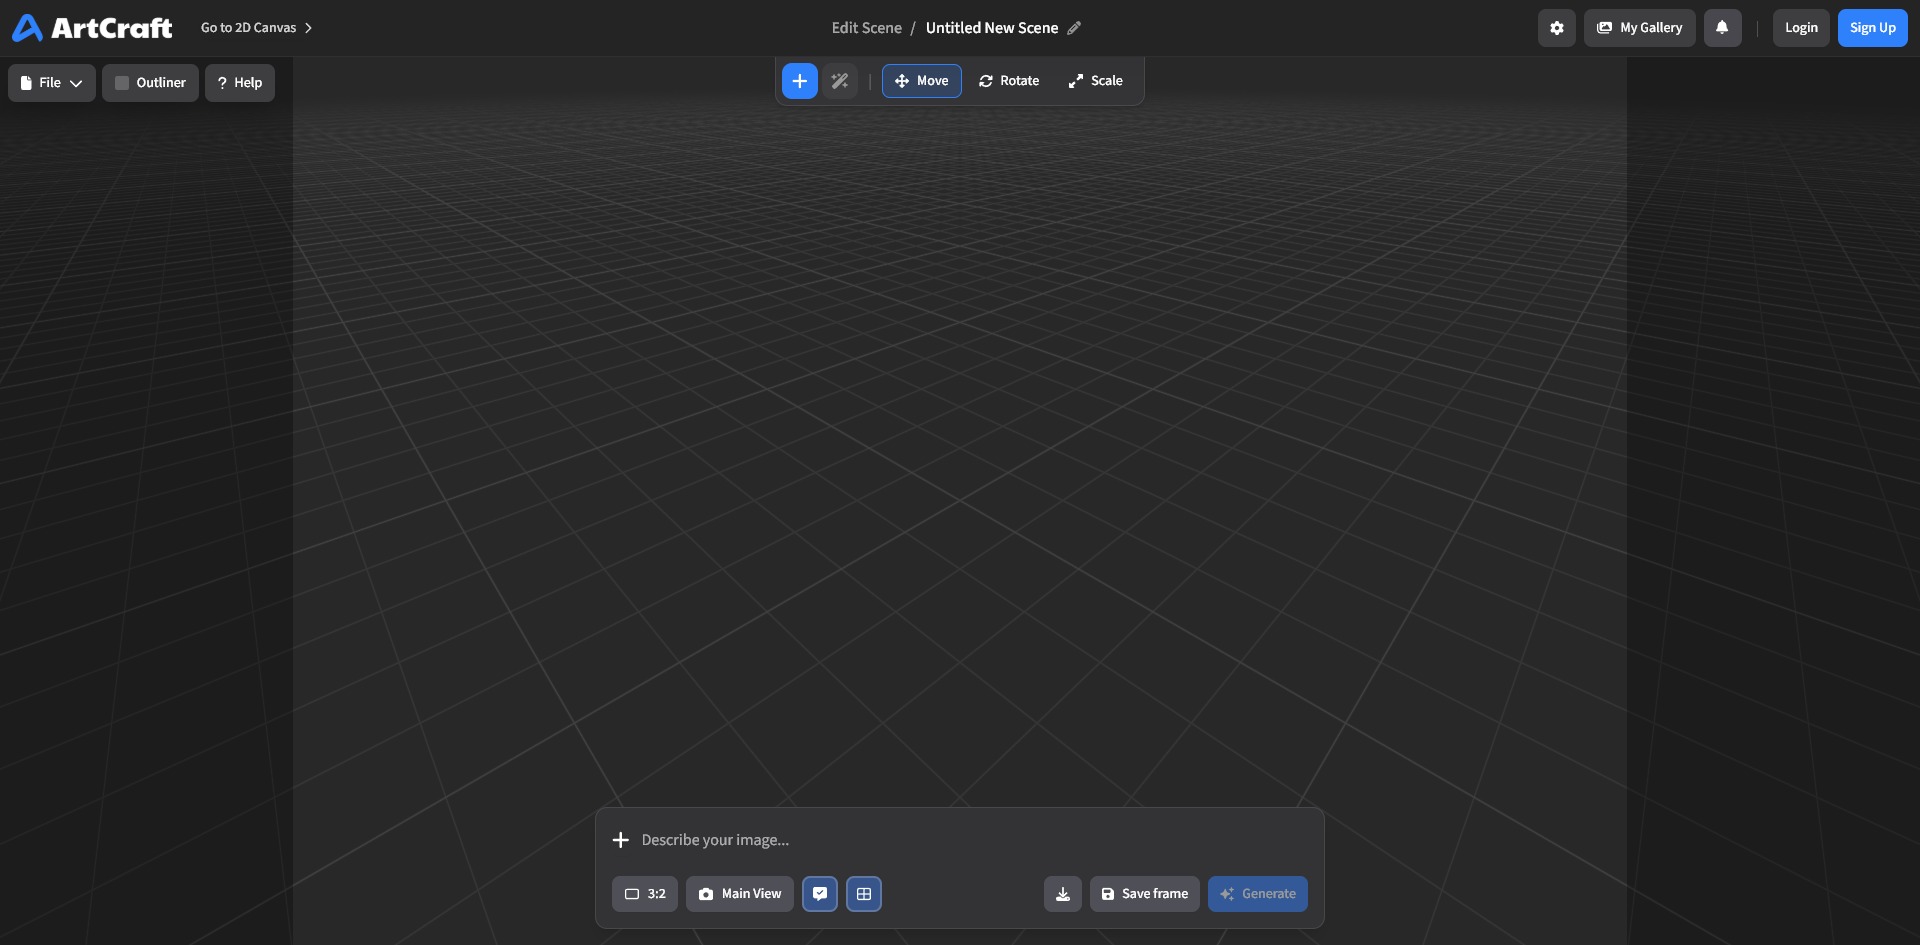

Редактор работает локально, поддерживает Windows, macOS, Linux и браузерную сборку через WebAssembly. Код доступен под лицензиями Apache 2.0 и MIT. Есть и управление через MCP: ИИ-агент может обращаться к тому же набору команд, который использует интерфейс приложения.

Но отправлять Photoshop на пенсию пока рано. Авторы прямо называют PhotoCraft ранней альфой и предупреждают, что он еще не заменяет профессиональный редактор в ежедневной работе.

Среди пробелов — генеративные функции, часть инструментов, типографика и совместимость с плагинами.

Замах серьезный. Теперь проектам предстоит проверка: реальные файлы, сложные рабочие процессы и пользователи, которым результат нужен к дедлайну.

RSS: Новости на портале Anti-Malware.ru