



Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Новый образец вредоносной программы AdLoad, заточенной под работу в операционной системе macOS, способен обходить встроенную защиту — XProtect. Участие AdLoad в нескольких кампаниях зафиксировали специалисты SentinelOne.

AdLoad — довольно распространённый троян у киберпреступников, атакующих macOS-компьютеры. Вредонос известен как минимум с 2017 года, а проникнув в систему, он может устанавливать дополнительный зловредный софт или нежелательные программы (PUA).

Помимо этого, AdLoad собирает информацию о заражённой системе, которая позже отравляется на удалённые серверы, находящиеся под контролем злоумышленников.

Как отметил Фил Стоукс из SentinelOne, массовые атаки с участием AdLoad набирают обороты с ноября 2020 года. Скачок этой активности зафиксирован в июле и начале августа 2021 года. Как только AdLoad попадает в macOS, он устанавливает веб-прокси по принципу «Человек посередине» (Man-in-The-Middle, MiTM), чтобы перехватывать поисковую выдачу и внедрять туда рекламу.

Именно так операторы трояна зарабатывают деньги. Также вредоносная программа устанавливает LaunchAgents и LaunchDaemons и в некоторых случаях — задачи по крону, которые запускаются каждые два с половиной часа. Такой механизм позволяет AdLoad закрепиться в системе.

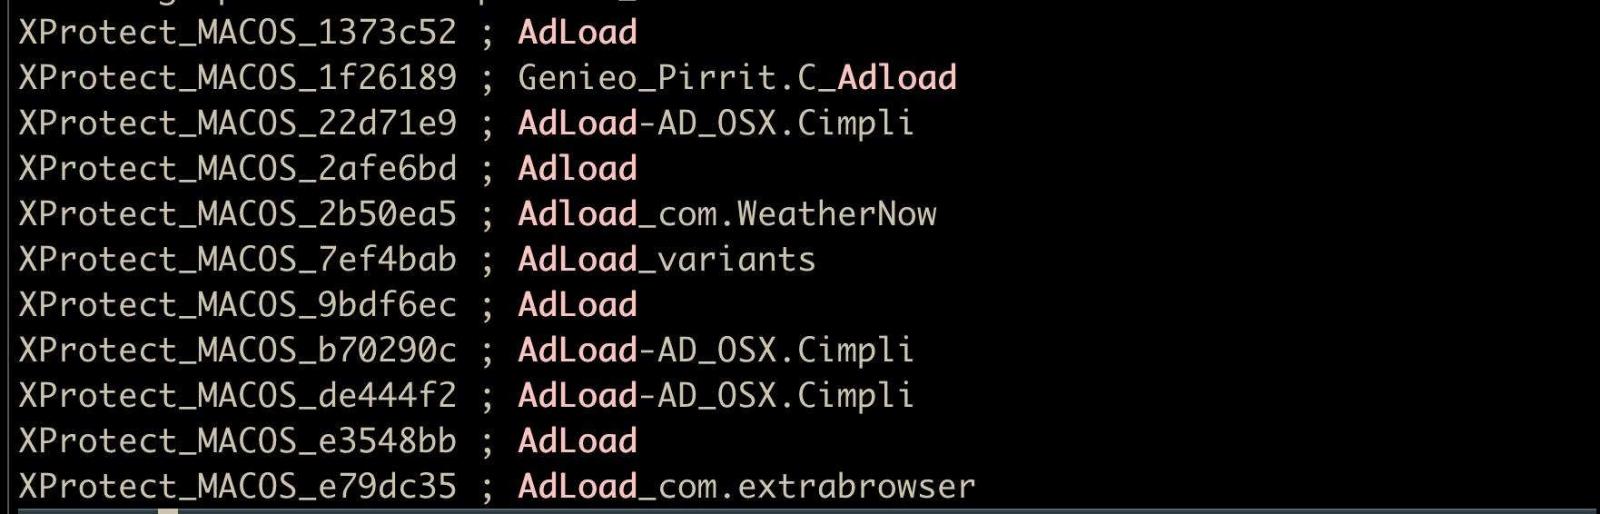
Наблюдая за кампаниями злоумышленников, Стоукс обнаружил 220 образцов вредоноса, 150 из которых являются уникальными (у них отсутствует детектирование XProtect). Это впечатляет, учитывая, что у XProtect в наличии есть десятки сигнатур AdLoad.


Интересно, что многие семплы, пойманные SentinelOne, подписаны валидными сертификатами, выпущенными Apple (Developer ID). Стоукс подчеркнул, что наличие уникальных образцов хорошо известного вредоноса настораживает, особенно учитывая тот факт, что даже спустя десять месяцев встроенный сканер Apple не может детектировать отдельные семплы.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru