



Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Экспертам в области кибербезопасности стало известно об активной эксплуатации уязвимости, затрагивающей миллионы маршрутизаторов. Как отметили специалисты, под угрозой находятся владельцы роутеров, работающих на прошивке Arcadyan.

Стоящие за атаками злоумышленники пытаются набрать уязвимые устройства в свой ботнет Mirai. Для этого атакующие эксплуатируют критическую брешь под идентификатором CVE-2021-20090. По шкале CVSS баг получил 9,9  баллов из 10, а в случае успешного использования он позволяет удалённому преступнику обойти аутентификацию.

Об атаках на маршрутизаторы рассказали специалисты Juniper Threat Labs, поскольку с февраля 2021 года они «ведут» киберпреступную группировку, известную своими атаками на IoT-устройства, и мониторят всю активность, связанную с подобными кампаниями.

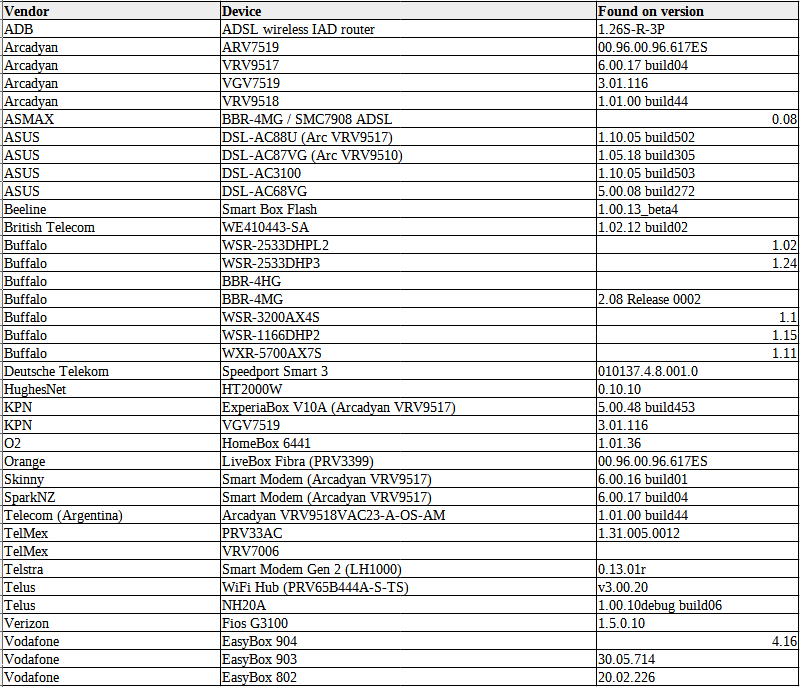
Среди уязвимых девайсов присутствуют десятки моделей роутеров производства совершенно разных компаний: Asus, British Telecom, Deutsche Telekom, Orange, O2 (Telefonica), Verizon, Vodafone, Telstra и Telus.

Поскольку брешь затрагивает многие модели и производителей маршрутизаторов, эксперты считают, что в общей сложности под угрозой могут находиться миллионы пользователей. Примечательно, что об уязвимости первой рассказала компания Tenable, которая ещё в апреле опубликовала соответствующее предупреждение.

А в начале августа уже вышел полноценный PoC-код (proof-of-concept). Более того, исследователи отметили, что CVE-2021-20090 существует уже по меньшей мере десять лет, а ранее дыра просочилась приблизительно на 20 моделей роутеров через цепочку поставок.

Со списком уязвимых роутеров можно ознакомиться на изображении ниже:

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru