



Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

В «Лаборатории Касперского» предостерегли пользователей от скачивания поддельных образов ещё не вышедшей операционной системы Windows 11. Киберпреступники, как всегда, используют шумиху вокруг новой версии ОС для того, чтобы подсунуть жертвам вредоносные программы.

Скачать и протестировать предварительную сборку Windows 11 можно уже сейчас, поэтому любопытные пользователи, само собой, не хотят упускать такую возможность. Также тестовый билд пытаются заполучить журналисты (чтобы перечислить своей аудитории нововведения) и разработчики софта (чтобы проверить совместимость своих программ с новой версией системы).

Microsoft, конечно, разрешает загрузить Windows 11 с официального сайта, однако некоторые всё равно заходят на сторонние источники в поисках сборки. Именно на таких ресурсах, по словам «Лаборатории Касперского», можно наткнуться на вредонос, замаскированный под Windows 10.

На один из таких файлов как раз наткнулись специалисты антивирусной компании. У него было имя «86307_windows 11 build 21996.1 x64 + activator.exe», а его размер составлял 1,75 ГБ. Выглядит как реальная сборка Windows, не правда ли?


Если запустить этот исполняемый файл, откроется установщик, который выглядит в точности как мастер инсталляции Windows. Однако его основная задача — загрузить и запустить другой, более интересный файл.

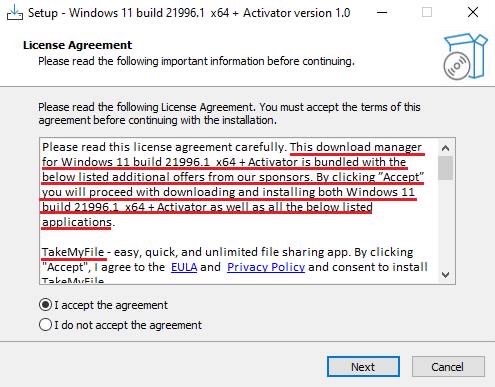
Он тоже является установщиком и даже содержит лицензионное соглашение. Файл «представляется» пользователю как «менеджер загрузки активатора 86307_windows 11 build 21996.1 x64». Если внимательно прочитать соглашение (что делают далеко не все пользователи), можно отметить, что там есть пункт про установку «спонсорского софта».

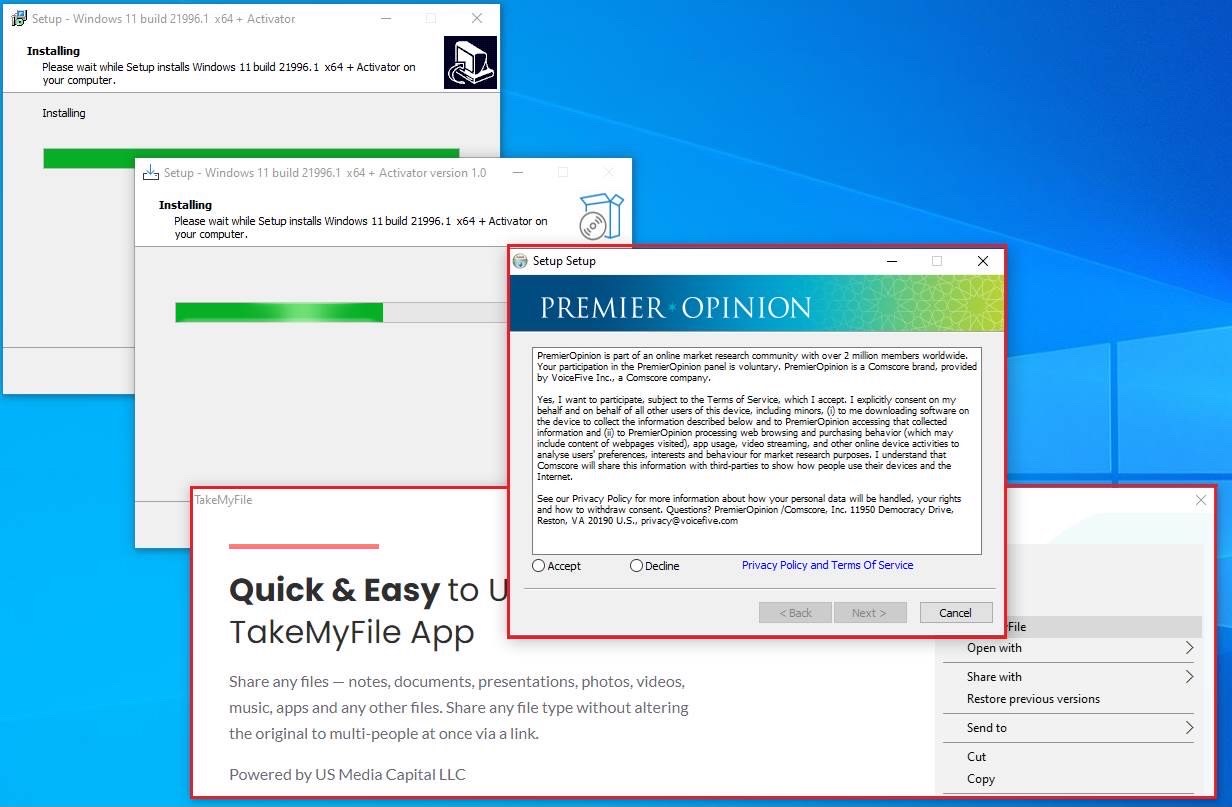
Как только жертва со всем согласится, на её компьютер установится целая пачка вредоносных программ.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru