



Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

В Avast зафиксировали резкий рост числа заражений, ассоциируемых с ботнетом-криптоджекером DirtyMoe. За последние полгода эксперты выявили по своей клиентской базе более 100 тыс. инфицированных систем, с наибольшей концентрацией в России.

Модульный Windows-зловред DirtyMoe, он же PurpleFox, Perkiler и NuggetPhantom, появился на интернет-арене в конце 2017 года. Он распространяется через email-спам со ссылками на страницы с эксплойтами из набора PurpleFox. После отработки эксплойта (чаще всего для Internet Explorer) в систему жертвы устанавливается руткит, обеспечивающий вредоносу постоянное присутствие.

Ботнет, созданный на основе DirtyMoe, предположительно контролируется из Китая и используется в основном для скрытной добычи криптовалюты. В 2018 году у вредоноса появился дополнительный модуль для проведения DDoS-атак, но его так и не пустили в ход.

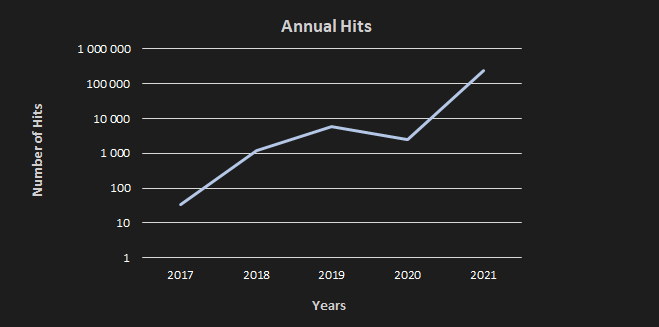
Согласно наблюдениям Avast, ежегодный прирост популяции DirtyMoe обычно исчисляется сотнями или тысячами, однако с недавнего времени число заражений стало стремительно расти. За первую половину 2021 года этот показатель увеличился с 10 тыс. до 100 тыс. и даже превысил эту планку — по всей видимости, из-за появления модуля, обеспечившего зловреду самостоятельное расселение на Windows-компьютеры со слабой парольной защитой SMB.


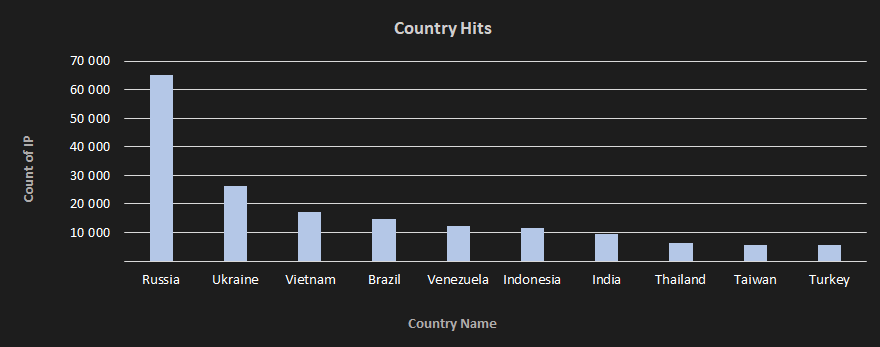
Наибольшее количество новых заражений выявлено в России. 


Стоит напомнить, что статистика Avast составлена на основании данных, зафиксированных у пользователей ее антивируса.  Истинные размеры ботнета DirtyMoe могут оказаться намного больше.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru