



Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

В популярных защитных приложениях нашли опасные уязвимости, которые в руках потенциального злоумышленника могут использоваться для обхода защиты от программ-вымогателей (шифровальщиков, ransomware).

О новых векторах атаки рассказали специалисты Люксембургского и Лондонского университетов. По словам исследователей, обнаруженные бреши позволяют обойти функцию защищённых папок, которую предлагают представленные на рынке антивирусные программы.

«Разработчики антивирусных программ стараются максимально обезопасить пользователей, именно поэтому защитный софт является ключевым элементов в борьбе с киберпреступниками. Тем не менее у злоумышленников сегодня гораздо больше ресурсов, мощи и самоотдачи», — объясняет профессор Габриеле Лензини.

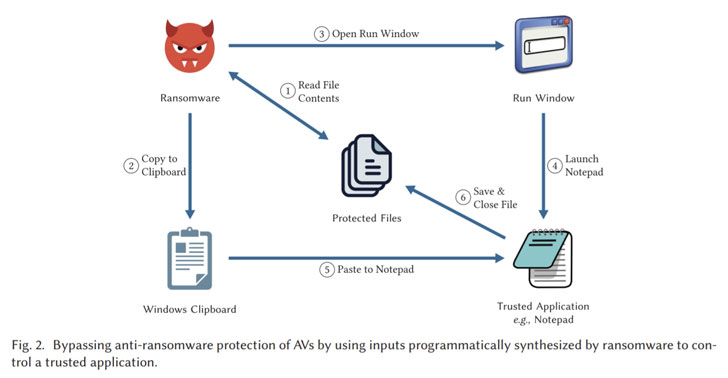
В целом специалисты указывают на возможность использования приложений, у которых есть доступ к защищённым папкам, для изменения хранящихся там файлов. Те же программы-вымогатели могут прибегнуть к этому способу для шифрования данных.

«У небольшого количества приложений, занесённых в "белый список", есть права записи в защищённые файлы. Тем не менее сами эти программы не всегда защищены должным образом. Это подводит нас к способу эксплуатации: вредоносный софт может воспользоваться приложениями из "белого списка" для осуществления вредоносных операций на компьютере жертвы», — отмечают исследователи.


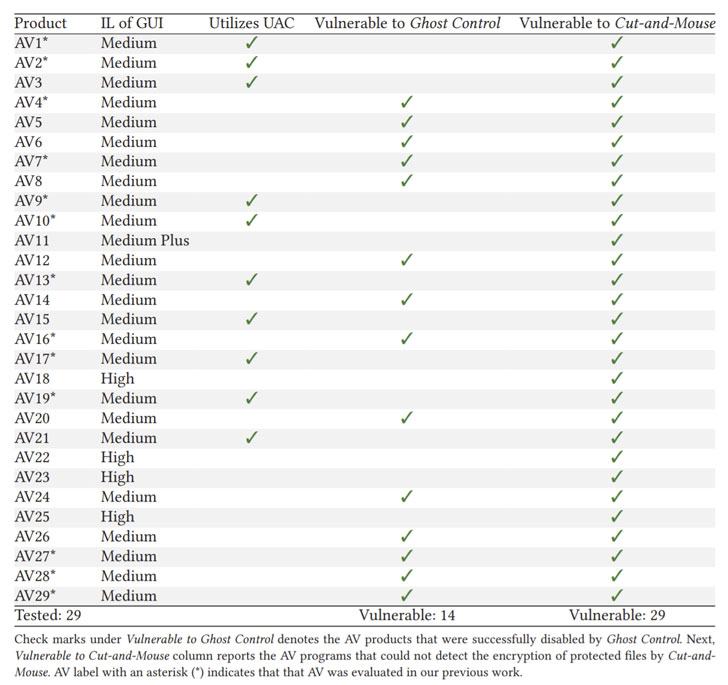
В качестве примера эксперта перечислили встроенные программы — Блокнот Windows и Paint, — которые атакующие могут задействовать в своих кампаниях. Из 29 антивирусных программ, проанализированных в ходе исследования, 14 оказались уязвимы к кибератаке вида Ghost Control.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru