



Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

Microsoft забыла обновить SSL-сертификат портала для админов Exchange

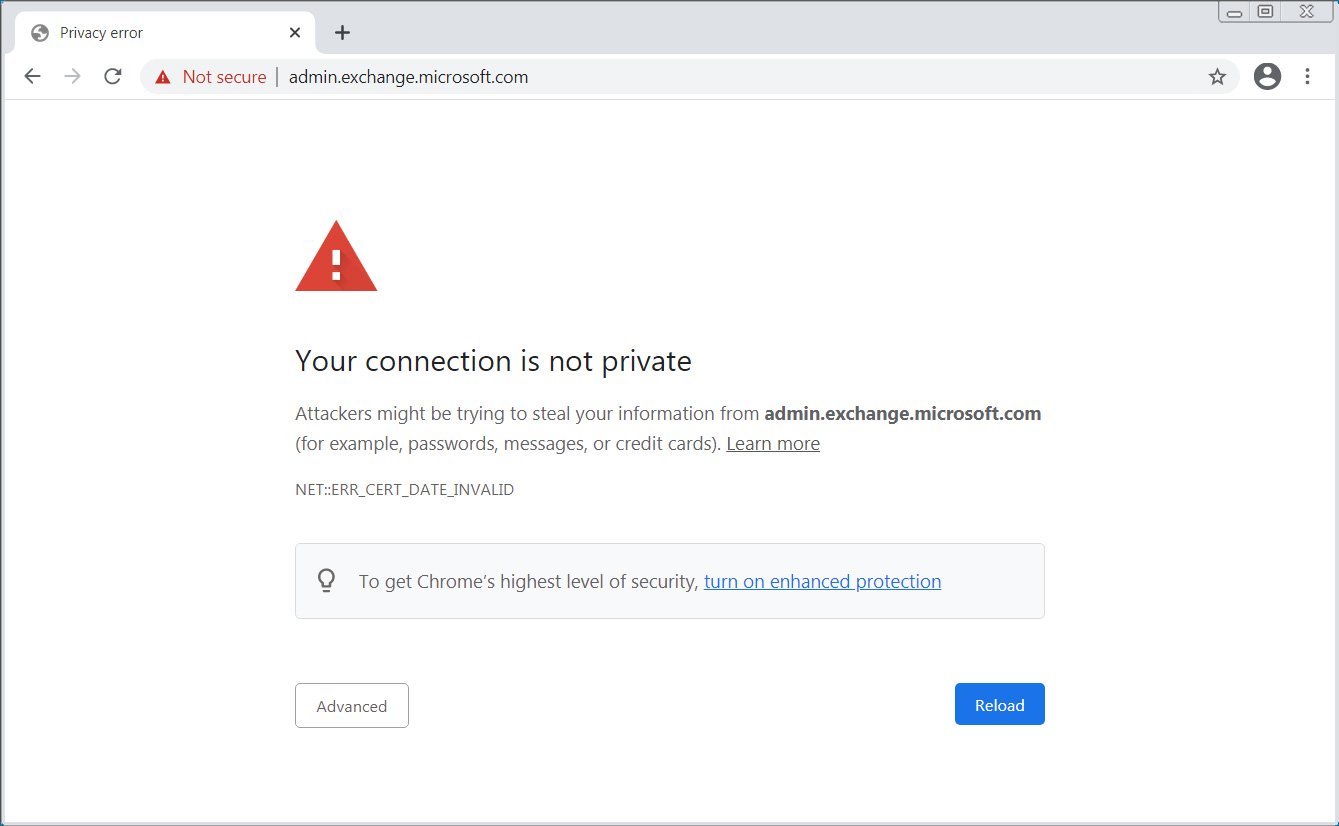
В воскресенье, 23 мая, некоторые браузеры начали блокировать портал admin.exchange.microsoft.com, используемый для доступа к Центру администрирования Exchange (EAC). Оказалось, что срок действия SSL-сертификата этого сайта истек, и Microsoft вовремя не позаботилась о его возобновлении.

При вызове стартовой страницы портала Firefox, например, предупреждал о небезопасном соединении, а Google Chrome и вовсе блокировал попытку перехода, ссылаясь на ошибку проверки подлинности сертификата.


Как выяснилось, действие выданного владельцу сайта SSL-сертификата закончилось 23 мая в 12:00 UTC. В ответ на жалобы пользователей в Твиттере Microsoft заявила, что знает о проблеме и занимается ее решением.

Судя по результатам проверки admin.exchange.microsoft.com, проведенной спецподразделением Qualys 24 мая в 08:43:33 UTC, оператор портала произвел замену сертификата, и тот должен беспрепятственно открываться на Windows, Android, macOS, iOS и в Firefox.

Тем, кто продолжает испытывать проблемы с доступом, Microsoft советует пока входить в консоль из-под учетной записи Outlook (https://outlook.office.com/ecp/).

В настоящее время почти все онлайн-сервисы используют защищенные соединения, однако шифрование привнесло дополнительную возможность для совершения ошибок, вызванных человеческим фактором. Практика показывает, что владельцы сайтов зачастую забывают обновить SSL-сертификат — достаточно вспомнить прошлогодний сбой стримингового сервиса Spotify и аналогичный случай с Microsoft Teams годовой давности.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru