



Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Сервер операторов RaccoonStealer сливал миллионы cookies аутентификации

Киберпреступники, заразившие ряд пользователей вредоносной программой, а также похитившие их пароли и другие персональные данные, не смогли должным образом защитить свои бэкенд-серверы. В результате это привело к утечке конфиденциальной информации жертв злонамеренной киберкампании.

Проблемный сервер обнаружил специалист Security Discovery Боб Дьяченко, он же долгое время пытался убедить провайдера вывести этот сервер в офлайн. Оказалось, что незащищённое хранилище сливало не только пароли пользователей, но и файлы cookies, используемые для аутентификации.

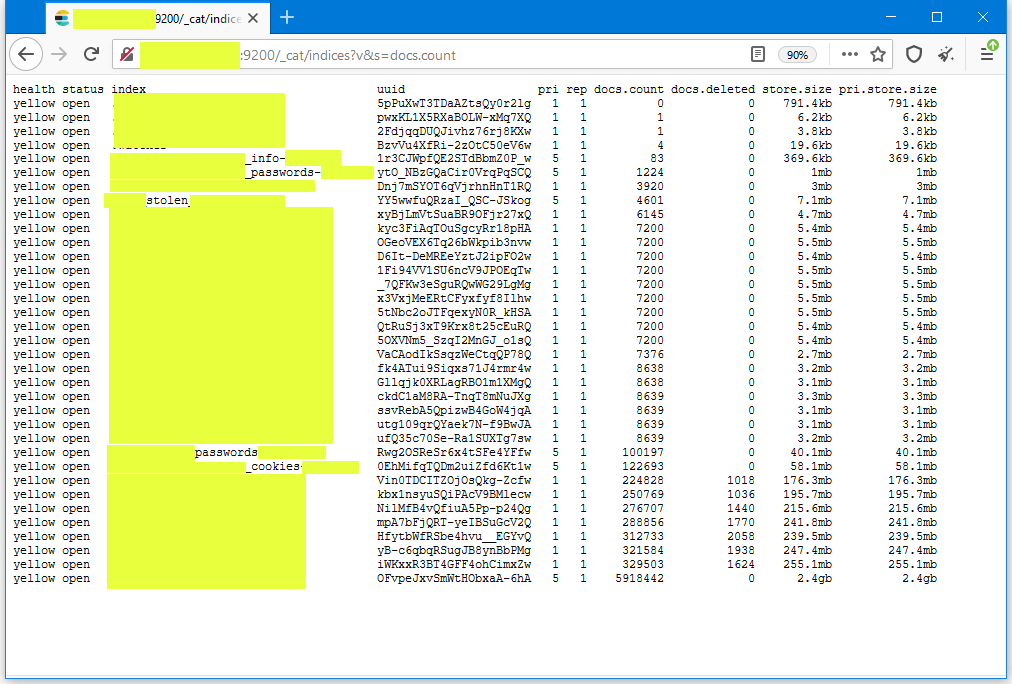
Проблема заключалась в том, что Elasticsearch-сервер стоял просто без пароля, благодаря чему любой желающий мог получить доступ к конфиденциальной информации жертв вредоносной программы. На скриншоте ниже можно посмотреть, как выглядела выгрузка из базы:


Судя по всему, вышеупомянутый сервер выступал в качестве командного центра для ворующего информацию зловреда RaccoonStealer. Специалисты в области кибербезопасности даже назвали конкретную версию вредоносной программы — 1.7.2.

«RaccoonStealer распространяется по модели «вредонос как слуга» (Malware-as-a-Service). Аренда зловреда обходится злоумышленникам в 75-200 долларов в месяц. RaccoonStealer может похищать пароли, данные платёжных карт, криптовалютные кошельки и информацию из браузера», — объясняет Джемс Мод из BeyondTrust.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru