



Пользователи Instagram для Android столкнулись с вылетом приложения

Пользователи Instagram для Android столкнулись с вылетом приложения

Пользователи Instagram для Android столкнулись с вылетом приложения

Пользователи приложения Instagram для мобильной операционной системы Android обратили внимание на периодические вылеты программы. Согласно жалобам в Сети, проблема появилась в районе 13 апреля, как раз когда вышло последнее обновление Android-версии Instagram.

На прошлой неделе пользователи Instagram для Android получили апдейт под номером 183.0.0.40.116. После установки новой версии софт начал вести себя непредсказуемо: приложение отказывалось запускаться должным образом или же просто вылетало при работе.

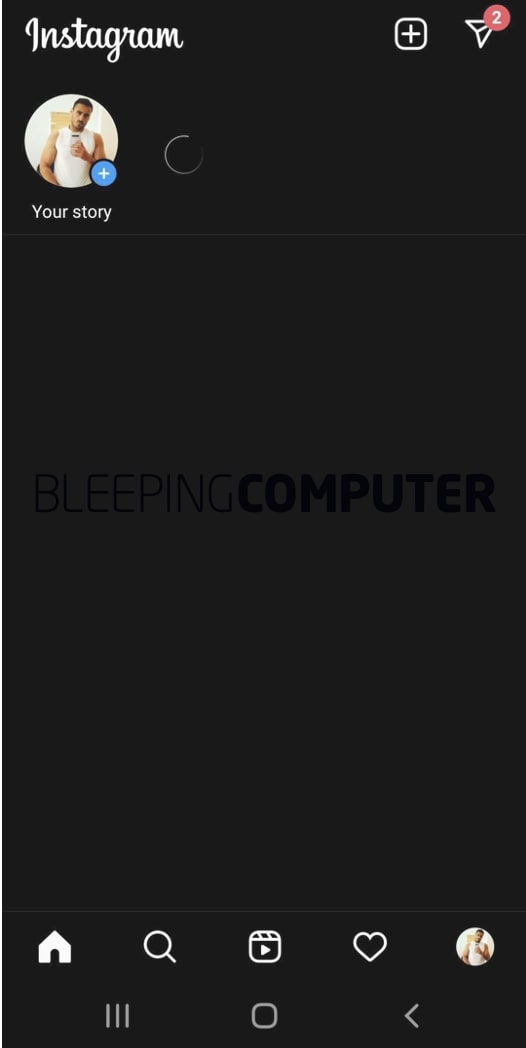
Специалисты BleepingComputer, тестируя последнюю Android-версию программы, пришли к выводу, что баг действительно существует и однозначно проявляется на устройствах линейки Samsung Galaxy.

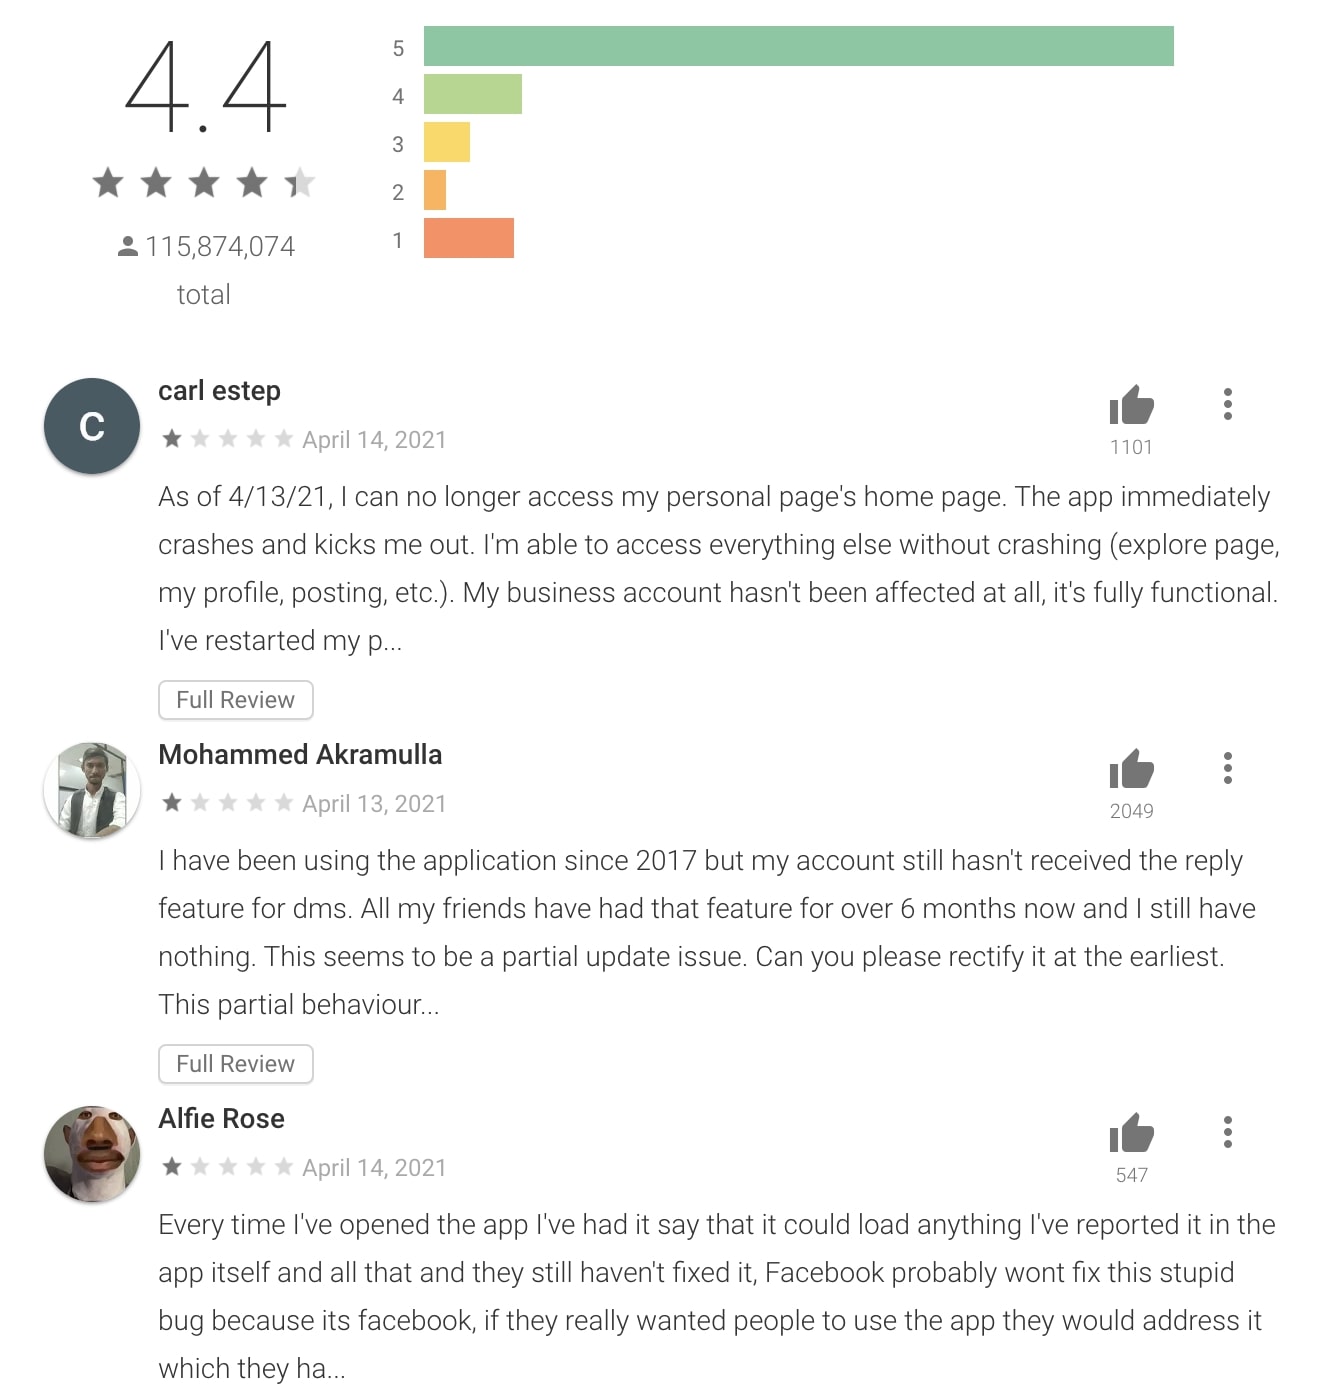
О наличии проблемы говорят и отзывы в официальном магазине приложений Google Play Store, куда некоторые пользователи пошли жаловаться в первую очередь.


Одной из проблем, согласно сообщениям, стало зависание Instagram на стартовом экране. По словам людей, приложение не даёт получить доступ к домашней странице. Также пользователи жаловались, что софт банально вылетает.


После тестов BleepingComputer стало понятно, что от бага не избавиться простым удалением кеша или сбросом сохранённых данных. Однако в некоторых случаях переустановка софта помогает «починить» Instagram.

Специалисты связывают странное поведение приложения с недавним сбоем в работе этой социальной сети. Разработчики Instagram пока не дали никаких комментариев относительно нового бага, их реакции ещё предстоит дождаться.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru