



Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Выявлена необычная фишинговая кампания, нацеленная на кражу учетных данных пользователей Microsoft 365. Ее авторы придумали новый трюк для обхода почтовых фильтров: разбили HTML-код фейковой страницы на фрагменты, а для сборки спользуют JavaScript-сценарии, размещенные на бесплатном веб-хостинге.

Поддельные сообщения, рассылаемые фишерами, озаглавлены «price revision» («пересмотр цен»). Тело письма оставлено пустым, имеется только прикрепленный файл с заковыристым именем hercus-Investment|547183-xlsx.H?t|m?l (обратите внимание на неприемлемые знаки).

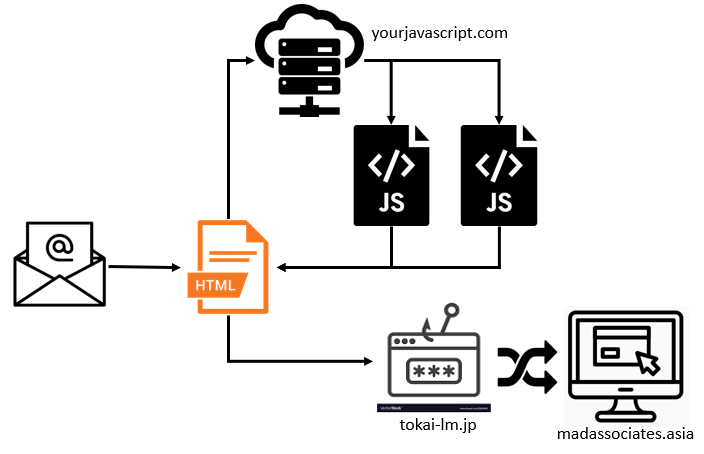
На первый взгляд это какая-то таблица Excel, однако проверка показала, что вложение — документ HTML. В нем содержится небольшой фрагмент HTML-кода и зашифрованный текст с двумя URL, привязанными к сайту yourjavascript.com — бесплатному веб-сервису для размещения JavaScript-сценариев.

Проведенный в SpiderLabs анализ показал, что оба используемых мошенниками скрипта содержат по два блока закодированного текста. В первом случае расшифровка выявила два фрагмента HTML-кода: — открывающий HTML-тег и JavaScript-код, выполняющий проверку email-адреса и пароля, введенного пользователем.

Второй JavaScript содержит тело HTML-кода (URL-адрес веб-формы) и сценарий, отвечающий за отображение всплывающего окна сообщения с просьбой повторить вход.


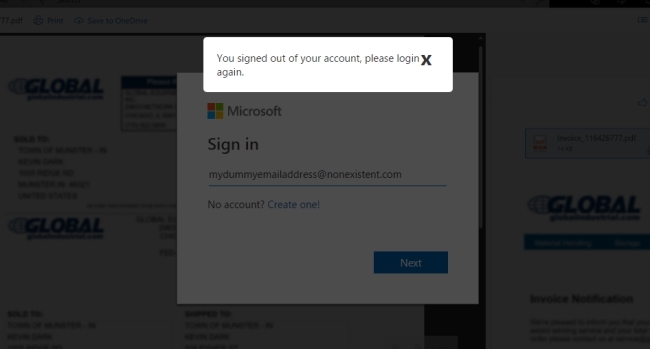
В результате сборки всех эти фрагментов пользователю будет выведена фальшивая страница регистрации с его email-адресом, проставленным для пущей убедительности. Фишеры также не поленились реализовать проверку длины вводимого жертвой пароля.

После его кражи жертве сообщат, что ввод некорректен, и попросят повторить попытку.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru