



Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Специалисты Group-IB фиксируют рост популярности ботов Telegram и сервиса Google Формы в качестве средств доставки данных, украденных с помощью фишинговых страниц. Обычно мошенники получают эту информацию по каналам электронной почты, однако в прошлом году их интерес к альтернативным способам передачи данных заметно оживился.

Использование легитимных сервисов, по словам экспертов, позволяет фишерам обеспечить сохранность своей добычи и оперативность ее использования. Поддержка Telegram также стала чаще встречаться в современных фишинг-паках — наборах готовых инструментов для фишинга, позволяющих создавать разнообразные страницы-ловушки.

Фишинг-паки (в GIB их называют фишинг-китами) обычно предоставляются в пользование как услуга — по модели Cybercrime-as-a-Service, CaaS. Некоторые из них обеспечивают возможность загрузки вредоносного кода на устройства жертв. Разработчики таких платформ иногда не прочь воспользоваться плодами чужих трудов — оставляют для себя бэкдор или добавляют в набор скрипт для переадресации потока краденых данных.

«Фишинг-киты изменили правила игры в этом сегменте борьбы с киберпреступлениями, —  комментирует заместитель руководителя CERT-GIB Ярослав Каргалев. — Раньше злоумышленники прекращали свои кампании после блокировки мошеннических ресурсов и быстро переключались на другие бренды, сегодня они автоматизируют атаку, моментально выводя новые фишинговые страницы на смену заблокированным».

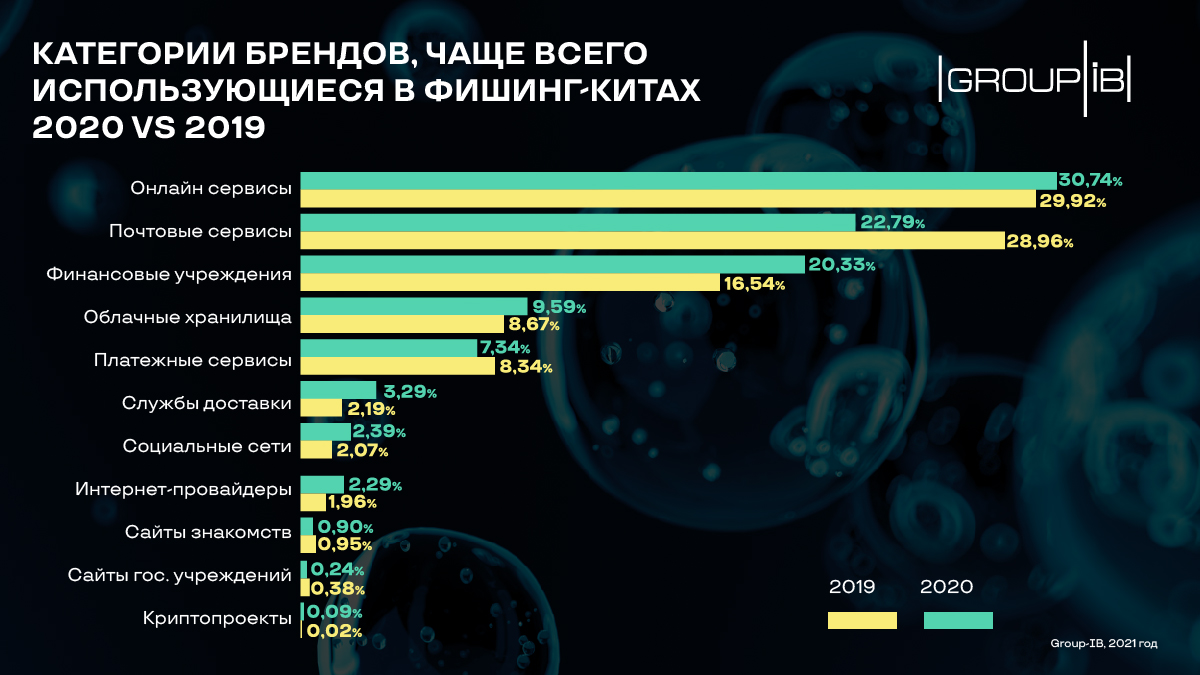
Согласно статистике Group-IB, в 2020 году фишинг-паки чаще всего использовались для создания страниц, имитируюших различные онлайн-сервисы, электронную почту и сайты финансовых организаций.


Суммарно эксперты насчитали более 260 уникальных брендов, используемых в качестве приманки. Наиболее часто злоумышленники эксплуатировали имена Microsoft, PayPal, Google и Yahoo.

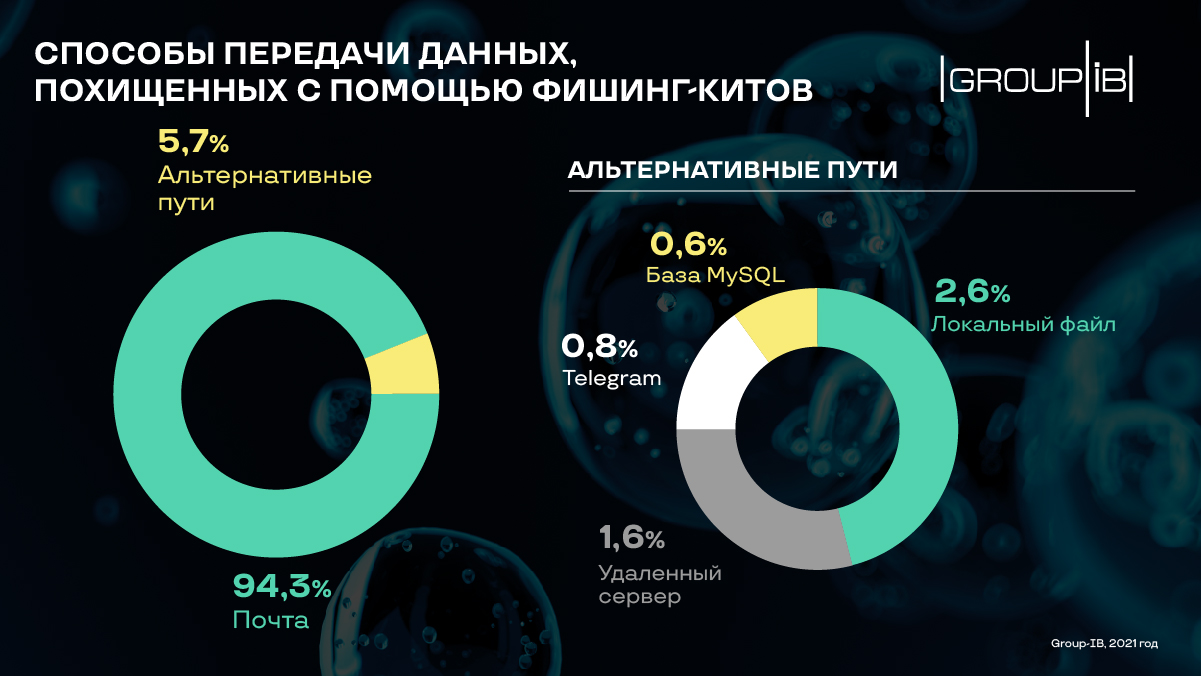
Сохраненные локально краденые данные в подавляющем большинстве случаев пересылались на email-адреса мошенников. При регистрации таких аккаунтов предпочтение отдавалось бесплатным сервисам. На долю последних в прошлом году пришлось 66% почтовых ящиков, ассоциированных с фиш-паками; половину из них составляли адреса Gmail и Яндекс.Почта.

Альтернативные способы вывода краденых данных предусматривали около 6% наборов для фишинга, однако Group-IB ожидает, что их доля будет расти — в основном за счет использования Telegram.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru