



Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Специалисты Group-IB фиксируют рост популярности ботов Telegram и сервиса Google Формы в качестве средств доставки данных, украденных с помощью фишинговых страниц. Обычно мошенники получают эту информацию по каналам электронной почты, однако в прошлом году их интерес к альтернативным способам передачи данных заметно оживился.

Использование легитимных сервисов, по словам экспертов, позволяет фишерам обеспечить сохранность своей добычи и оперативность ее использования. Поддержка Telegram также стала чаще встречаться в современных фишинг-паках — наборах готовых инструментов для фишинга, позволяющих создавать разнообразные страницы-ловушки.

Фишинг-паки (в GIB их называют фишинг-китами) обычно предоставляются в пользование как услуга — по модели Cybercrime-as-a-Service, CaaS. Некоторые из них обеспечивают возможность загрузки вредоносного кода на устройства жертв. Разработчики таких платформ иногда не прочь воспользоваться плодами чужих трудов — оставляют для себя бэкдор или добавляют в набор скрипт для переадресации потока краденых данных.

«Фишинг-киты изменили правила игры в этом сегменте борьбы с киберпреступлениями, —  комментирует заместитель руководителя CERT-GIB Ярослав Каргалев. — Раньше злоумышленники прекращали свои кампании после блокировки мошеннических ресурсов и быстро переключались на другие бренды, сегодня они автоматизируют атаку, моментально выводя новые фишинговые страницы на смену заблокированным».

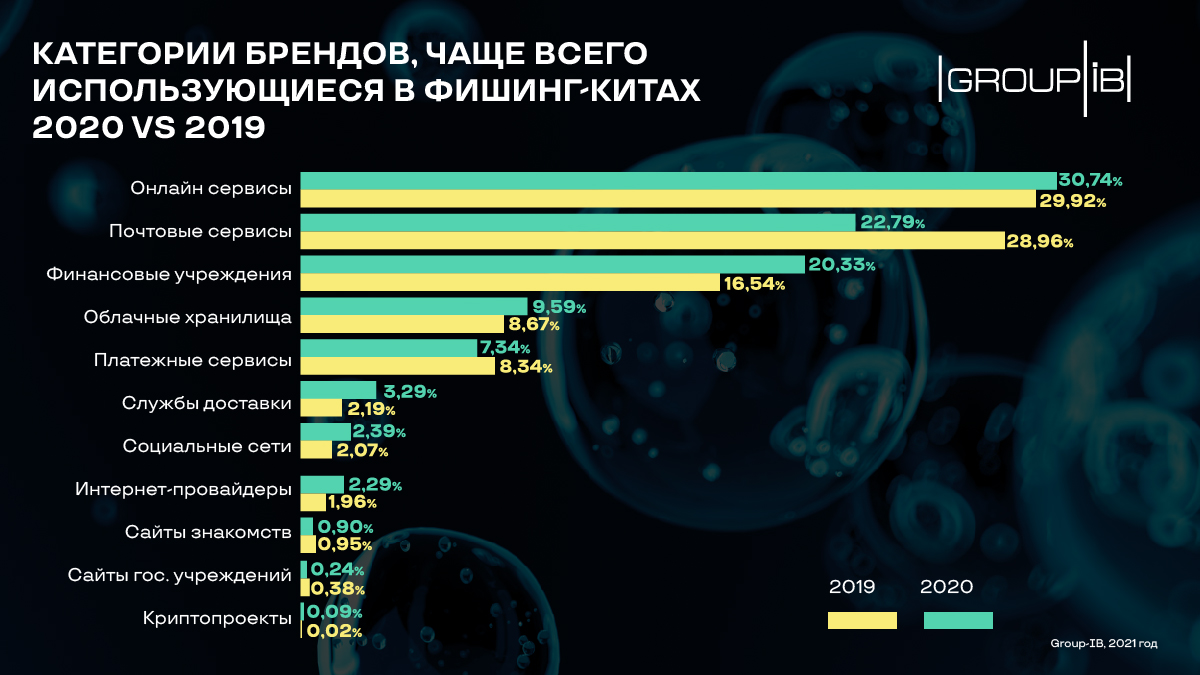
Согласно статистике Group-IB, в 2020 году фишинг-паки чаще всего использовались для создания страниц, имитируюших различные онлайн-сервисы, электронную почту и сайты финансовых организаций.


Суммарно эксперты насчитали более 260 уникальных брендов, используемых в качестве приманки. Наиболее часто злоумышленники эксплуатировали имена Microsoft, PayPal, Google и Yahoo.

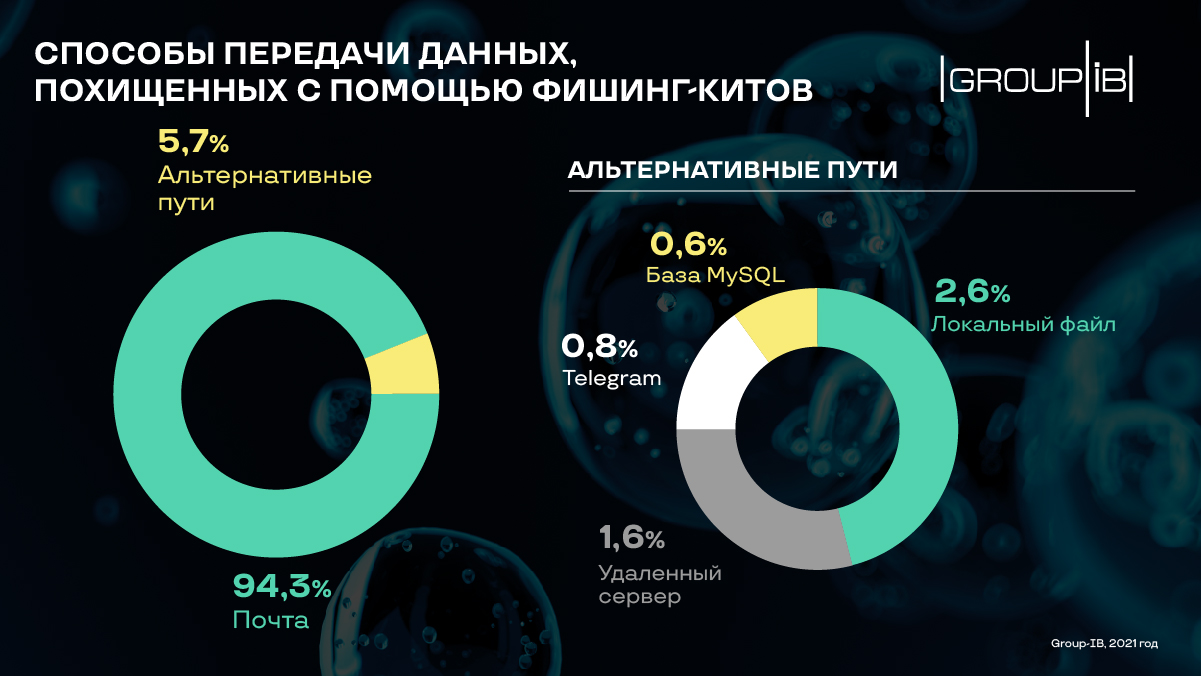
Сохраненные локально краденые данные в подавляющем большинстве случаев пересылались на email-адреса мошенников. При регистрации таких аккаунтов предпочтение отдавалось бесплатным сервисам. На долю последних в прошлом году пришлось 66% почтовых ящиков, ассоциированных с фиш-паками; половину из них составляли адреса Gmail и Яндекс.Почта.

Альтернативные способы вывода краденых данных предусматривали около 6% наборов для фишинга, однако Group-IB ожидает, что их доля будет расти — в основном за счет использования Telegram.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru