



Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

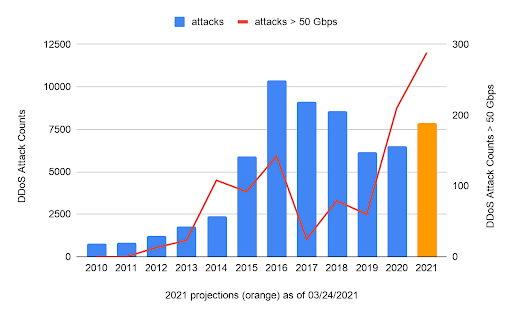
С начала года эксперты Akamai Technologies наблюдают рост количества DDoS-атак мощностью более 50 Гбит/с. Два таких инцидента произошли в феврале: злоумышленники предлагали европейским игорным заведениям откупиться и в подтверждение своих возможностей провели показательные атаки, превысившие 800 Гбит/с.

В целом результаты анализа данных за I квартал показали, что дидосеры становятся агрессивнее и продолжают расширять свои горизонты, демонстрируя разнообразие мишеней по профилю и географическому местоположению.

Число DDoS-атак, ежемесячно фиксируемых у клиентов Akamai, продолжает расти почти рекордными темпами. Злоумышленники также стали более настойчивыми: могут атаковать одну и ту же мишень целый месяц, перебирая IP-адреса в блоке и сменяя векторы, чтобы найти слабое место в обороне.

Количество DDoS-атак мощностью свыше 50 Гбит/с, заблокированных защитными решениями Akamai в период с января по март, превысило показатель за весь 2019 год. По оценке экспертов, такого потока вполне достаточно, чтобы эффективно положить любой ординарный сайт.


Вымогательские DDoS, участившиеся с середины прошлого года, стали более дерзкими; их мощность тоже заметно возросла. За отчетный период специалистам по защите от DDoS довелось отражать три атаки шантажистов, на пике показавшие 824, 812 и 594 Гбит/с. Столь убедительной демонстрации в Akamai еще ни разу не регистрировали. Эти атаки были направлены против двух игорных сайтов в Западной Европе и одной из азиатских платформ для видеоигр.

В конце марта злоумышленники попытались добавить в свой арсенал новый вектор — сервис DCCP (работает на порту 33). Несколько атак, проведенных с использованием этого протокола, показали, что для отражения и усиления мусорного потока он мало пригоден: запрос размером 54 байт возвращал ответ всего на 8 байт больше, хотя подмена IP-адреса источника запроса при этом возможна.

По всей видимости, экспериментаторы решили таким образом обойти традиционные средства защиты, ориентированные на TCP и UDP. Дополнительная защита от перегрузки каналов при использовании DCCP обычно не применяется или реализуется на прикладном уровне, так как этот протокол редко используется. К счастью, последний фактор способен заставить дидосеров отказаться от дальнейших экспериментов с DCCP: им не удастся собрать достаточно посредников для создания сокрушительного DDoS-потока.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru