



Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Компания Guardicore и Тайгер Оптикс, дистрибьютор вендора, анонсировали доступность межсетевого экрана на основе киберразведки (Threat Intelligence Firewall), который встроен в платформу микросегментации Guardicore Centra и непрерывно пополняется данными из глобальных и локальных фидов Threat Intelligence.

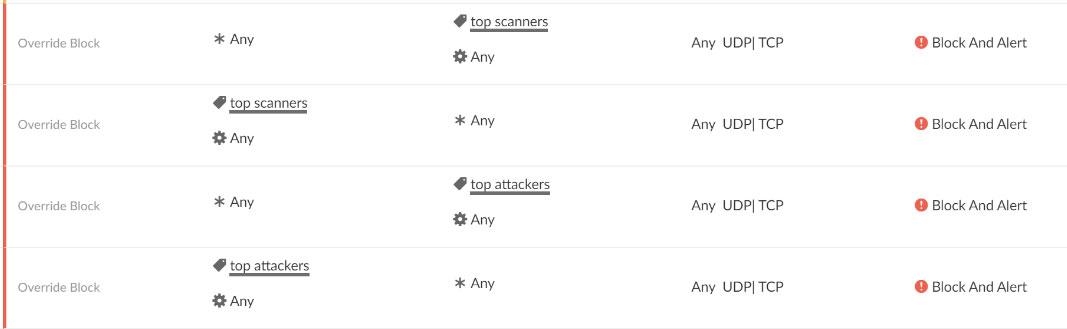
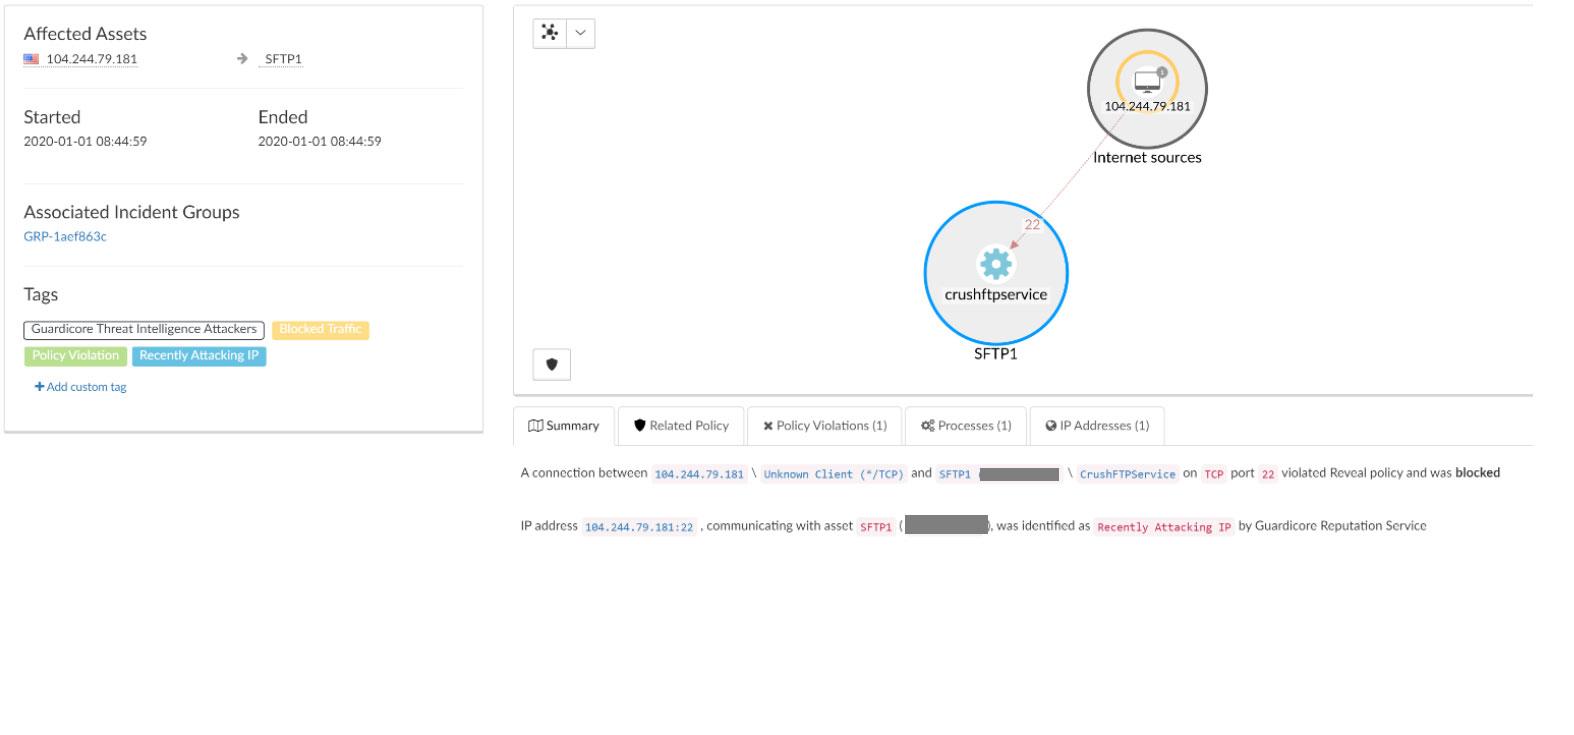
Компания Guardicore анонсировала межсетевой экран киберразведки Guardicore Threat Intelligence Firewall, который интегрирован в платформу безопасности Guardicore Centra. Возможности межсетевого экрана киберразведки выходят за рамки функциональности традиционных межсетевых экранов, что позволяет повысить уровень безопасности в современных сложных ЦОДах и гибридных облачных средах. Межсетевой экран, управляемый через единую консоль Guardicore Centra, выявляет и блокирует входящие и исходящие подключения к известным вредоносным IP-адресам и хостам. Это позволяет сократить поверхность атаки в сети и остановить злоумышленника до того, как он достигнет критичных активов в ЦОДе.


Офри Зив, вице-президент департамента научных исследований Guardicore и глава Guardicore Labs, сообщает:

«Благодаря межсетевому экрану киберразведки мы блокируем подозрительные действия еще до того, как они достигнут ЦОД наших клиентов. Наш умный межсетевой экран киберразведки автоматически настраивается в Guardicore Centra и непрерывно пополняется новыми данными о вредоносных IP-адресах и доменах. Эти данные собираются сенсорами киберразведки, которые установлены в продуктивных ЦОДах и облаках по всему миру. Межсетевой экран выявляет новейшие атаки, попытки просканировать сеть и установить связь с C&C-серверами, классифицирует их, а также позволяет осуществлять блокирование, что позволяет клиентам легко и уверенно снижать уровень риска, не позволяя злоумышленникам получить доступ к ценным активам ЦОДа».


Эта новая возможность делает Guardicore Centra единственной платформой серверной сегментации, позволяющей блокировать трафик, исходящий от вредоносных IP-адресов, выявляемых как глобальными сенсорами или платными фидами киберразведки заказчика, так и локальными сенсорами клиентов. Межсетевой экран киберразведки Guardicore создает дополнительный слой защиты, позволяя департаментам ИБ, использующие платформу безопасности Guardicore Centra, создавать простые и интуитивно понятные настройки микросегментации. Это позволяет сократить поверхность атаки, а также обнаруживать и реагировать на взломы и утечки данных во внутреннем трафике ЦОДа (east-west traffic). Клиенты Guardicore получают следующие преимущества:

  • своевременное предупреждение о компрометации серверной среды благодаря мгновенной блокировке угроз или уведомлению о них: мгновенные оповещения предоставляют в реальном времени точную информацию о факте взлома среды клиента. Это обеспечивает более быстрое реагирование служб ИБ;
  • актуальные данные киберразведки: списки вредоносных IP-адресов и доменов, которые используются для атак, сканирований и связи с C&C-серверами, обновляются ежедневно;
  • меньше возможностей для злоумышленников: значительное сокращение поверхности атаки для злоумышленников, которые пытаются вас атаковать, сканировать, или управлять внутренними машинами вашей организации через C&C-серверы.


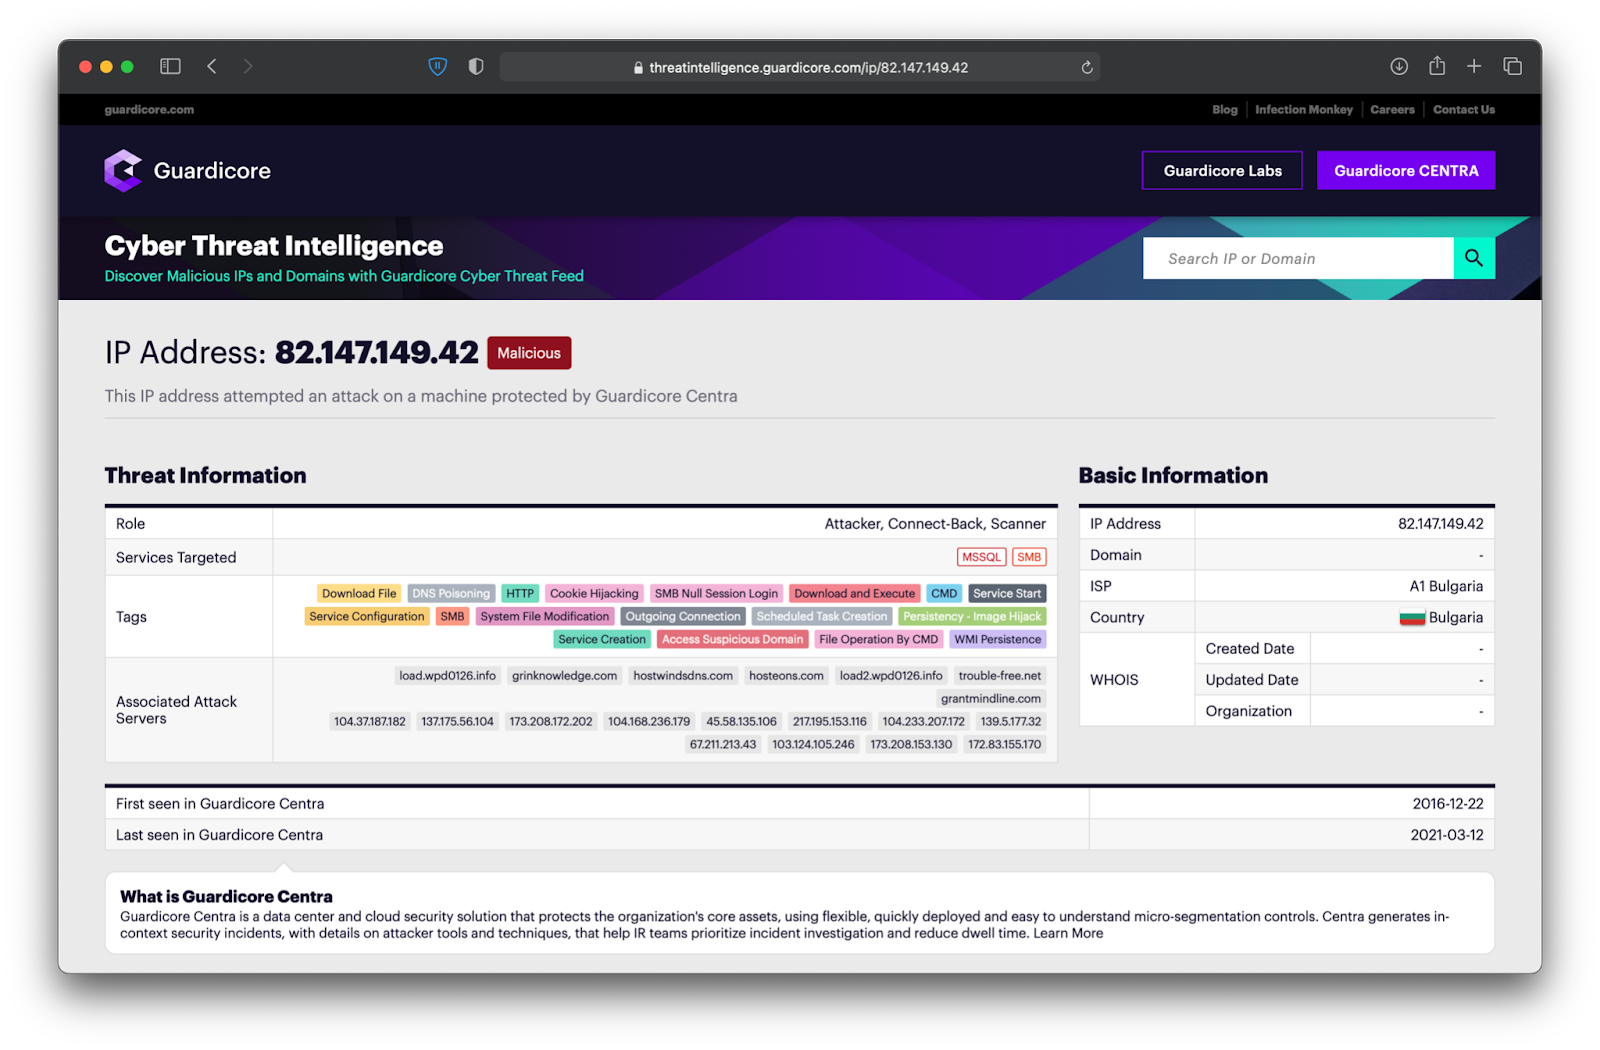
Данные, используемые в межсетевом экране киберразведки Guardicore, также свободно доступны на портале Guardicore Cyber Threat Intelligence. Это открытый ресурс компании Guardicore, на котором отслеживаются и классифицируются потенциальные угрозы, характерные для ЦОДов и облачной инфраструктуры. Выявленные угрозы классифицируются по ролям, атакуемым серверам, меткам действий и связанным атакам.

Guardicore Threat Intelligence Firewall и платформа микросегментации Guardicore Centra доступны для тестирования и заказа у официального дистрибьютора Тайгер Оптикс и авторизованных партнеров Guardicore.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru