



Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Прошло чуть больше года с момента ликвидации сайта WeLeakInfo[.]com, попавшего в поле зрения ФБР. За время своего существования проект успел продать доступ более чем к 12 миллиардам имён пользователей и паролей. Теперь же представители WeLeakInfo по иронии судьбы допустили утечку данных своих клиентов.

Как сообщил Брайан Кребс, повторная регистрация домена позволила некоему злоумышленнику украсть и опубликовать информацию о 24 тыс. клиентов WeLeakInfo, которые оплачивали банковскими картами доступ к скомпрометированным учётным данным.

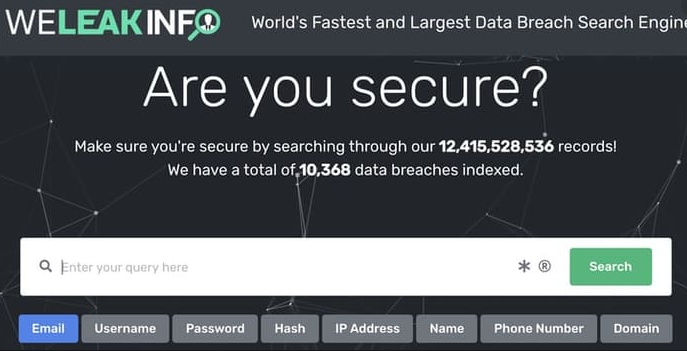
Последние несколько лет площадка WeLeakInfo по праву считалась одним из крупнейших источников взломанных паролей. Например, прокуроры отмечали, что проект располагает более 10 000 утечек, в которых фигурировали более 12 млрд записей.

WeLeakInfo предоставлял платный доступ к реальным именам, адресам электронной почты, логинам, телефонным номерам и паролям. Всех этих сведений вполне хватало, чтобы получить полный контроль над учётной записью ничего не подозревающего пользователя.

Покупатели даже могли ввести адрес электронной почты и посмотреть, какие аккаунты оформлены на него. Или, например, ввести пароль и посмотреть, к каким учёткам он подходит.


Однако теперь клиентов WeLeakInfo настигла та же участь. Данные около 24 тыс. покупателей взломанных аккаунтов просочились в Сеть. Их опубликовал на форуме Raidforums пользователь под ником «pompompurin».

Как пояснил сам pompompurin, ему удалось добраться до информации после того, как срок действия одного из доменов WeLeakInfo подошёл к концу. ФБР упустило это из виду, а находчивому исследователю удалось зарегистрировать этот домен заново.

Специалисты Flashpoint изучили размещённую базу данных и отметили, что та частично включает данные банковских карт клиентов WeLeakInfo, а также их полные имена, адреса электронной почты, телефонные номера и даже адреса проживания.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru