



Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

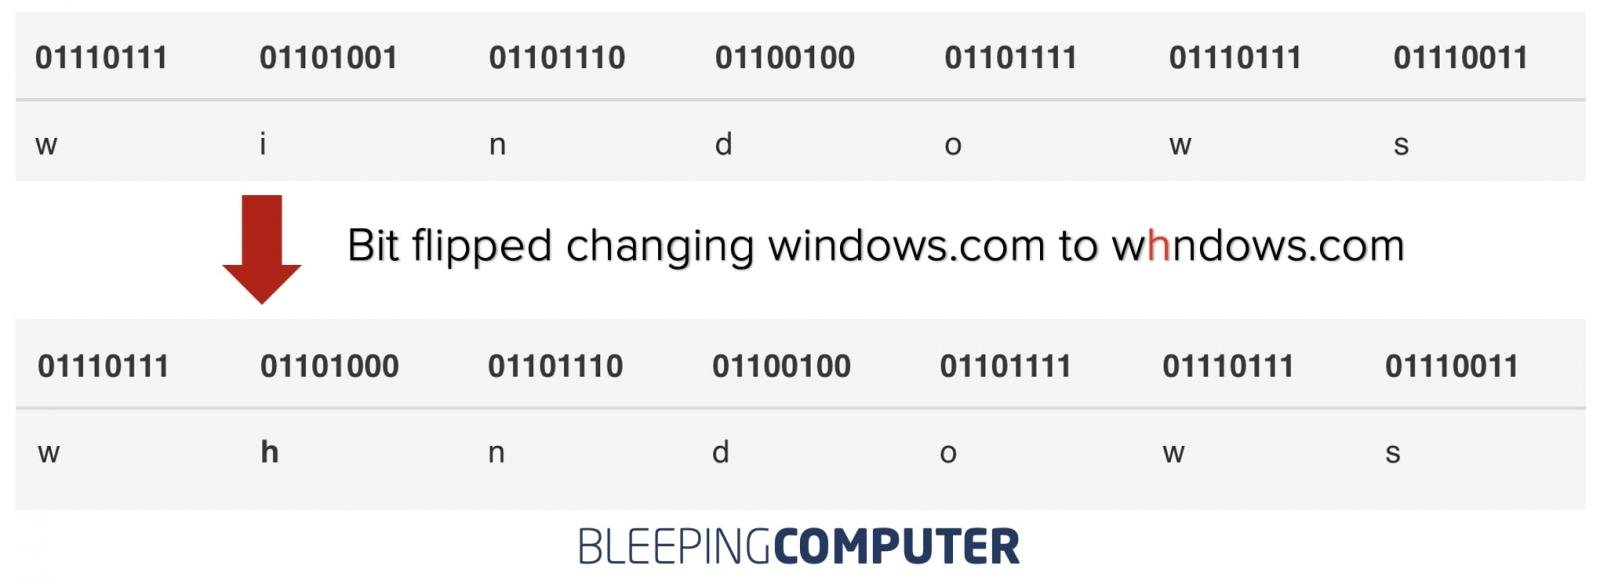
Битсквоттинг — разновидность киберсквоттинга, при которой злоумышленник может воспользоваться ошибкой подмены битов и перенаправить пользователя не на легитимный домен, а на похожий. Именно этим способом воспользовался исследователь, проделав такой трюк с windows.com.

С помощью битсквоттинга можно перехватывать трафик, идущий на легитимный и востребованный у пользователей домен. Следовательно, эксперт просто указал на наличие лазейки для злоумышленников.

Смысл битсквоттинга заключается в подмене битов (нулей и единиц), в которых хранятся домены в памяти компьютеров. Тот же windows.com может представлять определённый набор нулей и единиц — 01110111.

Но подмена битов, которая может произойти в ходе сбоя в работе аппаратной составляющей или чрезмерной активности Солнца, может подменить один из нулей единицей и наоборот. По словам Реми, блогера и специалиста в области кибербезопасности, это вполне рабочая тактика.

«Давайте предположим, что компьютер в процессе работы перегрелся, или же допустим, что на Солнце происходят нежелательные вспышки. В этом случае один из битов может случайно подмениться, — объясняет Реми. — В памяти компьютера сохранится уже не windows.com, а whndows.com. Если пользователь запросит подменённый домен, он просто не сможет преобразоваться в реальный IP-адрес».

Графика BleepingComputer.


Таким образом, исследователь составил список из «неправильных» доменов, которые могут оказаться в памяти компьютера пользователей благодаря битсквоттингу. Теперь остаётся просто зарегистрировать их и перехватывать трафик, направленный реальному домену Microsoft. Список выглядит так:

  • windnws.com
  • windo7s.com
  • windkws.com
  • windmws.com
  • winlows.com
  • windgws.com
  • wildows.com
  • wintows.com
  • wijdows.com
  • wiodows.com
  • wifdows.com
  • whndows.com
  • wkndows.com
  • wmndows.com

Как отметил Реми, ему удалось перенаправить реальный трафик windows.com на свои домены. Другими словами, у концепции специалиста действительно есть право на жизнь.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru