



Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Компания «Антифишинг» выпустила новую версию одноимённой платформы, которая позволяет обучать и тренировать сотрудников навыкам в сфере информационной безопасности.

В новой версии 2.4.3 была значительно расширена функциональность системы, добавлены возможности визуализации процессов обучения и тренировки навыков, а также внедрена возможность еще сильнее вовлекать сотрудников в защиту своей компании и собирать так называемый «пользовательский» Social Engineering Threat Intelligence-фид.


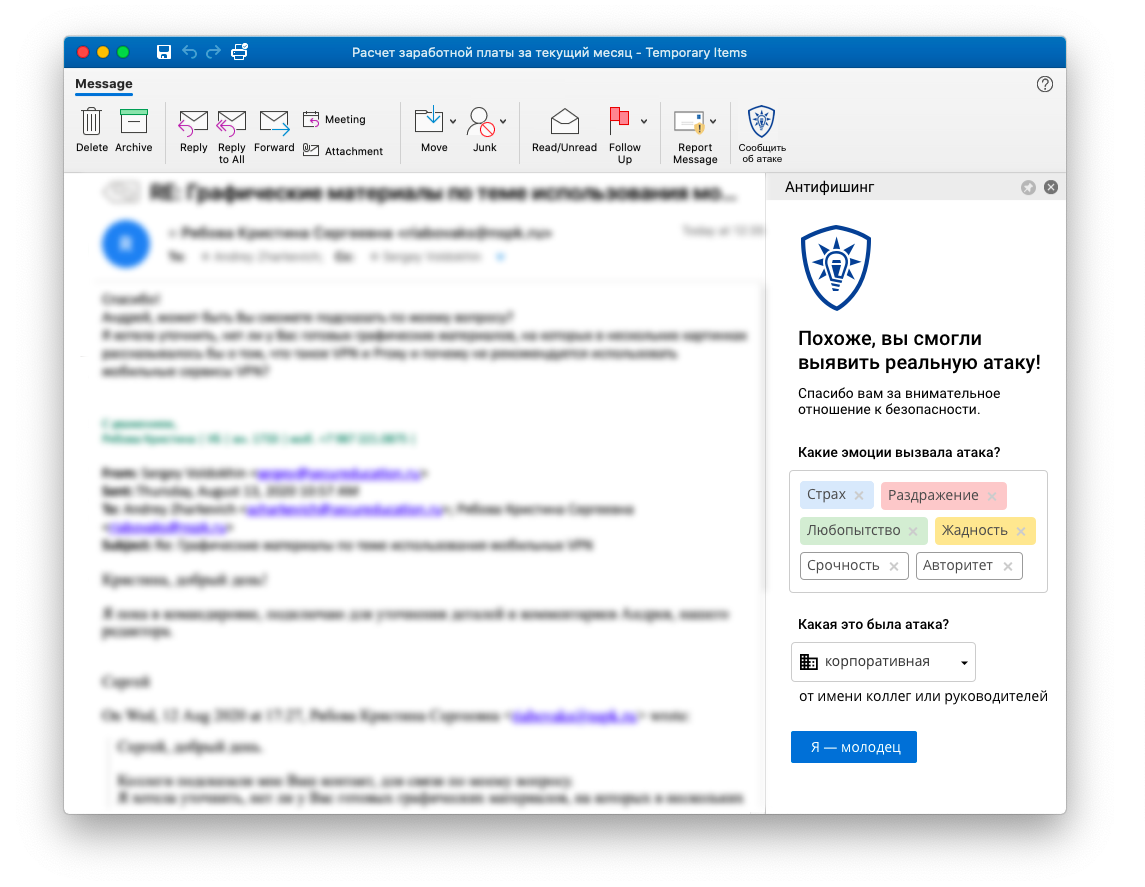
Используя плагин Антифишинга, пользователи могут сообщать о подозрительных файлах, письмах и ссылках прямо из окна Microsoft Outlook. 

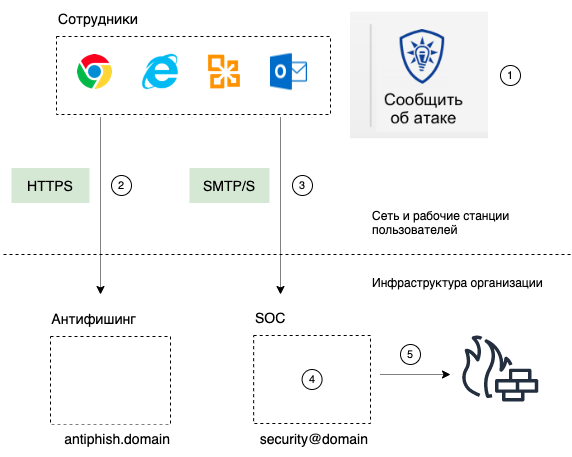
Это позволяет увеличить вовлечённость пользователей и вывести взаимодействие со службами ИБ на новый уровень, обеспечив техническую и логическую интеграцию с IRP/SOC-процессами:

  1. Внимательные и лояльные сотрудники выявили цифровую атаку.
  2. Статистика об этих безопасных и корректных действиях сохранилась в Антифишинге. 
  3. Исходные данные ушли на анализ в адрес корпоративного центра мониторинга и реагирования на инциденты (Security Operations Center, SOC). 
  4. Аналитики смогли провести расследование и извлечь собственные индикаторы компрометации (IoC).
  5. SOC блокирует атаки по выявленным IoC на технических средствах защиты еще до того, как информация об этих IoC станет доступна во внешних фидах.

Новая система визуализации процессов

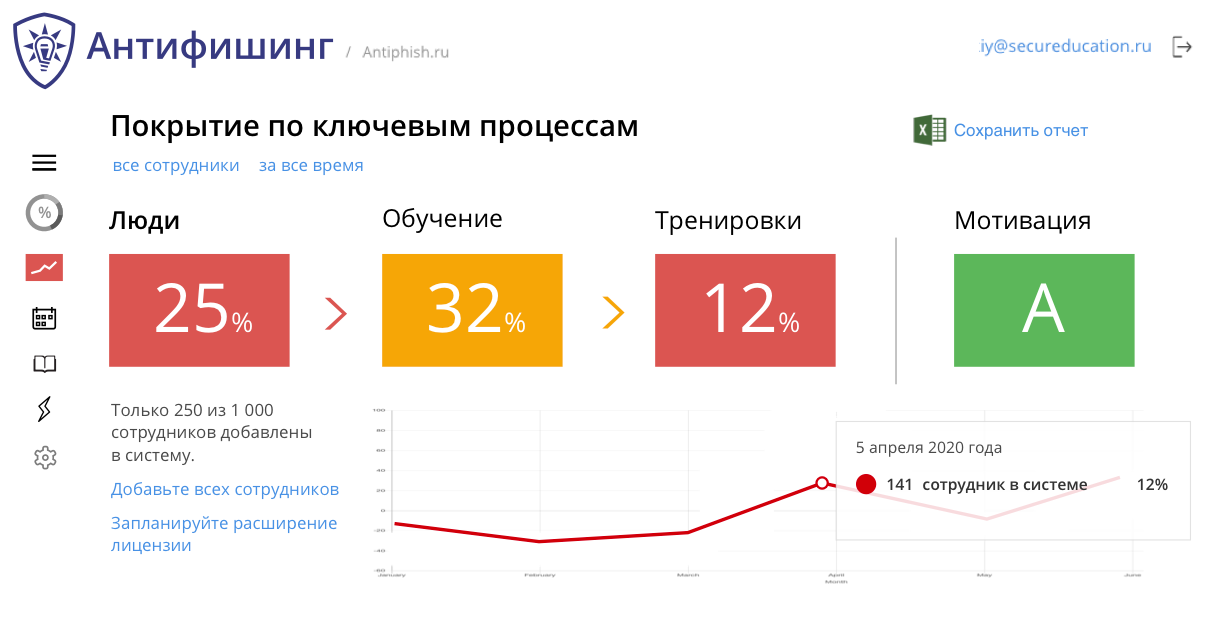
Система визуализации, реализованная в платформе, наглядно демонстрирует показатели покрытия по ключевым процессам — работе с сотрудниками, обучению, тренировкам навыков и мотивации: 

  • сколько людей добавлено в систему;
  • сколько из них проходят обучение;
  • какое количество тренировочных атак было назначено сотрудникам;
  • каков уровень мотивации сотрудников в части повышения ИБ-навыков.

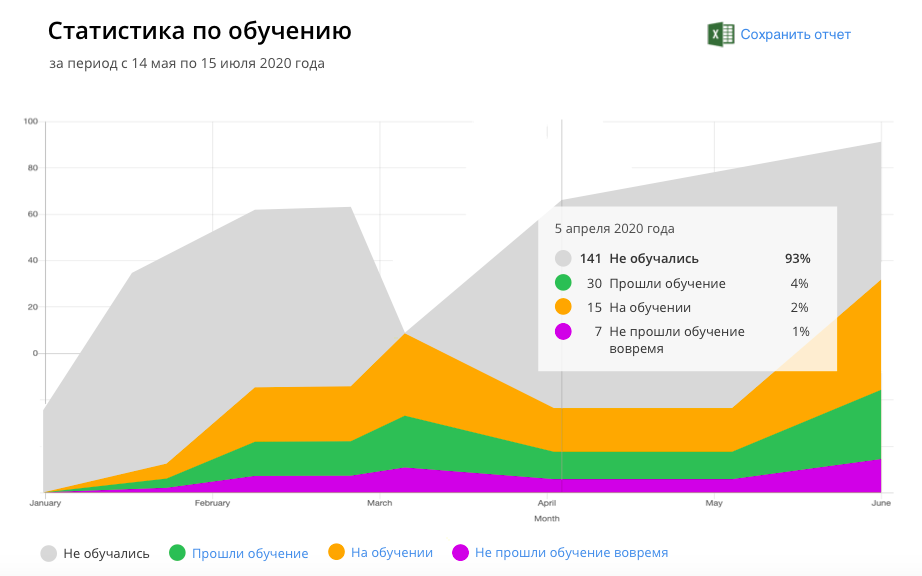
Также появились расширенные показатели эффективности по каждому из этих процессов:


Возможность отслеживать в реальном времени текущее состояние дел позволяет ИБ-службам создавать максимально эффективные стратегии защиты компании от киберугроз и демонстрировать руководству происходящие изменения.

Новые возможности группировки сотрудников

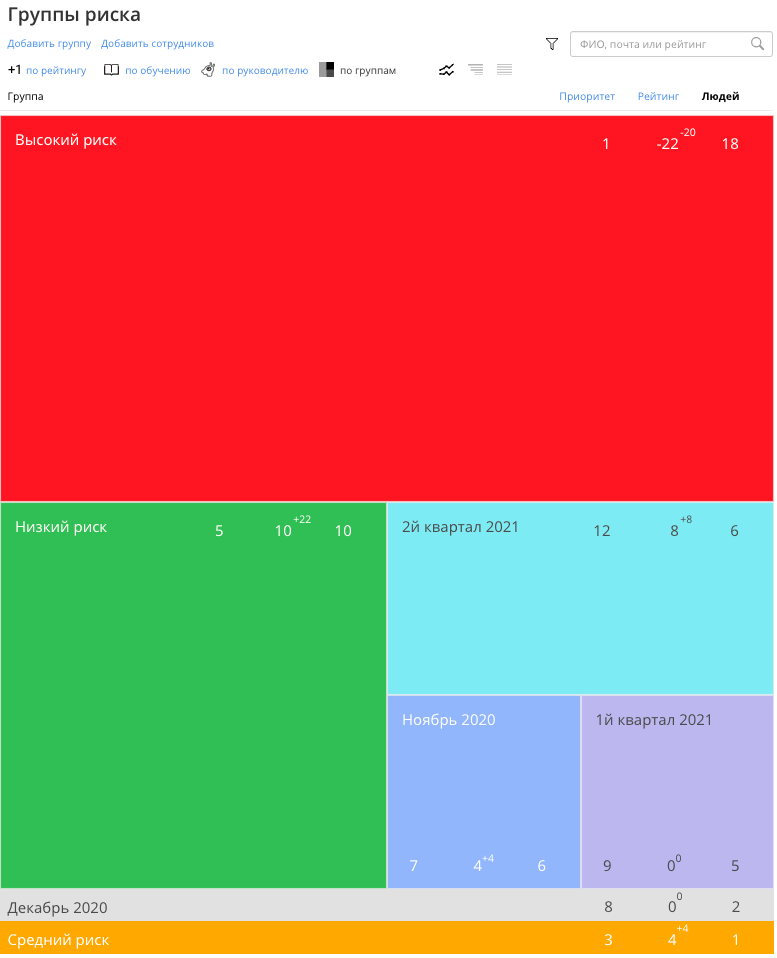
В реальной эксплуатации системы очень нужна возможность группировать сотрудников не по организационной структуре, а по приоритетам и уровням риска. Разные категории сотрудников имеют различные приоритеты с точки зрения рисков и процессов безопасности, и у специалистов теперь есть возможность наглядно и быстро увидеть это в системе.


Сотрудников из разных подразделений удобно объединять в независимые группы, создавая для них специализированные процессы обучения и тренировок.

Это далеко не полный перечень «фишек» новой версии Антифишинга. Больше подробностей читайте в описании релиза 2.4.3, а также смотрите на вебинаре, который состоится 11 марта.

Платформа Антифишинг, включая самую актуальную версию, входит в реестр отечественного ПО и может быть использована в государственных и муниципальных организациях.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru