



Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Вышла новая версия платформы Антифишинг

Компания «Антифишинг» выпустила новую версию одноимённой платформы, которая позволяет обучать и тренировать сотрудников навыкам в сфере информационной безопасности.

В новой версии 2.4.3 была значительно расширена функциональность системы, добавлены возможности визуализации процессов обучения и тренировки навыков, а также внедрена возможность еще сильнее вовлекать сотрудников в защиту своей компании и собирать так называемый «пользовательский» Social Engineering Threat Intelligence-фид.


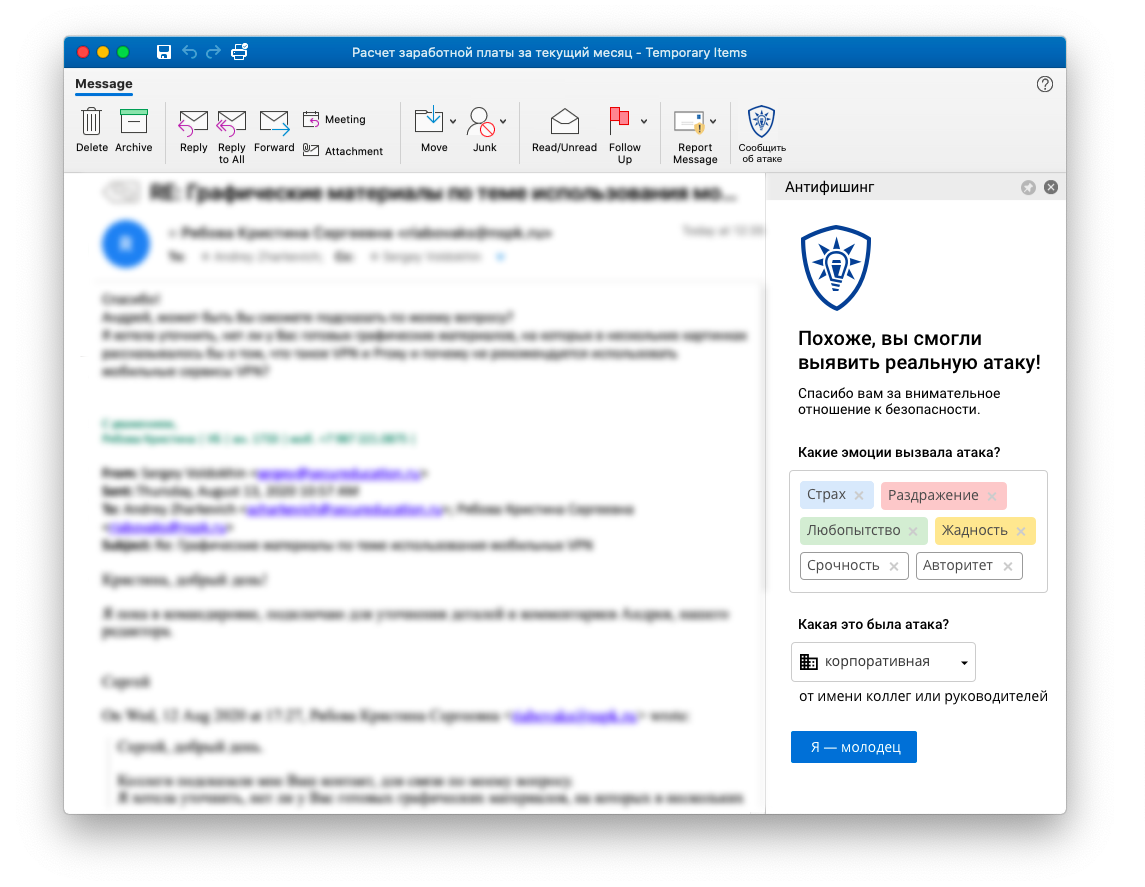
Используя плагин Антифишинга, пользователи могут сообщать о подозрительных файлах, письмах и ссылках прямо из окна Microsoft Outlook. 

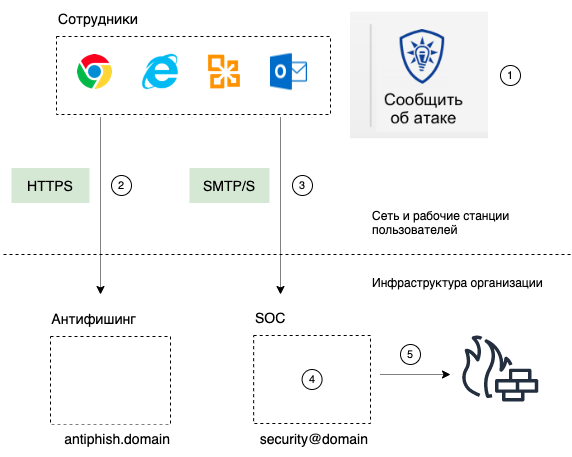
Это позволяет увеличить вовлечённость пользователей и вывести взаимодействие со службами ИБ на новый уровень, обеспечив техническую и логическую интеграцию с IRP/SOC-процессами:

  1. Внимательные и лояльные сотрудники выявили цифровую атаку.
  2. Статистика об этих безопасных и корректных действиях сохранилась в Антифишинге. 
  3. Исходные данные ушли на анализ в адрес корпоративного центра мониторинга и реагирования на инциденты (Security Operations Center, SOC). 
  4. Аналитики смогли провести расследование и извлечь собственные индикаторы компрометации (IoC).
  5. SOC блокирует атаки по выявленным IoC на технических средствах защиты еще до того, как информация об этих IoC станет доступна во внешних фидах.

Новая система визуализации процессов

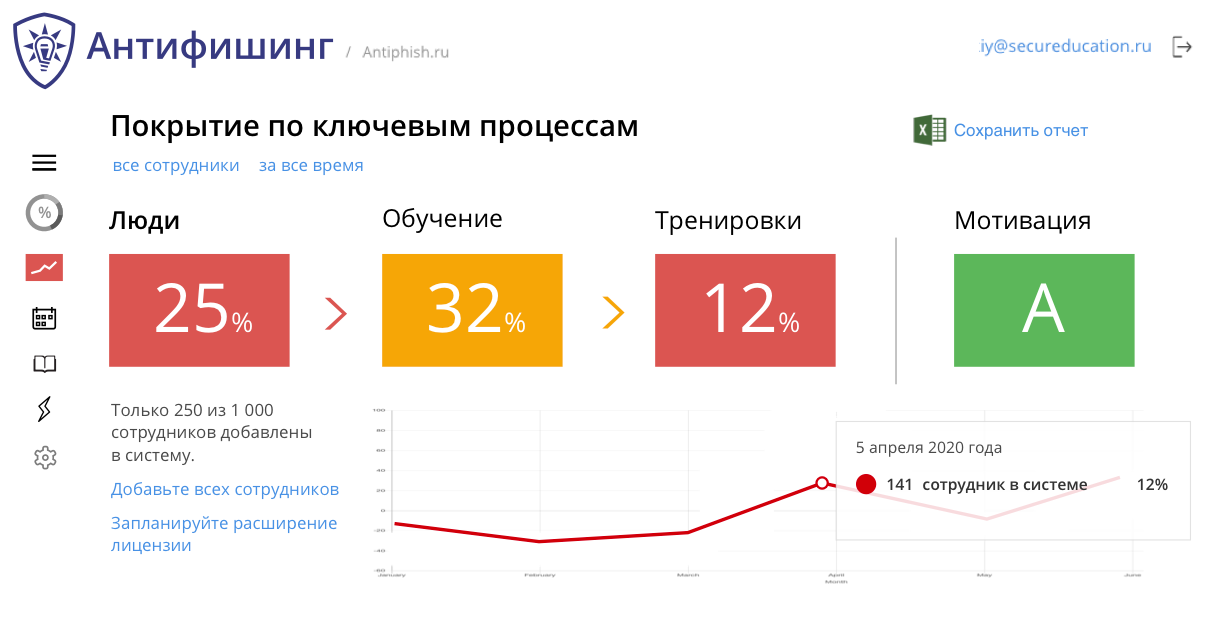
Система визуализации, реализованная в платформе, наглядно демонстрирует показатели покрытия по ключевым процессам — работе с сотрудниками, обучению, тренировкам навыков и мотивации: 

  • сколько людей добавлено в систему;
  • сколько из них проходят обучение;
  • какое количество тренировочных атак было назначено сотрудникам;
  • каков уровень мотивации сотрудников в части повышения ИБ-навыков.

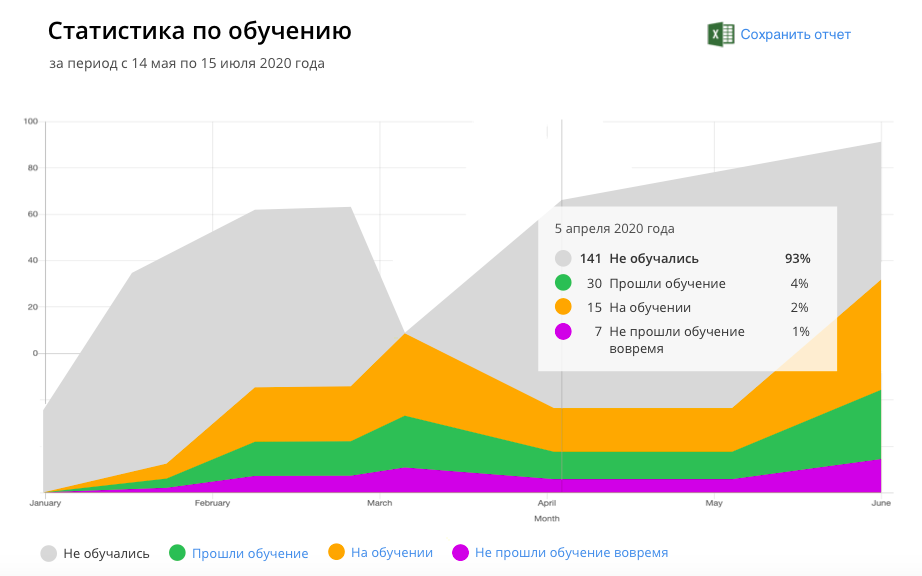
Также появились расширенные показатели эффективности по каждому из этих процессов:


Возможность отслеживать в реальном времени текущее состояние дел позволяет ИБ-службам создавать максимально эффективные стратегии защиты компании от киберугроз и демонстрировать руководству происходящие изменения.

Новые возможности группировки сотрудников

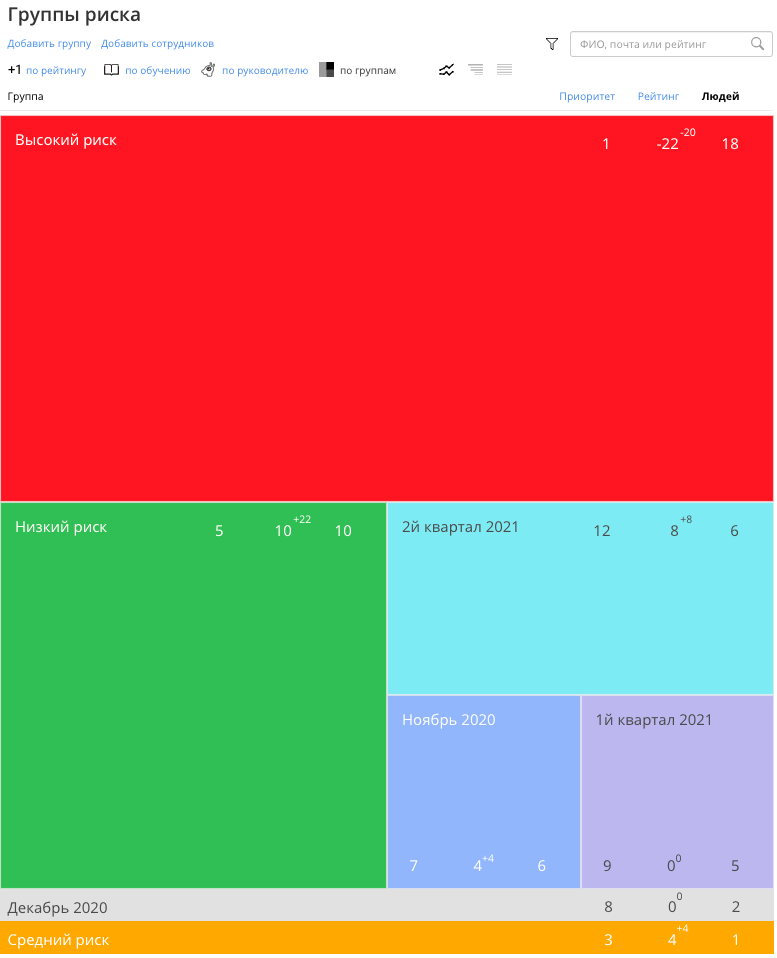
В реальной эксплуатации системы очень нужна возможность группировать сотрудников не по организационной структуре, а по приоритетам и уровням риска. Разные категории сотрудников имеют различные приоритеты с точки зрения рисков и процессов безопасности, и у специалистов теперь есть возможность наглядно и быстро увидеть это в системе.


Сотрудников из разных подразделений удобно объединять в независимые группы, создавая для них специализированные процессы обучения и тренировок.

Это далеко не полный перечень «фишек» новой версии Антифишинга. Больше подробностей читайте в описании релиза 2.4.3, а также смотрите на вебинаре, который состоится 11 марта.

Платформа Антифишинг, включая самую актуальную версию, входит в реестр отечественного ПО и может быть использована в государственных и муниципальных организациях.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru