



На форуме продают учётные данные 21 млн пользователей VPN для Android

На форуме продают учётные данные 21 млн пользователей VPN для Android

На форуме продают учётные данные 21 млн пользователей VPN для Android

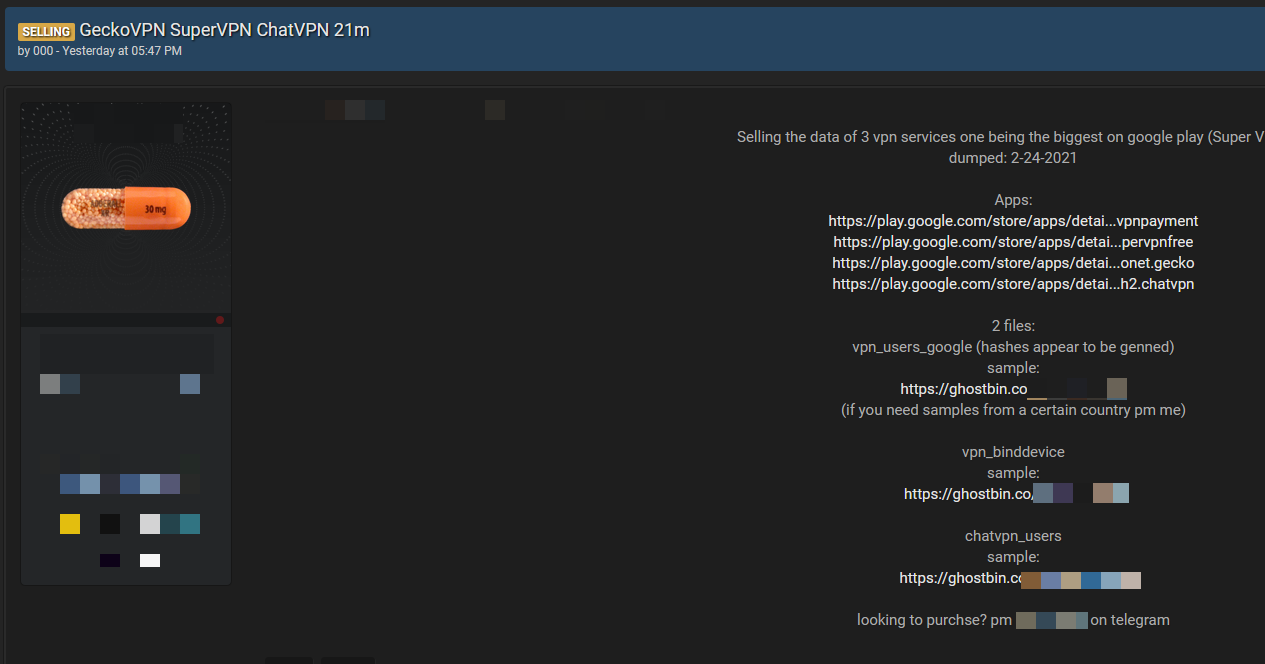
Неизвестный киберпреступник на популярном хакерском форуме продаёт базы данных, которые, по его словам, содержат логины и пароли пользователей трёх VPN-приложений для мобильной операционной системы Android: SuperVPN, GeckoVPN и ChatVPN. В общей сложности злоумышленник предлагает 21 млн записей.

Это довольно интересная утечка, учитывая, что SuperVPN загрузили более 100 млн пользователей в официальном магазине Android-приложений Google Play Store. У GeckoVPN и ChatVPN результаты поскромнее, однако их тоже нельзя назвать плохими: 10 млн и 50 тыс. соответственно.

Преступник, разместивший на хакерском форуме объявление, продаёт адреса электронной почты и случайно сгенерированные строки, которые используются в качестве паролей. Сумму продавец не назвал, однако известно, что в общей сложности от утечки пострадали 21 млн пользователей VPN-клиентов.


Сотрудники издания CyberNews обратились за комментариями к представителям SuperVPN, GeckoVPN, ChatVPN и попросили подтвердить факт компрометации данных. Однако разработчики так и не вышли на связь.

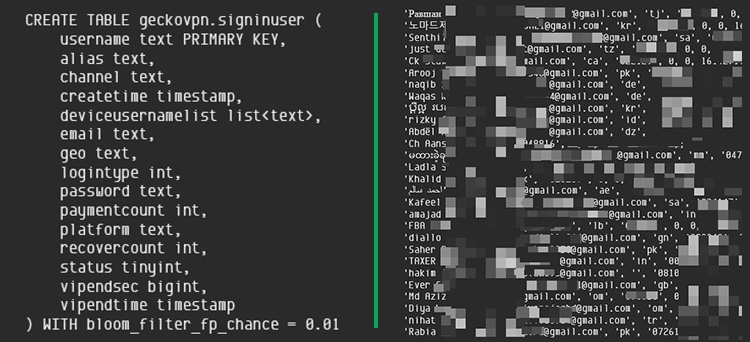
Среди утёкших данных, по словам CyberNews, можно найти адреса электронной почты, имена пользователей, полные настоящие имена, страны проживания, сгенерированные случайным образом строки паролей, платёжную информацию, статус премиального пользователя и срок его действия.


Помимо этого, в выставленном на продажу архиве есть и данные об устройствах пользователей: серийный номер девайса, тип смартфона и его производитель, идентификатор устройства, IMSI-номера. Продавец при этом утверждает, что все данные он получил из общедоступных баз.

Заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников прокомментировал очередную утечку данных и рассказал о надежных VPN-приложениях.

«Мы и наши коллеги из ИБ-компаний постоянно рассказываем о методах борьбы с киберпреступниками, делимся лайфхаками, а в это время происходит очередная утечка данных. На этот раз, под удар попали более 21 млн пользователей популярных VPN-приложений для операционной системы Android. Это значит, что мошенники могут использовать данные баз для фишинга и хакерских атак. Неприятностей можно избежать, если иметь надежный VPN. Например, приложения ExpressVPN, RUSVPN или ZenMate VPN или другие, вызывающие доверие у специалистов в сфере информационной безопасности».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru