



Lazarus сменила мишени и атакует оборонку, используя бэкдор ThreatNeedle

Lazarus сменила мишени и атакует оборонку, используя бэкдор ThreatNeedle

Lazarus сменила мишени и атакует оборонку, используя бэкдор ThreatNeedle

По данным «Лаборатории Касперского», APT-группа Lazarus, обычно атакующая финансовые организации, в середине прошлого года сменила свои предпочтения и теперь активно интересуется успехами оборонной промышленности. Основным оружием злоумышленников при этом является бесфайловый зловред ThreatNeedle. От шпионских атак Lazarus уже пострадали организации из десятка стран.

Целевые атаки с использованием ThreatNeedle исследователи наблюдают более двух лет. Этот бэкдор в Kaspersky относят к семейству Manuscrypt, также известному как NukeSped. Ранее ThreatNeedle был замечен в атаках на криптовалютные биржи и разработчика игр для мобильных устройств, а совсем недавно он всплыл в ходе вредоносной кампании, нацеленной на кражу информации у баг-хантеров.

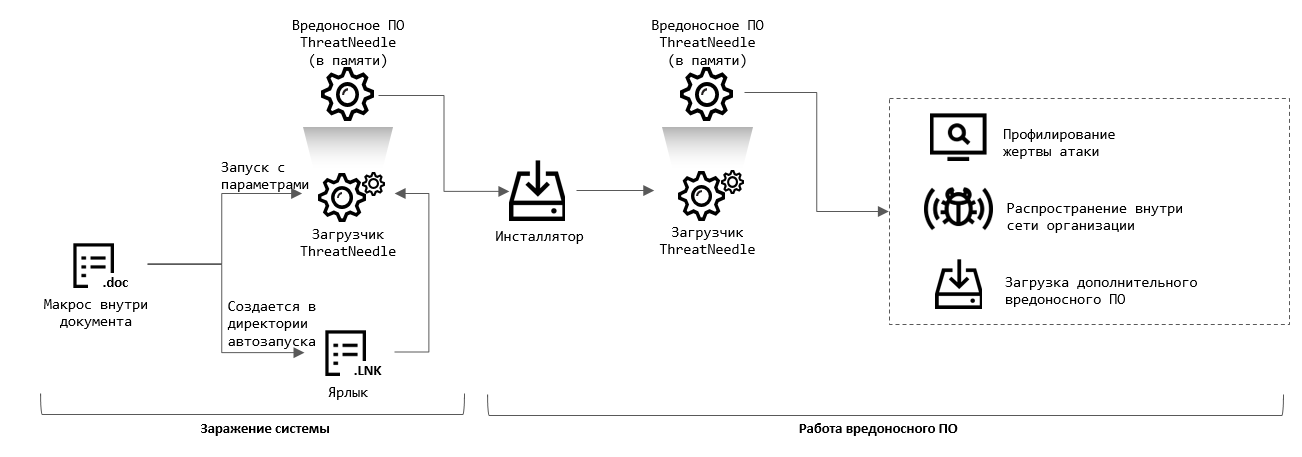
Атаки Lazarus на оборонные предприятия, согласно Kaspersky, начинаются с рассылки поддельных писем на адреса целевого предприятия, собранные из открытых источников. В прошлом году злоумышленники активно использовали тему COVID-19 и распространяли свои сообщения от имени медицинского центра, входящего в состав атакуемой организации.

Фальшивые письма были снабжены вложением в виде документа Microsoft Word с вредоносным макросом либо содержали ссылку на такой файл, загруженный на удаленный сервер.

Анализ образца документа-приманки показал, что текст, используемый для отвода глаз, скопирован из статьи на сайте некоего медучреждения. Если получатель откроет файл и, следуя подсказке, запустит зловредный макрос, на его машину загрузится ThreatNeedle, что позволит авторам атаки захватить контроль над системой.

Далее злоумышленники с его помощью проводят разведку, определяя источники ценной информации в атакуемой сети, и, используя инсталлятор ThreatNeedle, распространяют инфекцию по сети. Продвигаясь вширь по сети, они также развертывают дополнительные программы для извлечения данных и вывода их на свои сервера.


По свидетельству аналитиков, основной модуль ThreatNeedle — бэкдор — обладает обширным набором функций. Он умеет собирать информацию о зараженной системе, выполнять операции с файлами, уходить в режим сна, обновлять свои настройки и совершать другие действия по команде с C2-сервера.

Расследование также показало, что, хозяйничая в сети, злоумышленники для сбора данных используют утилиту Responder, а для заражения других компьютеров — различные инструменты Windows. Примечательно, что Lazarus удалось добраться даже до изолированного сегмента, лишенного какой-либо связи с корпоративной сетью и возможности выхода в интернет. Преодолеть сегментацию сети атакующие смогли, получив доступ к виртуальной машине, выполнявшей функцию внутреннего маршрутизатора, и настроив на ней прокси-сервер.

Вывод краденых данных злоумышленники осуществляли поэтапно: сначала переносили все копии в скомпрометированные системы корпоративного сегмента сети, а затем создали SSH-туннели и по ним с помощью специальной утилиты отправили добычу на свой сервер, расположенный в Южной Корее.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru