



Lazarus сменила мишени и атакует оборонку, используя бэкдор ThreatNeedle

Lazarus сменила мишени и атакует оборонку, используя бэкдор ThreatNeedle

Lazarus сменила мишени и атакует оборонку, используя бэкдор ThreatNeedle

По данным «Лаборатории Касперского», APT-группа Lazarus, обычно атакующая финансовые организации, в середине прошлого года сменила свои предпочтения и теперь активно интересуется успехами оборонной промышленности. Основным оружием злоумышленников при этом является бесфайловый зловред ThreatNeedle. От шпионских атак Lazarus уже пострадали организации из десятка стран.

Целевые атаки с использованием ThreatNeedle исследователи наблюдают более двух лет. Этот бэкдор в Kaspersky относят к семейству Manuscrypt, также известному как NukeSped. Ранее ThreatNeedle был замечен в атаках на криптовалютные биржи и разработчика игр для мобильных устройств, а совсем недавно он всплыл в ходе вредоносной кампании, нацеленной на кражу информации у баг-хантеров.

Атаки Lazarus на оборонные предприятия, согласно Kaspersky, начинаются с рассылки поддельных писем на адреса целевого предприятия, собранные из открытых источников. В прошлом году злоумышленники активно использовали тему COVID-19 и распространяли свои сообщения от имени медицинского центра, входящего в состав атакуемой организации.

Фальшивые письма были снабжены вложением в виде документа Microsoft Word с вредоносным макросом либо содержали ссылку на такой файл, загруженный на удаленный сервер.

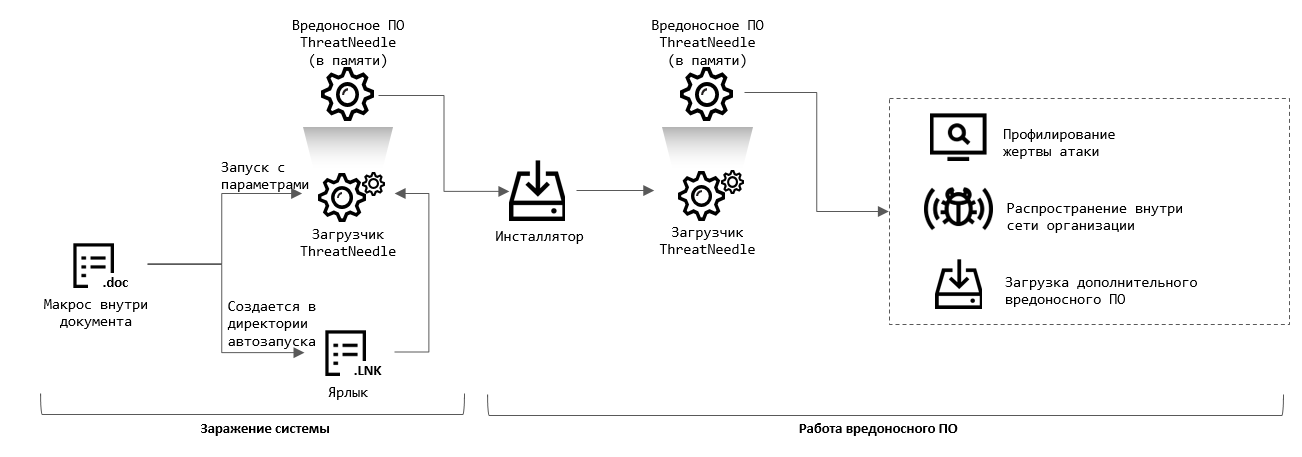
Анализ образца документа-приманки показал, что текст, используемый для отвода глаз, скопирован из статьи на сайте некоего медучреждения. Если получатель откроет файл и, следуя подсказке, запустит зловредный макрос, на его машину загрузится ThreatNeedle, что позволит авторам атаки захватить контроль над системой.

Далее злоумышленники с его помощью проводят разведку, определяя источники ценной информации в атакуемой сети, и, используя инсталлятор ThreatNeedle, распространяют инфекцию по сети. Продвигаясь вширь по сети, они также развертывают дополнительные программы для извлечения данных и вывода их на свои сервера.


По свидетельству аналитиков, основной модуль ThreatNeedle — бэкдор — обладает обширным набором функций. Он умеет собирать информацию о зараженной системе, выполнять операции с файлами, уходить в режим сна, обновлять свои настройки и совершать другие действия по команде с C2-сервера.

Расследование также показало, что, хозяйничая в сети, злоумышленники для сбора данных используют утилиту Responder, а для заражения других компьютеров — различные инструменты Windows. Примечательно, что Lazarus удалось добраться даже до изолированного сегмента, лишенного какой-либо связи с корпоративной сетью и возможности выхода в интернет. Преодолеть сегментацию сети атакующие смогли, получив доступ к виртуальной машине, выполнявшей функцию внутреннего маршрутизатора, и настроив на ней прокси-сервер.

Вывод краденых данных злоумышленники осуществляли поэтапно: сначала переносили все копии в скомпрометированные системы корпоративного сегмента сети, а затем создали SSH-туннели и по ним с помощью специальной утилиты отправили добычу на свой сервер, расположенный в Южной Корее.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru