



Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Исследователи предупреждают о новой уловке злоумышленников, призванной обеспечить доставку фишинговых сообщений в обход традиционных средств защиты электронной почты. Ссылки, встраиваемые в тело письма-ловушки, выглядят вполне невинно; от привычной формы записи URL их отличает лишь искаженный префикс: вместо двойного косого слеша в схеме обращения к ресурсу (http:// или https://) используется слеш и бэкслеш (http:/\).

Защитные почтовые фильтры обычно настроены на отлов иных изменений URL, привносимых мошенниками, — в частности, умышленных опечаток и подмены символов, что обычно является признаком тайпсквоттинга. Внимательные пользователи тоже научились распознавать такие трюки, и злоумышленникам приходится изобретать все новые и новые способы сокрытия мошеннического характера своих писем.

В данном случае фишеры пользуются тем, что современные браузеры и многие email-сканеры игнорируют наклон слешей в префиксе URL. Первые атаки с использованием новой уловки эксперты GreatHorn обнаружили в октябре. С тех пор такие попытки обхода email-фильтров заметно участились, а в январе их число, по данным ИБ-компании, возросло на 5933%.

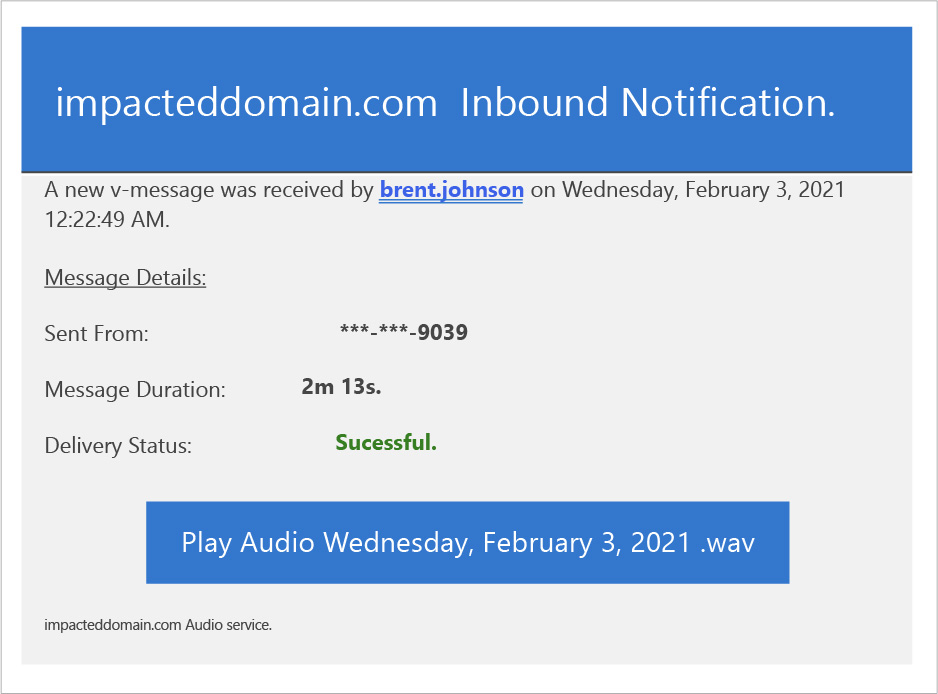
Вначале фишеры рассылали свои письма от имени сервиса речевой почты, выдавая их за уведомление о новом сообщении. В тело письма они встраивали зловредную ссылку — например, такую: http:/\brent.johnson.australiasnationalskincheckday.org.au//exr/brent.johnson@затронутыйдомен.com


Тестирование показало, что при нажатии этой кнопки происходит перенаправление на сайт злоумышленников, который для правдоподобия использует reCAPTCHA. Итоговая лендинг-страница имитирует страницу входа Microsoft Office, на ней даже проставлен email-адрес получателя фишингового письма. Если визитер, следуя подсказке, введет свои логии и пароль, эти данные будут украдены и обеспечат мошенникам доступ к почтовому ящику и контактам жертвы.

Позднее авторы таких рассылок стали разнообразить свою тактику — подменяли отображаемое имя отправителя, указывая абонента внутренней почты; отсылали письма с адресов с чистой репутацией, встраивали ссылки на открытый редиректор, создавали иллюзию важности и срочности перехода по ссылке.

Подобным фишинговым атакам, по данным GreatHorn, чаще подвергаются организации, использующие Office 365, чем те, что полагаются на облачные сервисы Google. В разделении по вертикалям больше прочих от них страдают представители фарминдустрии, сферы кредитования, генподрядчики и строители, а также операторы проводной и мобильной связи.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru