



Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Американский филиал Kia Motors, одного из крупнейших автопроизводителей в мире, подвергся атаке операторов программы-вымогателя DoppelPaymer. Проникнув в систему, зашифровав важные файлы и выкрав конфиденциальную информацию, злоумышленники теперь требуют $20 миллионов за дешифратор.

Штаб-квартира американского филиала Kia Motors располагается в городе Ирвайн, штат Калифорния. На это неделе ИТ-системы этого отделения компании внезапно стали недоступны по всему миру.

Пострадала работа многих сервисов: мобильных приложений, основного веб-ресурса, внутренних сайтов и т. п. При посещении официальной веб-площадки пользователям выдавалась информация о сбое в работе ИТ-систем Kia Motors.

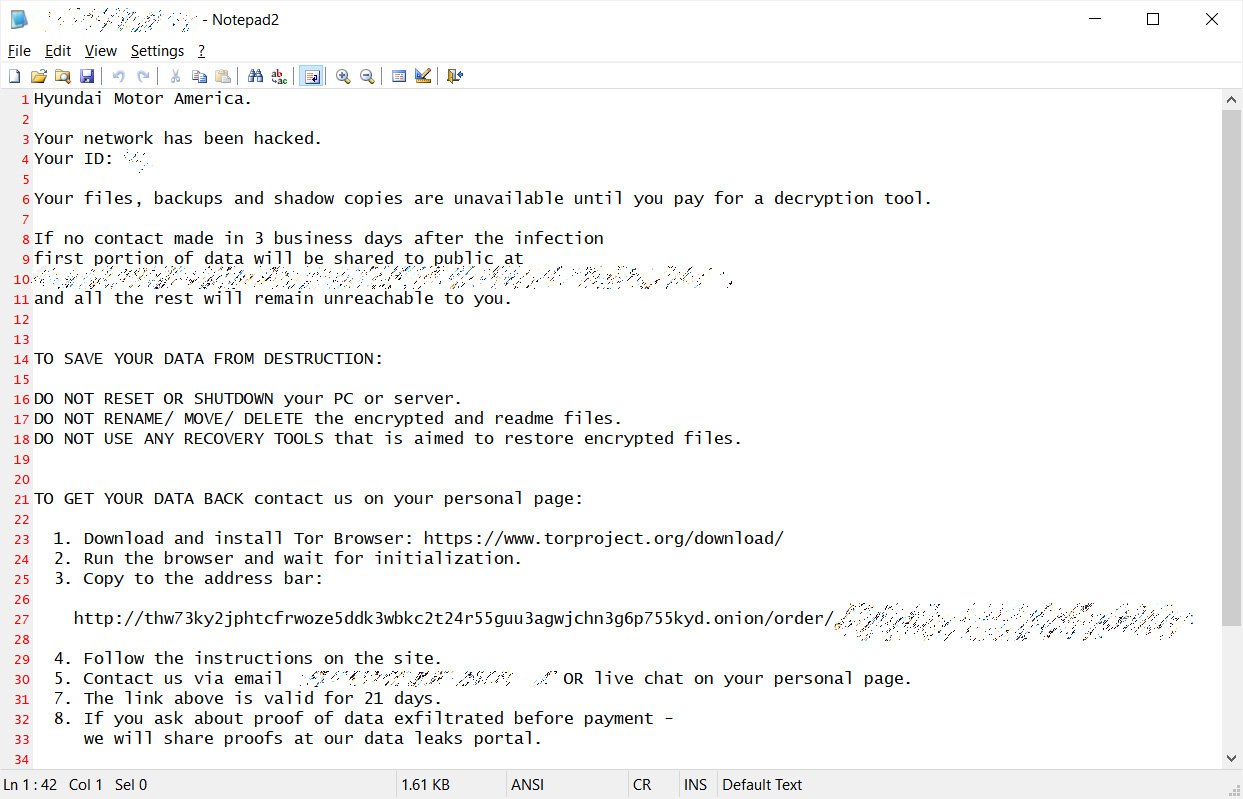
Оказалось, во всём виноват шифровальщик DoppelPaymer, чьи операторы успешно проникли в сети производителя автомобилей и оставили руководству записку с требованиями. Помимо прочего, в этой записке киберпреступники отмечали, что им удалось взломать Hyundai Motor, материнскую компанию Kia Motors. Однако последнее утверждение, судя по всему, — ложь.


Также злоумышленники дали компании 2-3 недели, после чего все украденные данные якобы будут опубликованы в общем доступе. Для этого операторы DoppelPaymer подняли специальный сайт, где выкладывают внутреннюю информацию компаний.

Вымогатели требуют у Kia Motors 404 биткоинов, что по текущему курсу равно приблизительно $20 миллионам. Если представители автопроизводителя будут тянуть с выплатой, сумма увеличится до 600 биткоинов (или $30 млн).

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru