



Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Операторы вымогателя DoppelPaymer атаковали Kia Motors, требуют $20 млн

Американский филиал Kia Motors, одного из крупнейших автопроизводителей в мире, подвергся атаке операторов программы-вымогателя DoppelPaymer. Проникнув в систему, зашифровав важные файлы и выкрав конфиденциальную информацию, злоумышленники теперь требуют $20 миллионов за дешифратор.

Штаб-квартира американского филиала Kia Motors располагается в городе Ирвайн, штат Калифорния. На это неделе ИТ-системы этого отделения компании внезапно стали недоступны по всему миру.

Пострадала работа многих сервисов: мобильных приложений, основного веб-ресурса, внутренних сайтов и т. п. При посещении официальной веб-площадки пользователям выдавалась информация о сбое в работе ИТ-систем Kia Motors.

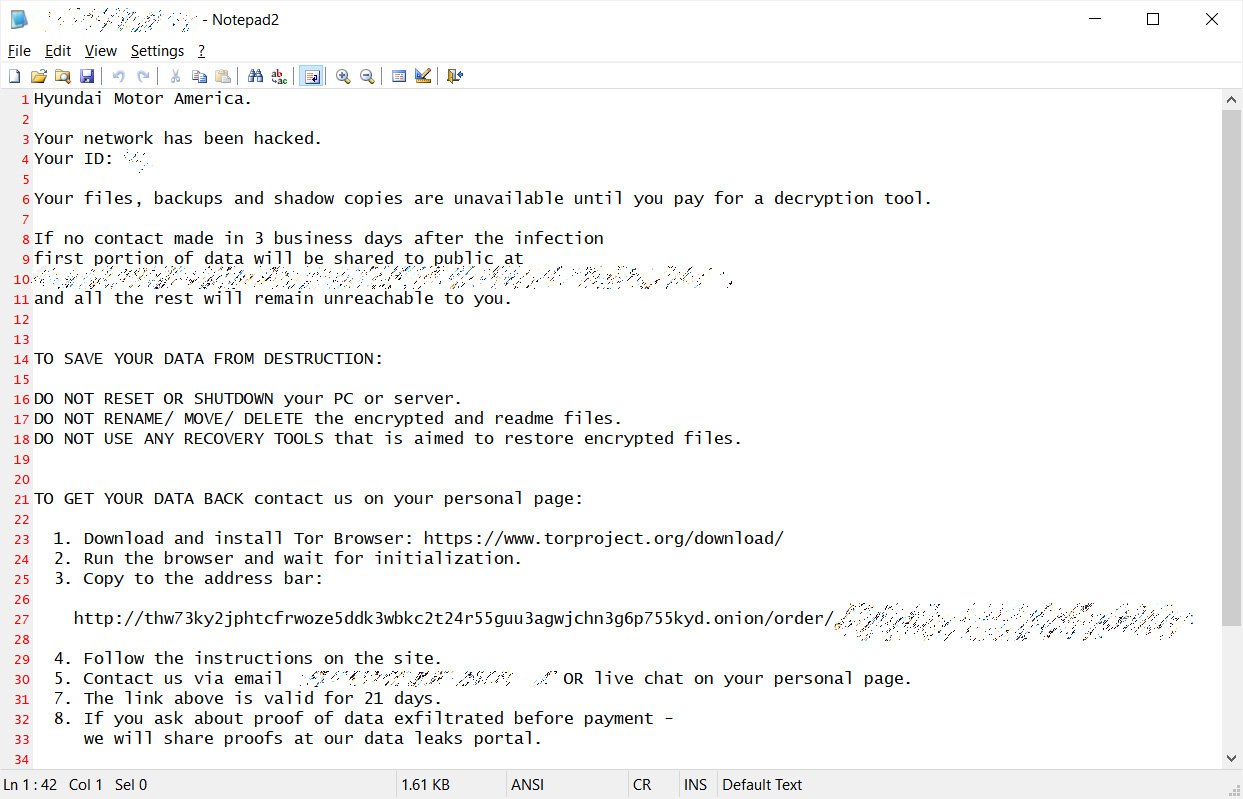
Оказалось, во всём виноват шифровальщик DoppelPaymer, чьи операторы успешно проникли в сети производителя автомобилей и оставили руководству записку с требованиями. Помимо прочего, в этой записке киберпреступники отмечали, что им удалось взломать Hyundai Motor, материнскую компанию Kia Motors. Однако последнее утверждение, судя по всему, — ложь.


Также злоумышленники дали компании 2-3 недели, после чего все украденные данные якобы будут опубликованы в общем доступе. Для этого операторы DoppelPaymer подняли специальный сайт, где выкладывают внутреннюю информацию компаний.

Вымогатели требуют у Kia Motors 404 биткоинов, что по текущему курсу равно приблизительно $20 миллионам. Если представители автопроизводителя будут тянуть с выплатой, сумма увеличится до 600 биткоинов (или $30 млн).

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru