



Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

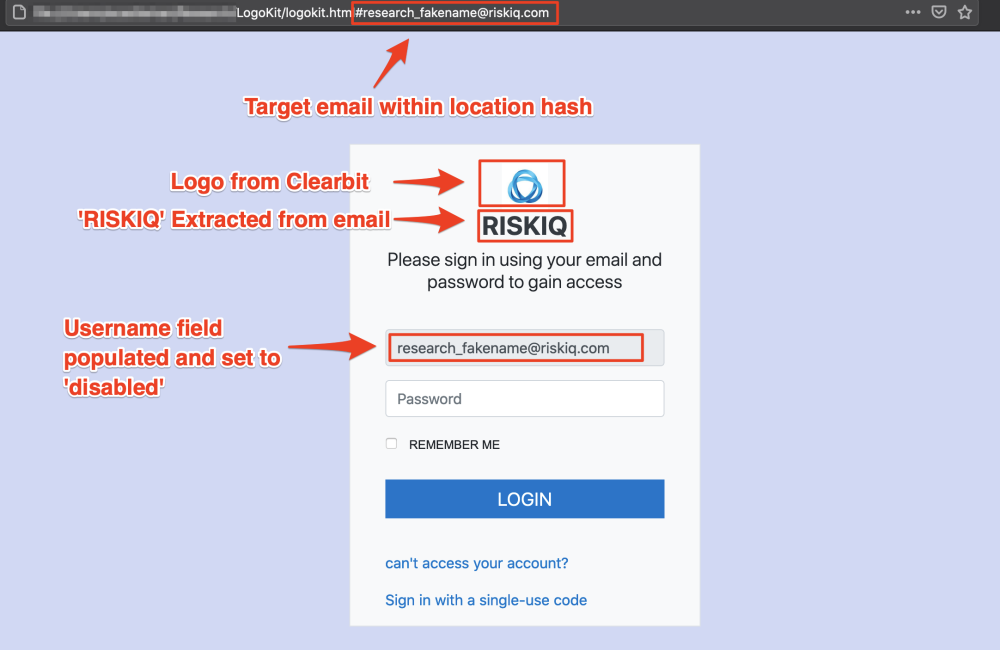
Киберпреступная группировка разработала новый набор инструментов, позволяющий в режиме реального времени подстраивать фишинговые веб-страницы. В частности, тулкит способен менять логотипы и текст, поддерживая актуальность фейковой страницы и создавая полную иллюзию легитимного сайта.

Разработка получила имя LogoKit, в настоящее время ей уже пользуются в киберпреступном мире. Об этом сообщили исследователи из компании RiskIQ. которые пристально следили за развитием и распространением LogoKit.

По словам специалистов, за последнюю неделю им удалось зафиксировать новый инструмент более чем на 300 доменах, а за последний месяц — более чем на 700 веб-сайтах. Известно, что операторы LogoKit отправляют жертвам фишинговые ссылки, содержащие адреса электронной почты целей.

«Как только жертва перейдёт по отправленной ссылке, LogoKit тут же подтянет логотип из стороннего сервиса — например, из базы данных favicon-файлов Clearbit или Google. Помимо этого, адрес электронной почты жертвы автоматически подставляется в соответствующее поле, усиливая иллюзию, что жертва уже была на этом сайте», — гласит отчёт RiskIQ.

«Если пользователь всё-таки введёт свой пароль, LogoKit выполнит AJAX-запрос, в котором отправит все учётные данные на сторонний ресурс, принадлежащий злоумышленникам. После этого жертву спокойно перенаправляют на легитимный официальный сайт».


LogoKit выгодно отличается от своих аналогов использованием набора JavaScript-функций, которые легко можно добавить к любой форме для ввода учётных данных или к сложным HTML-документам. Другие же фишинговые наборы, как правило, задействуют максимально достоверные шаблоны, замаскированные под страницы легитимных сайтов.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru