



Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Обнаружена спам-рассылка, нацеленная на засев бэкдора MineBridge. Загрузка вредоносного кода в данном случае осуществляется с помощью Windows-команды Finger (finger.exe), обычно используемой для вывода информации о пользователях удаленной системы.

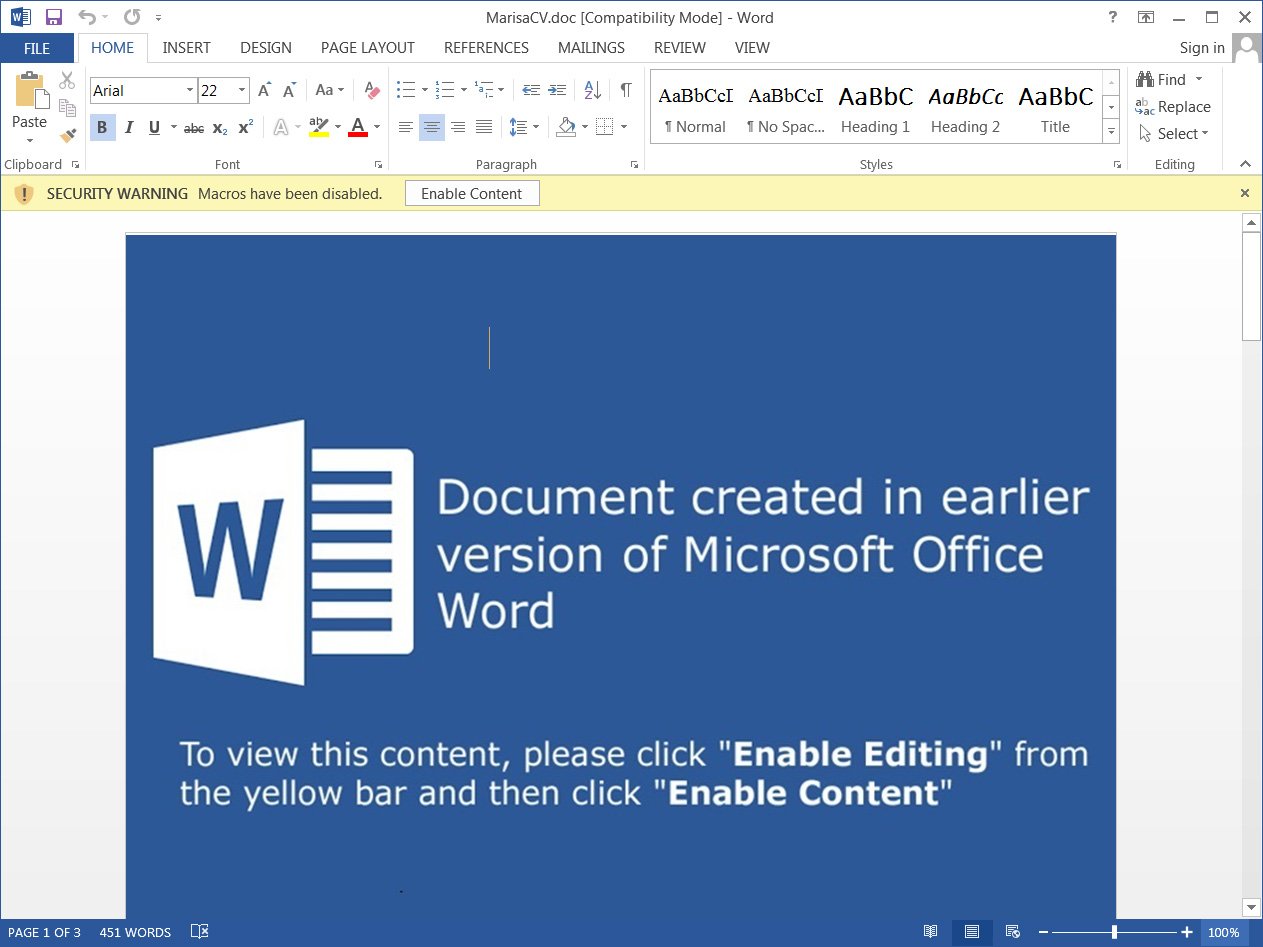
Бэкдор MineBridge впервые засветился на радарах ИБ-экспертов в начале прошлого года. На тот момент он распространялся через вредоносные email-рассылки, ориентированные в основном на финансовые организации США. Цепочка заражения запускалась при открытии вложенного документа Word, замаскированного под резюме соискателя вакансии, и исполнении встроенной макрокоманды.

Новая MineBridge-кампания использует ту же приманку. Прикрепленное к спам-письму «резюме» содержит запароленный макрос, который получателю предлагается запустить вручную.


Преодолев парольную защиту макрокода, эксперты BleepingComputer выяснили, что при запуске он использует команду Finger для загрузки с удаленного сервера исполняемого файла, замаскированного под цифровой сертификат. Содержимое этого файла закодировано по base64 и на поверку оказалось программой-загрузчиком. После расшифровки с помощью Windows-утилиты certutil загрузчик сохраняется в системе как %AppData%\vUCooUr.exe.

Запуск на исполнение зловредного «сертификата» влечет загрузку исполняемого файла TeamViewer. Вредонос также использует технику подмены DLL для загрузки динамической библиотеки MineBridge в память целевого процесса.

Выполнение кода MineBridge обеспечивает злоумышленнику полный доступ к зараженному ПК, позволяя получить информацию о системе управления учетными записями пользователей (UAC), просматривать список запущенных процессов, завершать работу Windows и перезагружать ее, выполнять различные шелл-команды, включать и выключать микрофон TeamViewer, загружать, модифицировать и удалять произвольные файлы.

О возможности злоупотребления finger.exe с целью загрузки вредоносного кода эксперты предупреждали несколько месяцев назад. В настоящее время эта команда редко используется, и сисадминам рекомендуется ее заблокировать — через AppLocker или каким-либо другим способом.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru