



Let's Encrypt придумал способ поддержать старые Android-устройства

Let's Encrypt придумал способ поддержать старые Android-устройства

Let's Encrypt придумал способ поддержать старые Android-устройства

Центр сертификации Let's Encrypt решил учесть интересы владельцев стареньких смартфонов на базе операционной системы Android и придумал, как обойти проблемы, связанные с окончанием срока действия корневого сертификата. Напомним, что ранее пользователи переживали, что множество Android-устройств перестанут нормально функционировать.

Если углубиться в историю, можно вспомнить, что Let's Encrypt выпустил собственный корневой сертификат «ISRG Root X1» в 2016 году, после чего крупнейшие разработчики софта приняли его.

Параллельно встал вопрос об окончании срока действия сертификата «DST Root X3», выпущенного IdenTrust, — в сентябре 2021 года он окончательно устареет. Именно поэтому центру Let's Encrypt придётся рассчитывать исключительно на собственный сертификат.

Казалось бы, чего проще, просто обновите все затронутые операционные системы, указав корневой сертификат Let's Encrypt. И это вполне рабочее решение для всех ОС, исключая лишь одну — Android.

Основная проблема кроется в самом принципе обновлений Android, согласно которому за них отвечает не только Google (изначальный разработчик), но и вендоры, выпускающие смартфоны и планшеты (Samsung, Sony, Nokia и другие).

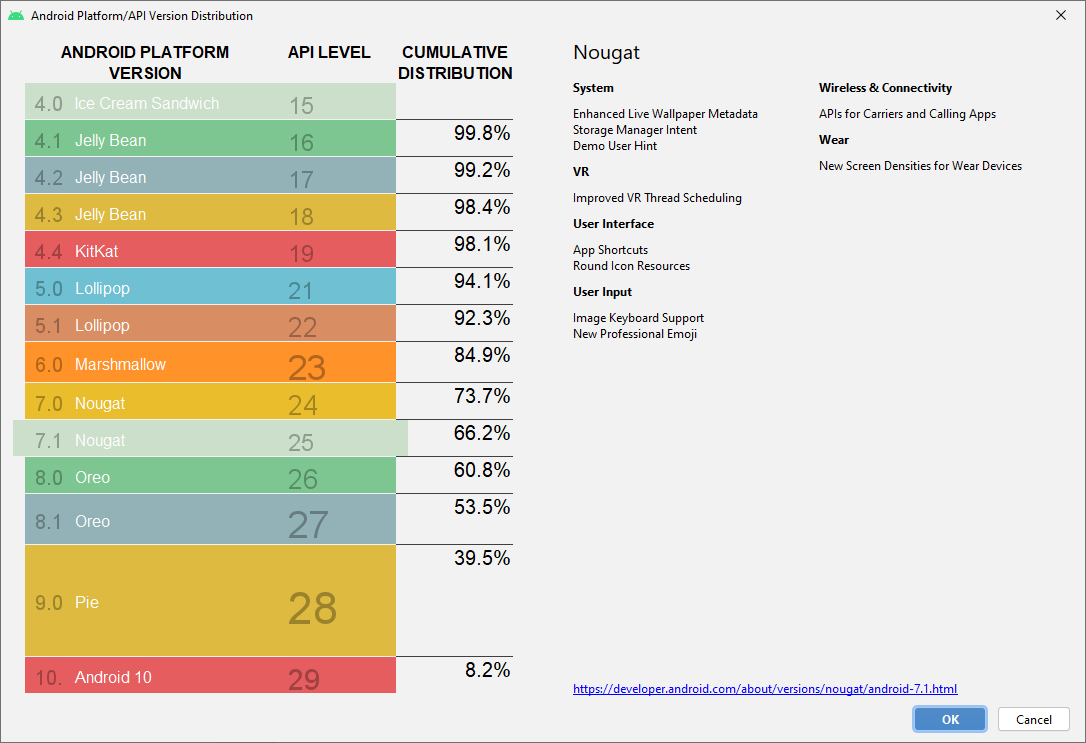
На деле сегодня есть люди, которые пользуются версией Android, выпущенной целых четыре года назад. Согласно статистике Google, на 33,8% текущих Android-смартфонов установлена версия операционной системы древнее 7.1.1. Если перевести всё в более понятные цифры, то около 845 миллионов людей пользуются старой ОС.


Что значит устаревший сертификат для таких людей? В сущности, это может нарушить работу многих приложений, которые используют сертификаты для проверки защищённого соединения. Самый очевидный подобный софт — браузеры.

На днях центр сертификации Let's Encrypt сообщил о возможном решении проблемы для пользователей старых Android-смартфонов. Оказалось, что всё можно исправить кросс-подписью.

«IdenTrust согласился организовать кросс-подпись ISRG Root X1 и DST Root CA X3 на три года. Таким образом, пользователи устаревшей версии Android не столкнутся с рядом проблем, вызванных недействительным сертификатом», — пишут представители Let's Encrypt.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru