



Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Исследователи из «Лаборатории Касперского» обнаружили PowerShell-вредонос для Windows, ранее не упоминавшийся в отчётах экспертов. Зловреду присвоили имя PowerPepper, а разработала его группа хакеров по найму — DeathStalker.

В прошлом DeathStalker ещё называли Deceptikons, активность этой группировки стартовала приблизительно в 2012 году. Как правило, эти злоумышленники используют целый набор различных вредоносных программ и сложные цепочки их распространения.

DeathStalker делает всё возможное, чтобы деятельность вредоносов оставалась незамеченной и обходила все имеющиеся защитные меры. Среди целей кибергруппы встречаются организации из разных уголков мира, а о подоплёке её атак порой остаётся лишь догадываться.

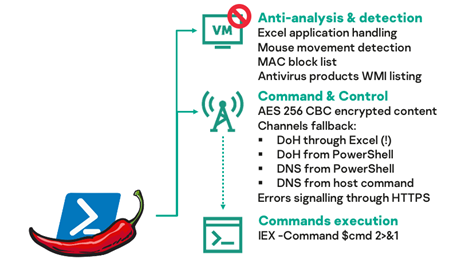
Впервые «Лаборатория Касперского» наткнулась на новый образец вредоноса PowerPepper в мае 2020 года, с тех пор авторы постоянно дополняют и улучшают своё детище. В сущности, это довольно сложный бэкдор, позволяющий операторам выполнять шелл-команды удалённо — с помощью командного сервера (C2).

Новые версии зловреда вполне могут отслеживать движения мыши, фильтровать MAC-адреса жертв и использовать другие средства противодействия анализу со стороны специалистов в области кибербезопасности.


Специалисты «Лаборатории Касперского» также отметили, что цепочка доставки PowerPepper немного видоизменялась в период с июля по ноябрь 2020 года. Однако менялись лишь имена вредоносных файлов, ссылки и частично — код, а сама логика распространения оставалось неизменной.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru