



Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Исследователи из «Лаборатории Касперского» обнаружили PowerShell-вредонос для Windows, ранее не упоминавшийся в отчётах экспертов. Зловреду присвоили имя PowerPepper, а разработала его группа хакеров по найму — DeathStalker.

В прошлом DeathStalker ещё называли Deceptikons, активность этой группировки стартовала приблизительно в 2012 году. Как правило, эти злоумышленники используют целый набор различных вредоносных программ и сложные цепочки их распространения.

DeathStalker делает всё возможное, чтобы деятельность вредоносов оставалась незамеченной и обходила все имеющиеся защитные меры. Среди целей кибергруппы встречаются организации из разных уголков мира, а о подоплёке её атак порой остаётся лишь догадываться.

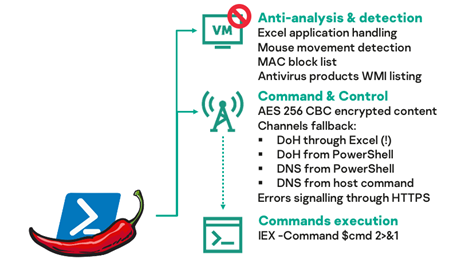
Впервые «Лаборатория Касперского» наткнулась на новый образец вредоноса PowerPepper в мае 2020 года, с тех пор авторы постоянно дополняют и улучшают своё детище. В сущности, это довольно сложный бэкдор, позволяющий операторам выполнять шелл-команды удалённо — с помощью командного сервера (C2).

Новые версии зловреда вполне могут отслеживать движения мыши, фильтровать MAC-адреса жертв и использовать другие средства противодействия анализу со стороны специалистов в области кибербезопасности.


Специалисты «Лаборатории Касперского» также отметили, что цепочка доставки PowerPepper немного видоизменялась в период с июля по ноябрь 2020 года. Однако менялись лишь имена вредоносных файлов, ссылки и частично — код, а сама логика распространения оставалось неизменной.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru