



Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Хакеры по найму разработали сложный Windows-бэкдор

Исследователи из «Лаборатории Касперского» обнаружили PowerShell-вредонос для Windows, ранее не упоминавшийся в отчётах экспертов. Зловреду присвоили имя PowerPepper, а разработала его группа хакеров по найму — DeathStalker.

В прошлом DeathStalker ещё называли Deceptikons, активность этой группировки стартовала приблизительно в 2012 году. Как правило, эти злоумышленники используют целый набор различных вредоносных программ и сложные цепочки их распространения.

DeathStalker делает всё возможное, чтобы деятельность вредоносов оставалась незамеченной и обходила все имеющиеся защитные меры. Среди целей кибергруппы встречаются организации из разных уголков мира, а о подоплёке её атак порой остаётся лишь догадываться.

Впервые «Лаборатория Касперского» наткнулась на новый образец вредоноса PowerPepper в мае 2020 года, с тех пор авторы постоянно дополняют и улучшают своё детище. В сущности, это довольно сложный бэкдор, позволяющий операторам выполнять шелл-команды удалённо — с помощью командного сервера (C2).

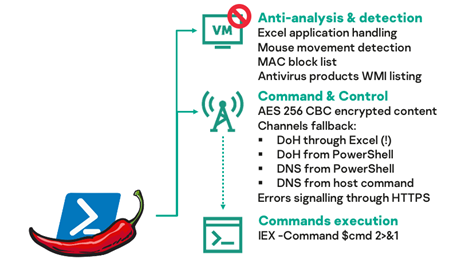
Новые версии зловреда вполне могут отслеживать движения мыши, фильтровать MAC-адреса жертв и использовать другие средства противодействия анализу со стороны специалистов в области кибербезопасности.


Специалисты «Лаборатории Касперского» также отметили, что цепочка доставки PowerPepper немного видоизменялась в период с июля по ноябрь 2020 года. Однако менялись лишь имена вредоносных файлов, ссылки и частично — код, а сама логика распространения оставалось неизменной.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru