



Не хотим учиться: названы самые распространённые слитые пароли 2020 года

Не хотим учиться: названы самые распространённые слитые пароли 2020 года

Не хотим учиться: названы самые распространённые слитые пароли 2020 года

Как вы думаете, стали ли пользователи уделять больше внимания паролям от своих аккаунтов в 2020 году? Может, пароли стали сложнее? К сожалению, это не так, согласно исследованию специалистов в области кибербезопасности.

В 2015 году наиболее часто используемыми паролями стали «123456» и «password». Удивительно, но спустя пять лет картина осталась практически такой же.

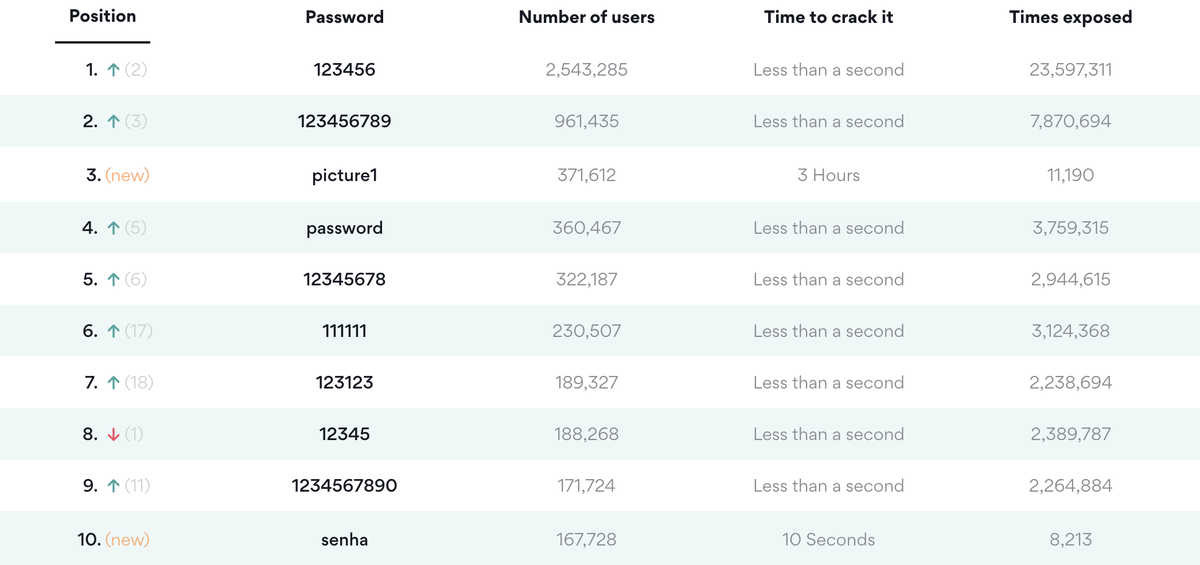
Исследователи из NordPass изучили 275 699 516 паролей, фигурировавших в утечках 2020 года. В результате эксперты составили список из 200 самых распространённых учётных данных.

Большинство паролей, к сожалению, оказались невероятно простыми, на их подбор у злоумышленников уйдёт менее секунды. Лишь 44% отобранных паролей можно назвать уникальными.

Итак, вам наверняка интересно, какими оказались самые распространённые пароли. В первую пятёрку вошли: «123456», «123456789», «picture1», «password» и «12345678».

Выделить из топ-5 можно, пожалуй, лишь «picture1» — у злоумышленников уйдёт приблизительно три часа на взлом такого пароля при помощи брутфорса. Другие же пароли ещё хуже — на их подбор потребуются считаные секунды.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru