


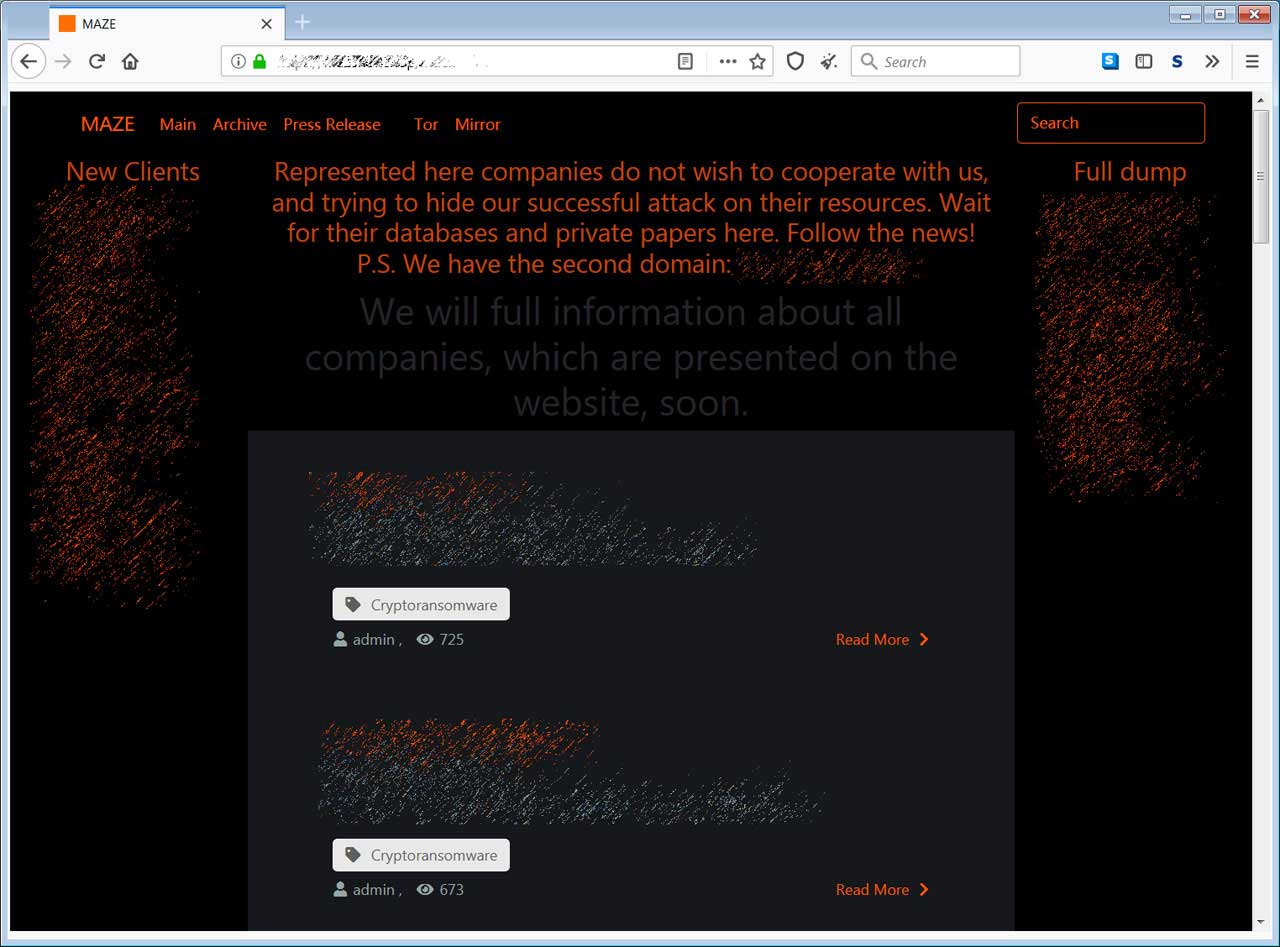

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Киберпреступная группировка, стоящая за распространением известного вымогателя Maze, решила свернуть свои операции. Отметим, что операторы именно этого шифровальщика стали одними из самых успешных на этом поприще.

Атаки Maze стартовали в мае 2019 года, уже к ноябрю злоумышленники ощутимо прибавили в масштабах своих кампаний.

Распространяющие Maze киберпреступники одними из первых начали применять тактику двойного вымогательства: они не только шифровали важные файлы, но перед этим похищали их. Такой подход позволял угрожать несговорчивой жертве публикацией конфиденциальных данных.

Группировка почти сразу запустила собственный веб-сайт «Maze News», на котором преступники публиковали украденные данные жертв, отказавшихся заплатить за восстановление файлов. Также на ресурсе публиковались так называемые пресс-релизы группы, предназначавшиеся для журналистов.


В этом году операторы Maze отметились атаками на крупные корпорации: Southwire, City of Pensacola, Canon, LG Electronics, Xerox. Теперь же злоумышленники решили приостановить операции, как это ранее сделали распространители GandCrab.

В настоящее время кибергруппировка призывает всех дождаться официального пресс-релиза о прекращении деятельности.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru