



Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

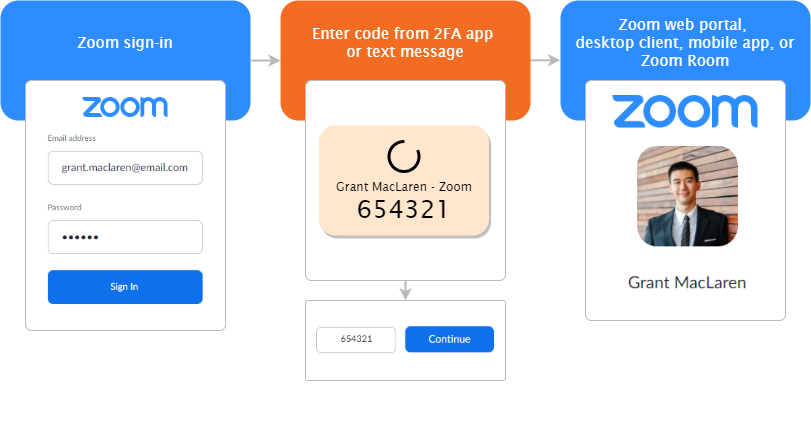
Разработчики Zoom, популярного сервиса для видеоконференций, выполнили одну из давних просьб общественности — внедрить двухфакторную аутентификацию. Теперь этот дополнительный слой защиты доступен каждому пользователю приложения.

В этом году Zoom получил немало критики за различные уязвимости и лазейки для злоумышленников и просто шутников. Именно поэтому шаг в сторону дополнительной безопасности должен реабилитировать разработчиков.

Поскольку всеобщий переход на удалёнку серьёзно поднял популярность Zoom, злоумышленники тоже переключились на поиск уязвимостей в этом приложении. Поэтому странно, конечно, что мы получаем 2FA спустя столько месяцев активного использования сервиса.

Тем более в апреле стало известно, что 500 тысяч аккаунтов пользователей Zoom продаются на онлайн-площадках дарквеба.

По словам разработчиков, приложение поддерживает протокол Time-Based One-Time Password (TOTP), однако менее защищённая, но более привычная аутентификация с помощью SMS-сообщения или звонка также присутствует.

Чтобы активировать 2FA для своей учётной записи, следует в дашборде Zoom пройти в раздел «Дополнительные опции защиты». Подробная инструкция по активации лежит здесь.


Со своей стороны рекомендуем всем включить двухфакторную аутентификацию, поскольку без неё аккаунт значительно легче увести. Тот факт, что все либо давно задействуют этот слой защиты, либо стараются двигаться в сторону 2FA, говорит о важности дополнительного фактора.

Например, Илон Маск недавно признался, что двухфакторная аутентификация появилась в приложении Tesla непростительно поздно.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru