



Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Исследователь в области кибербезопасности предупредил пользователей Dropbox об опасности новой функции, обещающей защитить ваши конфиденциальные файлы. Оказалось, что одной лишь опечатки достаточно, чтобы важные файлы отправились третьему лицу.

Недавно Dropbox представил новую функцию под названием Dropbox Vault. Она представляет собой специальную область вашего хранилища, защищённую PIN-кодом.

Согласно замыслу разработчиков, пользователи должны помещать в эту область наиболее важные и конфиденциальные файлы. Например, на официальном сайте указано, что нововведение идеально подойдёт для хранения важных документов, сканов паспортов, водительских удостоверений, свидетельств о рождении, медицинских карт и т. п.

Чтобы получить доступ к сохранённым в защищённой области файлам, потребуется ввести 6-значный код. По мнению Dropbox, это «обеспечивает дополнительный слой защиты».

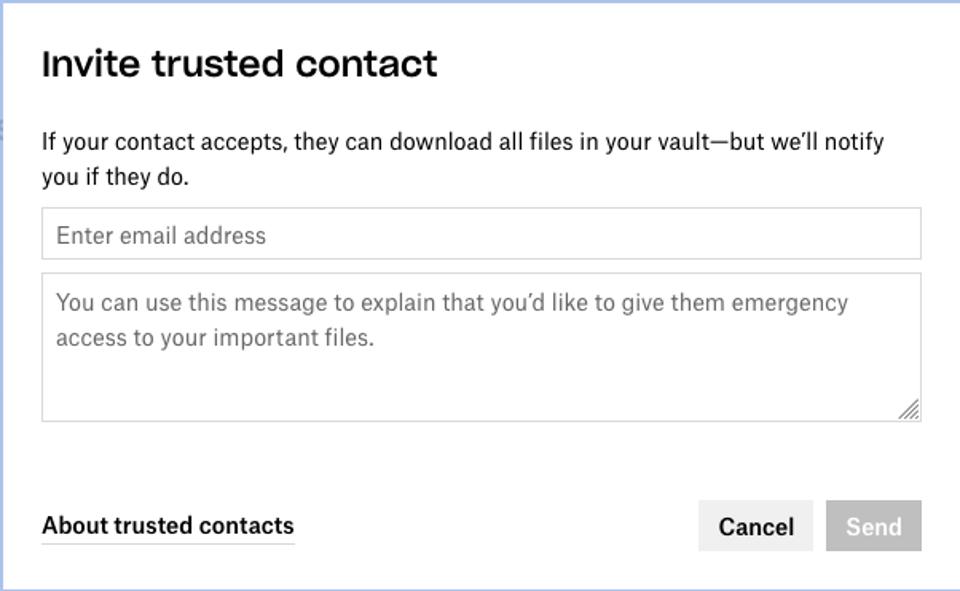
Однако если вы задействуете опцию, позволяющую доверенным контактам загружать копии ваших документов, простая опечатка может сыграть роковую роль — важные файлы оправятся третьей стороне.

В каком случае вам может потребоваться вышеупомянутая опция? Например, если вы хотите предоставить членам вашей семьи дополнительный доступ. В этом случае они смогут загружать все ваши файлы в ZIP-архиве.

Однако есть небольшой нюанс: форма для предоставления доступа запрашивает только адрес электронной почты (даётся одна попытка на ввод). Если вы вдруг ошибётесь на одну букву, ваша конфиденциальная информация утечёт прямиком в руки незнакомца.


Более того, доверенному аккаунту не потребуется вводить PIN-код и подтверждать свои действия дополнительными мерами вроде двухфакторной аутентификации.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru