



Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

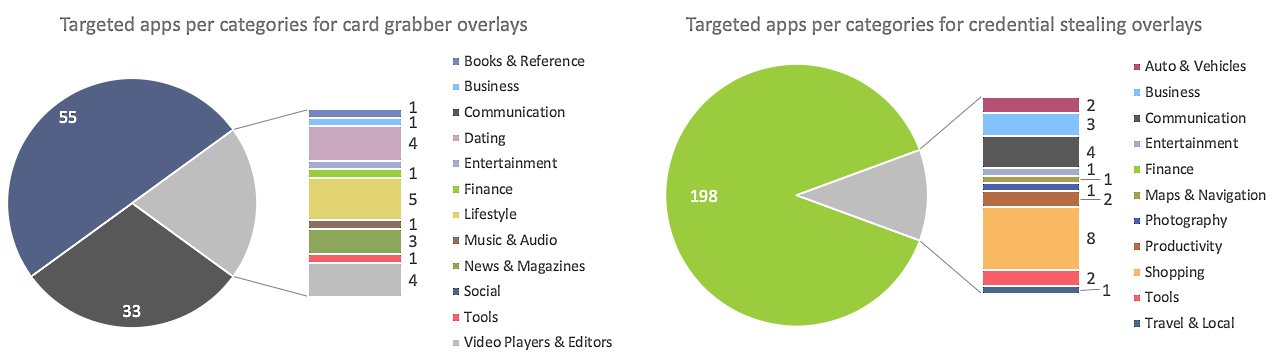
Банковский троян BlackRock, разработанный для мобильной операционной системы Android, похищает учётные данные и платёжную информацию из 337 различных приложений, многие из которых используются для коммуникаций и романтических знакомств.

Впервые BlackRock попался исследователям из ThreatFabric в мае этого года. Эксперты выяснили, что вредоносное приложение заимствует часть кода у другого банковского трояна — Xerxes.

Отличительная черта BlackRock — атака Android-приложений, не связанных с финансами. Вредонос ориентируется на соцсети, платформы для общения и знакомств.


Чтобы ввести пользователя в заблуждение, троян маскируется под Google Update, а затем запрашивает доступ к специальным возможностям операционной системы (Accessibility Service).

«Как только BlackRock получает необходимые права, он обосновывается в системе таким образом, чтобы избежать какого-либо взаимодействия с пользователем во время своей активности», — объясняют эксперты ThreatFabric.

Операторы BlackRock могут управлять вредоносом удалённо, а полученные команды помогают записывать ввод данных, накладывать фейковые окна поверх легитимных программ, устанавливать троян в качестве SMS-приложения по умолчанию и т. п.

Список приложений, из которых зловред может извлекать данные, впечатляет: Microsoft Outlook, Gmail, Google Play services, Uber, Amazon, Netflix, Cash App, Telegram, WhatsApp, Twitter, Skype, Instagram, Facebook, Play Store, YouTube, VK, Reddit, TikTok, Tinder и Grindr.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru