



Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

Android-троян BlackRock крадёт данные из мессенджеров и соцсетей

Банковский троян BlackRock, разработанный для мобильной операционной системы Android, похищает учётные данные и платёжную информацию из 337 различных приложений, многие из которых используются для коммуникаций и романтических знакомств.

Впервые BlackRock попался исследователям из ThreatFabric в мае этого года. Эксперты выяснили, что вредоносное приложение заимствует часть кода у другого банковского трояна — Xerxes.

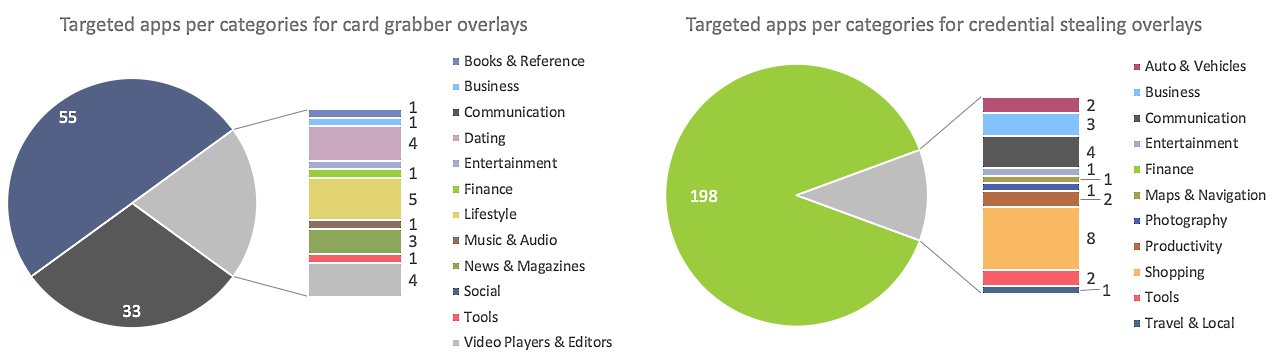
Отличительная черта BlackRock — атака Android-приложений, не связанных с финансами. Вредонос ориентируется на соцсети, платформы для общения и знакомств.


Чтобы ввести пользователя в заблуждение, троян маскируется под Google Update, а затем запрашивает доступ к специальным возможностям операционной системы (Accessibility Service).

«Как только BlackRock получает необходимые права, он обосновывается в системе таким образом, чтобы избежать какого-либо взаимодействия с пользователем во время своей активности», — объясняют эксперты ThreatFabric.

Операторы BlackRock могут управлять вредоносом удалённо, а полученные команды помогают записывать ввод данных, накладывать фейковые окна поверх легитимных программ, устанавливать троян в качестве SMS-приложения по умолчанию и т. п.

Список приложений, из которых зловред может извлекать данные, впечатляет: Microsoft Outlook, Gmail, Google Play services, Uber, Amazon, Netflix, Cash App, Telegram, WhatsApp, Twitter, Skype, Instagram, Facebook, Play Store, YouTube, VK, Reddit, TikTok, Tinder и Grindr.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru